Security Control Audit (SCA) Service

Audit der Sicherheitskontrolle (SCA) Service

Audit der Sicherheitskontrolle (SCA) Service

Managed Security Service zur kontinuierlichen Validierung von Sicherheitskontrollen durch Simulation und Abschwächung von Cyberbedrohungen

Automatisierungs- und Orchestrierungslösungen sind nicht ausschließlich der Cyberabwehr vorbehalten. Tatsächlich setzen Ihre Gegner – Hacker – kontinuierlich automatisierte Tools wie Schwachstellenscanner, Portscanner usw. ein, um gezielt Angriffe durchzuführen.

Ihr Hauptziel ist einfach: Massenhafte Tests auf ausnutzbare Schwachstellen in über das Internet erreichbaren Diensten. Hier einige Beispiele aktueller Common Vulnerabilities and Exposures (CVEs), die für Schlagzeilen sorgten:

  • CVE-2020-5902 | Mehrere Schwachstellen in F5 BIG-IP TMUI

  • CVE-2019-19781 | Schwachstelle im Citrix Application Delivery Controller und Gateway

  • CVE-2018-13379 | Mehrere Schwachstellen in Fortinet FortiOS

  • CVE-2020-0609 | Mehrere Schwachstellen im Windows RDP Gateway Server

Wussten Sie zum Beispiel, dass Ihre Sicherheitskomponenten (Fortinet, Citrix, F5 usw.) eine oder mehrere öffentlich bekannt gewordene Schwachstellen enthalten könnten – und damit genau die Schutzmaßnahmen gefährdet sind, in die Sie Zeit und Geld investiert haben?

Darüber hinaus kombinieren fortschrittliche Bedrohungen zunehmend ausgeklügelte Techniken und entwickeln sich ständig weiter, um Sicherheitsmaßnahmen zu umgehen. Wie können Sie also sicherstellen, dass Ihre Organisation gegenüber den neuesten Angriffsszenarien (vgl. MITRE ATT&CK Framework) widerstandsfähig ist?

Angesichts der zunehmenden Geschwindigkeit und Komplexität moderner Bedrohungen ist ein neuer Ansatz erforderlich – eine kontinuierliche Validierung der Wirksamkeit bestehender Sicherheitskontrollen.

e-Xpert Solutions SA stellt seinen neuen Managed Security Service "Security Control Audit (SCA)" vor, basierend auf dem Know-how der Analysten des AT-Defense SOC sowie der Lösung "Continuous Adversary Simulation Platform" von PICUS Security.

Wie funktioniert der Service?
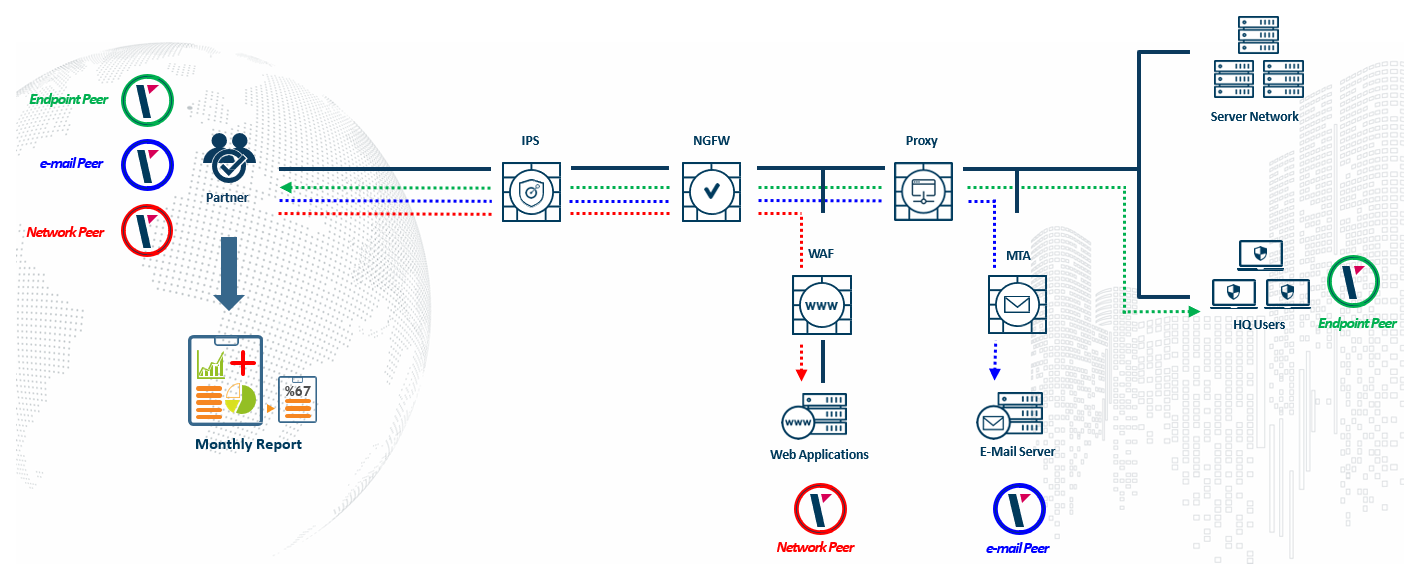
Im Gegensatz zu herkömmlichen Schwachstellenscannern simuliert die Plattform reale Cyberangriffe, indem sie sowohl Opfer- als auch Angreifersysteme innerhalb Ihres Produktionsnetzwerks nachbildet. Dies ermöglicht eine kontinuierliche Bewertung der Effektivität Ihrer Sicherheitskontrollen – ohne die geschäftskritischen Anwendungen zu beeinträchtigen.

Der Basisdienst beinhaltet drei Opfer-Sonden:

Netzwerk

Um die rot markierte Netzwerksonde in der DMZ anzugreifen, muss der simulierte Angriff zunächst die Netzwerkschutzmechanismen wie eine Web Application Firewall (WAF), ein Intrusion Prevention System (IPS) oder einen Proxy durchqueren. Ziel ist es zu überprüfen, ob der WAF Angriffe auf über das Internet zugängliche und in der DMZ gehostete Dienste wirksam blockiert.

Email

Die E-Mail-Sonde verwendet ein generisches Postfach, das in der Regel durch einen Mail Transfer Agent (MTA) oder ein E-Mail-Sicherheitsgateway geschützt ist. Diese Sonde empfängt E-Mails mit schädlichen Anhängen und Phishing-Links. Ziel ist es zu testen, ob die auf dem MTA basierende Sicherheitslösung diese Bedrohungen zuverlässig blockiert.

Endpunkt (Endpoint)

Die Endpunkt-Sonde wird als leichtgewichtiger Agent auf einem repräsentativen Unternehmensarbeitsplatz installiert. Sie versucht, über den Web-Proxy und/oder eine Next Generation Firewall (NGFW) mit IPS- und/oder Sandboxing-Funktionen schädliche Inhalte herunterzuladen.
Das primäre Ziel ist zu überprüfen, ob der Web-Proxy oder die NGFW den Zugriff auf diese Inhalte wirksam verhindert. Falls schädliche Inhalte dennoch auf den Arbeitsplatz gelangen, wird als zweites Ziel überprüft, ob der Endpunktschutz (z. B. ein Next-Gen-Antivirus) den Angriff bei der Ausführung erkennen und stoppen kann.

Wenn eine Sicherheitskomponente (WAF, NGFW, Next-Gen Antivirus, MTA) eine Attacke nicht blockieren kann, ist das ein klarer Hinweis darauf, dass Anpassungen erforderlich sind, um die Schwachstelle in dieser Schutzmaßnahme zu beheben.
e-Xpert Solutions erstellt einen detaillierten Bericht über die Sicherheitslage jeder geprüften Komponente, ergänzt durch konkrete Empfehlungen zur Risikominderung im Rahmen des Abschlussberichts.

SCA-Servicefunktionen

  • Automatisierte und kontinuierliche Tests (24/7) der Widerstandsfähigkeit Ihrer Sicherheitsinfrastruktur – genau wie es die fortschrittlichsten Cyberkriminellen heute tun.
  • Bewertung der Wirksamkeit bestehender Sicherheitskontrollen gegenüber bekannten und neu auftretenden Bedrohungen.
  • Gezielte Anpassung von Abwehrmaßnahmen für jede spezifische Bedrohung.
  • Erkennung von Sicherheitsrisiken durch eine tiefgreifende Analyse Ihrer Sicherheitsstatusberichte.

SCA-Servicevorteile

  • Wie effektiv sind Ihre aktuellen Sicherheitskontrollen gegenüber heutigen Bedrohungen in der Praxis?
  • Welche priorisierten Maßnahmen sollten Ihre Teams ergreifen, um die Effizienz der bestehenden Schutzmechanismen zu verbessern?
  • Welche Investitionen sind am kosteneffizientesten, um das Sicherheitsniveau nachhaltig zu erhalten oder zu steigern?

e-Xpert Solutions bietet zwei Serviceoptionen an :

  1. Einmaliges Audit, das einmal oder mehrmals pro Jahr durchgeführt wird.
  2. Ein wiederkehrender monatlicher Service mit wöchentlicher Alarmierung, falls Anomalien festgestellt werden – z. B. wenn eine Konfigurationsänderung zu einer Verschlechterung der Sicherheitskennzahlen führt.
Le firewall applicatif, un “must” en mode managé !

Le firewall applicatif, un “must” en mode managé !

Le firewall applicatif, un “must” en mode managé !

Les dernières années ont vu une augmentation significative du développement d’applications web au détriment des applications natives.

Les avantages sont multiples. Côté utilisateur, la tâche est facilitée par le fait que les applications soient accessibles depuis n’importe où, n’importe quel périphérique et ce, sans nécessiter l’installation de logiciels spécifiques ou de clients lourds pour pouvoir être utilisées. Côté administrateur, plus besoin de maintenir à jour les versions de ces clients lourds ni de se soucier des prérequis système nécessaires sur les postes clients. Au final, cela se traduit par un cycle de vie de l’application simplifié et moins couteux.

Mais qu’en est-il au niveau de la sécurité intrinsèque à ces applications ? Nombre de ces applications, auparavant accessibles uniquement depuis le réseau interne de l’entreprise ou à travers un VPN, sont maintenant disponibles également depuis internet et depuis des périphériques non-maitrisés. Ceci les rend plus sensibles à d’éventuelles failles de sécurité et susceptibles de devenir la cible de pirates.

Qu’elles soient déployées “on-premises”, dans un cloud privé, public ou mises à disposition via un service Saas, il convient d’en protéger l’accès par la mise en place d’un firewall applicatif, Web Application Firewall ou WAF, qui au même titre que les applications qu’il protège, pourra également être hébergé ou fourni sous différentes formes.


Les compétences requises

Certains acteurs du marché promettent des firewalls applicatifs qui peuvent presque fonctionner tout seuls et sans besoin préalable de compétences en cybersécurité, notamment grâce au machine learning, l’intelligence artificielle ou plus simplement, l’utilisation de politiques de filtrage simplifies basées sur des standards tels que OWASP 10.

Mais la réalité est tout autre. Ceux ayant tenté de mettre en place de genre de solutions se sont heurtés à des problèmes bien plus complexes que celui de définir une politique de filtrage initiale.

Sans une personnalisation adéquate des politiques de sécurité, il y aura 2 possibilités ; soit le niveau de filtrage ne sera pas optimal, trop faible et donc potentiellement trop vulnérable face à des attaquants de plus en plus expérimentés ; soit dans le cas d’un filtrage trop restrictif, l’impact sur les utilisateurs sera trop important, risquant ainsi de mettre en péril le bon fonctionnement des applications. Comme on le sait dans tout projet de cybersécurité, l’adhérence des utilisateurs est extrêmement importante et il convient donc de trouver un juste milieu entre ces 2 extrêmes.

Certes, les outils de machine learning peuvent aider, par exemple à construire une politique de filtrage basée sur des recommandations en fonction du trafic web passé mais cela ne remplacera jamais les connaissances et le bon sens d’ingénieurs compétents et connaissant le fonctionnement des applications à protéger.

Compétences en programmation, réseau et la connaissance de l’application et des différents types d’attaques (Injection SQL et injection de code, Verb tampering, Cross-Site Scripting, session hijacking, brute force, etc) et une maitrise sans faille des architectures, langages et protocoles web, notamment HTTP, XML ou AJAX sont autant de caractéristiques indispensables.

On comprend aisément que les compétences nécessaires pour gérer une telle technologie de manière efficace sont rarement concentrées à l’intérieur d’une entreprise, et encore moins au sein d’une même équipe. Généralement l’interaction entre les équipes applicatives, réseau et sécurité est nécessaire, mais souvent la coopération entre les différents intervenants est laborieuse, chacun souhaitant garder uniquement la responsabilité sur la partie qui lui incombe à l’origine, l’efficacité dans la gestion du service s’en ressent donc fortement.

Notre service Managed WAF

Au vu de l’expérience acquise lors des nombreux projets implémentés au cours des dernières années et afin de répondre à cette problématique, e-Xpert Solutions a mis sur pied un service managé afin de fournir à ses clients une approche clé en main pour la gestion de leur WAF.

Nos ingénieurs prennent en charge les diverses étapes du cycle de vie d’un projet WAF, dont voici un extrait non-exhaustif :

  • Analyse des applications à protéger (technologies, langages, services mis à disposition, etc)
  • Définition d’une politique de filtrage initiale offrant un bon niveau de protection
  • Intégration dans les processus d’automatisation pour le déploiement de nouvelles applications
  • Application en mode non disruptif
  • Apprentissage du trafic de production
  • Personnalisation et fine-tuning de la politique
  • Intégration dans les processus de change management et réponse à incident du client
  • Mise en place en mode bloquant
  • Prise en charge des incidents, de l’analyse à la remédiation, en 24/7 si nécessaire et avec un niveau de SLA élevé
  • Mise à disposition d’un reporting temps réel avec une présentation mensuelle ou trimestrielle
  • Suivi des politiques déployées tout au long du cycle de vie des applications afin de s’inscrire dans un processus d’amélioration continue
  • Monitoring de l’état de santé des plateformes WAF sous-jacentesCôté commercial, une approche pragmatique, basée sur le nombre d’applications à protéger est proposée, ceci afin de répondre tant aux grands clients qu’à ceux plus modestes ou ne souhaitant protéger qu’une portion de leurs applications.N’hésitez pas à solliciter vos contacts usuels pour découvrir comment le service pourrait s’appliquer dans votre contexte et ainsi décharger vos équipes opérationnelles.
Notre pôle Recherche & Développement

Notre pôle Recherche & Développement

Notre pôle Recherche & Développement

Souvent confrontés à des situations où les équipements ne répondent pas aux attentes, ne communiquent pas entre eux ou qu’aucune solution du marché ne couvre les besoins de sécurité de nos clients : depuis 2015, nous avons misé sur la création d’un pôle de Recherche et Développement pour donner suite aux demandes spécifiques de nos clients.
Nos experts du pôle de recherche et développement vous accompagnent pour comprendre votre besoin et proposer les solutions sur-mesure les mieux adaptées à votre contexte et vos attentes.

Réalisations graphiques

Adaptation des solutions à votre image et workflows

Dans la mise en œuvre de solutions de sécurité qui interagissent directement les utilisateurs tels qu’une solution d’authentification forte multi-facteurs, il est parfois nécessaire d’adapter le design et les scripts à l’usage unique du client.

En effet, les modèles standards de page d’authentification fournis de base avec les solutions demandent souvent à être personnalisés pour répondre aux spécificités et processus dédiés des clients.

Dans ce contexte, l’équipe de développement d’e-Xpert Solutions peut prendre en charge cette demande et adapter la solution intégrée sans avoir à faire appel à un développeur externe. L’équipe peut aussi apporter son support et expertise aux développeurs internes du client (ex : page de login avec authentification forte d’un e-Banking, ou en une page d’enregistrement d’un collaborateur).

Réalisations de scripts

Adaptation des solutions à votre contexte technique.

Dans d’autres contextes, dans le but de faire communiquer deux solutions entre elles au travers de leurs API respectives, il faut comprendre et mettre en place des scripts spécifiques et respectant les bonnes pratiques de sécurité.

Par nature, certaines solutions de contrôle de sécurité permettent aussi la mise en place de flexibilité et de customisation poussée. L’exemple parfait est illustré par les iRule de F5. Ce sont des fonctions puissantes et flexibles du produit BIG-IP® LTM qui améliorent considérablement votre capacité à personnaliser votre changement de contenu en fonction de vos besoins exacts. L’expertise combinée du pôle R&D et des ingénieurs certifiés sur les solutions F5 permet alors de coder ces « iRules » avec beaucoup de précision. Parmi nos dernières réalisations, nous pouvons citer la mise en place d’une intégration du VPNSSL F5 avec le Firewall Check Point pour automatiser l’assignement des règles Firewall aux clients VPN en fonction de leur appartenance à un groupe Active Directory. Pour ce faire, une iRule à été développée permettant de fournir la correspondance nom d’utilisateur / adresse IP du client VPN au Firewall Check Point pour la sélection automatique des bonnes règles Firewall.

Notre équipe a également développé des services et applications in-house. Ces dernières sont disponibles à la vente pour nos clients.


de_DE