Security Control Audit (SCA) Service

Service d'audit des contrôles de sécurité (SCA)

Service d'audit des contrôles de sécurité (SCA)

Service managé de validation continue des contrôles de sécurité par simulation et atténuation des cybermenaces

Les solutions d’automatisation et d’orchestration ne sont pas réservées au seul domaine de la cyberdéfense. En réalité, vos adversaires — les hackers — vous ciblent en permanence à l’aide d’outils automatisés tels que des scanners de vulnérabilités, des scanners de ports, etc.

Leur objectif principal est simple : tester massivement les failles et vulnérabilités exploitables des services exposés sur Internet. Voici quelques exemples de CVE (Common Vulnerabilities and Exposures) ayant récemment fait la une :

  • CVE-2020-5902 | Multiples vulnérabilités dans F5 BIG-IP TMUI

  • CVE-2019-19781 | Vulnérabilité dans Citrix Application Delivery Controller et Gateway

  • CVE-2018-13379 | Multiples vulnérabilités dans Fortinet FortiOS

  • CVE-2020-0609 | Multiples vulnérabilités dans le serveur de passerelle RDP de Windows

Tout d’abord, saviez-vous que vos équipements de sécurité (Fortinet, Citrix, F5, etc.) peuvent présenter une ou plusieurs vulnérabilités rendues publiques — compromettant potentiellement les protections dans lesquelles vous avez investi temps et argent pour les configurer ?

Par ailleurs, comme les menaces avancées combinent de plus en plus de techniques sophistiquées et évoluent constamment pour contourner les défenses, comment être certain que votre organisation est capable de résister aux scénarios d’attaque les plus récents (cf. MITRE ATT&CK Framework) ?

Face à l’accélération et la complexité croissantes des menaces, une nouvelle approche est indispensable : une validation continue de l’efficacité réelle de vos contrôles de sécurité.

e-Xpert Solutions SA propose ainsi son nouveau service managé de cybersécurité : Security Control Audit (SCA), s’appuyant sur l’expertise des analystes du SOC AT-Defense et sur la solution Continuous Adversary Simulation Platform de PICUS Security.

Comment fonctionne le service ?
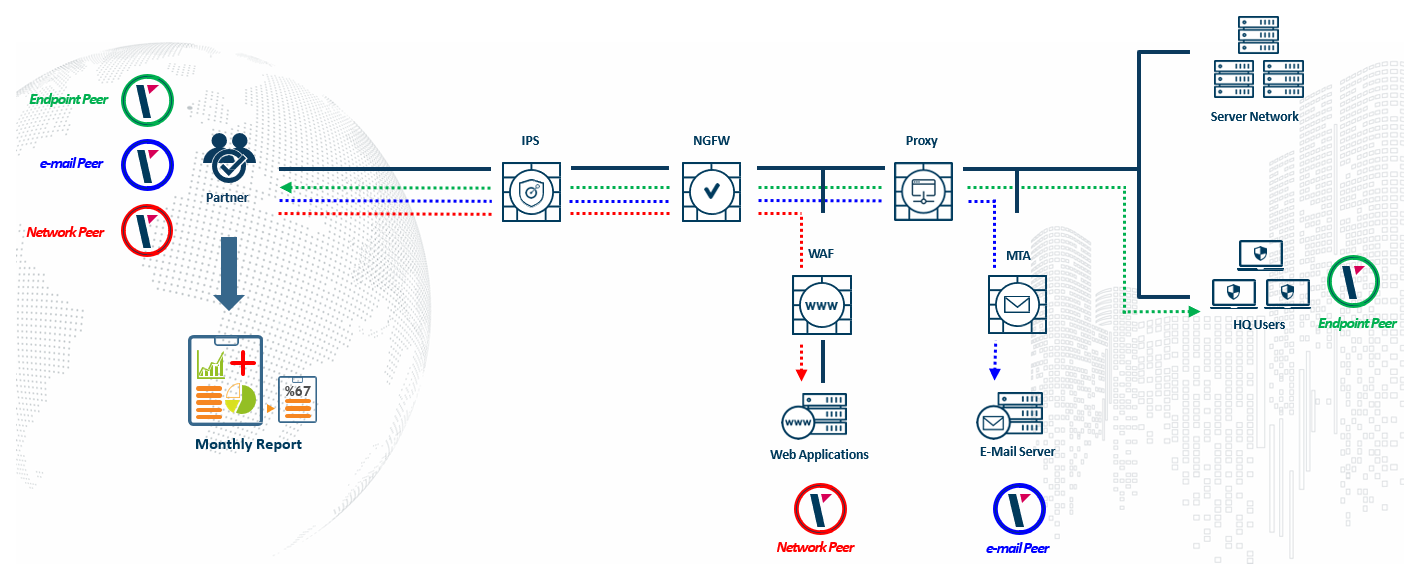
Contrairement aux scanners de vulnérabilités traditionnels, la plateforme simule de véritables cyberattaques en émulant à la fois des systèmes victimes et attaquants au sein de votre réseau de production. Cela permet une évaluation continue de l’efficacité de la configuration de vos contrôles de sécurité — sans perturber les applications métier critiques.

Le service de base inclut trois sondes victimes :

Network (Réseau)

Pour attaquer la sonde réseau (en rouge) déployée dans la DMZ, l’attaque simulée doit d’abord franchir les défenses du réseau, telles qu’un pare-feu applicatif (WAF), un système de prévention d’intrusion (IPS) ou un proxy. L’objectif est de vérifier si le WAF bloque efficacement les attaques visant les services exposés sur Internet et hébergés dans la DMZ.

Email

La sonde email utilise une boîte aux lettres générique, généralement protégée par un agent de transfert de courrier (MTA) ou une passerelle de sécurité email. Cette sonde reçoit des emails contenant des pièces jointes malveillantes ainsi que des liens de phishing. L’objectif est de tester si le contrôle de sécurité basé sur le MTA bloque correctement ces types de menaces.

Endpoint (Poste de travail)

La sonde Endpoint est déployée sous la forme d’un agent léger sur un poste de travail représentatif de l’entreprise. Elle tente de récupérer du contenu malveillant via le proxy Web et/ou un pare-feu nouvelle génération (NGFW) doté de fonctions IPS et/ou de sandboxing.
Le premier objectif est de vérifier si le proxy Web ou le NGFW bloque efficacement l’accès aux contenus malveillants. Si un contenu malveillant atteint le poste de travail, le second objectif est d’évaluer si la solution de protection du poste (ex. : antivirus nouvelle génération) est capable de détecter et bloquer l’attaque au moment de son exécution.

Si un composant de contrôle de sécurité (WAF, NGFW, antivirus nouvelle génération, MTA) ne parvient pas à bloquer une attaque, cela constitue une preuve claire qu’il est nécessaire d’apporter des ajustements pour corriger cette faiblesse.
e-Xpert Solutions fournira un rapport détaillé sur la posture de sécurité de chaque composant évalué, accompagné de recommandations d’atténuation dans le cadre du reporting final.

Fonctionnalités du service SCA

  • Tester automatiquement et en continu (24h/24, 7j/7) la résilience de votre infrastructure de sécurité — à l’image des cybercriminels les plus avancés aujourd’hui.
  • Évaluer l’efficacité des contrôles de sécurité existants face aux menaces connues et émergentes.
  • Adapter précisément les actions de remédiation pour chaque échantillon de menace spécifique.
  • Identifier les risques de sécurité grâce à une analyse approfondie des rapports de posture de sécurité.

Avantages du service SCA

  • Quelle est l’efficacité réelle de vos contrôles de sécurité actuels face aux menaces actuelles ?
  • Quelles sont les actions prioritaires à entreprendre par vos équipes pour améliorer l’efficacité des protections en place ?
  • Quels sont les investissements les plus rentables à maintenir ou à renforcer pour améliorer concrètement votre niveau de sécurité ?

e-Xpert Solutions propose deux formules de service :

  1. Un audit ponctuel, à réaliser une ou plusieurs fois par an.
  2. Un service mensuel récurrent avec alertes hebdomadaires en cas d’anomalies détectées — par exemple, lorsqu’un changement de configuration entraîne une baisse des indicateurs de performance de sécurité.
Le firewall applicatif, un “must” en mode managé !

Le firewall applicatif, un “must” en mode managé !

Le firewall applicatif, un “must” en mode managé !

Les dernières années ont vu une augmentation significative du développement d’applications web au détriment des applications natives.

Les avantages sont multiples. Côté utilisateur, la tâche est facilitée par le fait que les applications soient accessibles depuis n’importe où, n’importe quel périphérique et ce, sans nécessiter l’installation de logiciels spécifiques ou de clients lourds pour pouvoir être utilisées. Côté administrateur, plus besoin de maintenir à jour les versions de ces clients lourds ni de se soucier des prérequis système nécessaires sur les postes clients. Au final, cela se traduit par un cycle de vie de l’application simplifié et moins couteux.

Mais qu’en est-il au niveau de la sécurité intrinsèque à ces applications ? Nombre de ces applications, auparavant accessibles uniquement depuis le réseau interne de l’entreprise ou à travers un VPN, sont maintenant disponibles également depuis internet et depuis des périphériques non-maitrisés. Ceci les rend plus sensibles à d’éventuelles failles de sécurité et susceptibles de devenir la cible de pirates.

Qu’elles soient déployées “on-premises”, dans un cloud privé, public ou mises à disposition via un service Saas, il convient d’en protéger l’accès par la mise en place d’un firewall applicatif, Web Application Firewall ou WAF, qui au même titre que les applications qu’il protège, pourra également être hébergé ou fourni sous différentes formes.


Les compétences requises

Certains acteurs du marché promettent des firewalls applicatifs qui peuvent presque fonctionner tout seuls et sans besoin préalable de compétences en cybersécurité, notamment grâce au machine learning, l’intelligence artificielle ou plus simplement, l’utilisation de politiques de filtrage simplifies basées sur des standards tels que OWASP 10.

Mais la réalité est tout autre. Ceux ayant tenté de mettre en place de genre de solutions se sont heurtés à des problèmes bien plus complexes que celui de définir une politique de filtrage initiale.

Sans une personnalisation adéquate des politiques de sécurité, il y aura 2 possibilités ; soit le niveau de filtrage ne sera pas optimal, trop faible et donc potentiellement trop vulnérable face à des attaquants de plus en plus expérimentés ; soit dans le cas d’un filtrage trop restrictif, l’impact sur les utilisateurs sera trop important, risquant ainsi de mettre en péril le bon fonctionnement des applications. Comme on le sait dans tout projet de cybersécurité, l’adhérence des utilisateurs est extrêmement importante et il convient donc de trouver un juste milieu entre ces 2 extrêmes.

Certes, les outils de machine learning peuvent aider, par exemple à construire une politique de filtrage basée sur des recommandations en fonction du trafic web passé mais cela ne remplacera jamais les connaissances et le bon sens d’ingénieurs compétents et connaissant le fonctionnement des applications à protéger.

Compétences en programmation, réseau et la connaissance de l’application et des différents types d’attaques (Injection SQL et injection de code, Verb tampering, Cross-Site Scripting, session hijacking, brute force, etc) et une maitrise sans faille des architectures, langages et protocoles web, notamment HTTP, XML ou AJAX sont autant de caractéristiques indispensables.

On comprend aisément que les compétences nécessaires pour gérer une telle technologie de manière efficace sont rarement concentrées à l’intérieur d’une entreprise, et encore moins au sein d’une même équipe. Généralement l’interaction entre les équipes applicatives, réseau et sécurité est nécessaire, mais souvent la coopération entre les différents intervenants est laborieuse, chacun souhaitant garder uniquement la responsabilité sur la partie qui lui incombe à l’origine, l’efficacité dans la gestion du service s’en ressent donc fortement.

Notre service Managed WAF

Au vu de l’expérience acquise lors des nombreux projets implémentés au cours des dernières années et afin de répondre à cette problématique, e-Xpert Solutions a mis sur pied un service managé afin de fournir à ses clients une approche clé en main pour la gestion de leur WAF.

Nos ingénieurs prennent en charge les diverses étapes du cycle de vie d’un projet WAF, dont voici un extrait non-exhaustif :

  • Analyse des applications à protéger (technologies, langages, services mis à disposition, etc)
  • Définition d’une politique de filtrage initiale offrant un bon niveau de protection
  • Intégration dans les processus d’automatisation pour le déploiement de nouvelles applications
  • Application en mode non disruptif
  • Apprentissage du trafic de production
  • Personnalisation et fine-tuning de la politique
  • Intégration dans les processus de change management et réponse à incident du client
  • Mise en place en mode bloquant
  • Prise en charge des incidents, de l’analyse à la remédiation, en 24/7 si nécessaire et avec un niveau de SLA élevé
  • Mise à disposition d’un reporting temps réel avec une présentation mensuelle ou trimestrielle
  • Suivi des politiques déployées tout au long du cycle de vie des applications afin de s’inscrire dans un processus d’amélioration continue
  • Monitoring de l’état de santé des plateformes WAF sous-jacentesCôté commercial, une approche pragmatique, basée sur le nombre d’applications à protéger est proposée, ceci afin de répondre tant aux grands clients qu’à ceux plus modestes ou ne souhaitant protéger qu’une portion de leurs applications.N’hésitez pas à solliciter vos contacts usuels pour découvrir comment le service pourrait s’appliquer dans votre contexte et ainsi décharger vos équipes opérationnelles.
Notre pôle Recherche & Développement

Notre pôle Recherche & Développement

Notre pôle Recherche & Développement

Souvent confrontés à des situations où les équipements ne répondent pas aux attentes, ne communiquent pas entre eux ou qu’aucune solution du marché ne couvre les besoins de sécurité de nos clients : depuis 2015, nous avons misé sur la création d’un pôle de Recherche et Développement pour donner suite aux demandes spécifiques de nos clients.
Nos experts du pôle de recherche et développement vous accompagnent pour comprendre votre besoin et proposer les solutions sur-mesure les mieux adaptées à votre contexte et vos attentes.

Réalisations graphiques

Adaptation des solutions à votre image et workflows

Dans la mise en œuvre de solutions de sécurité qui interagissent directement les utilisateurs tels qu’une solution d’authentification forte multi-facteurs, il est parfois nécessaire d’adapter le design et les scripts à l’usage unique du client.

En effet, les modèles standards de page d’authentification fournis de base avec les solutions demandent souvent à être personnalisés pour répondre aux spécificités et processus dédiés des clients.

Dans ce contexte, l’équipe de développement d’e-Xpert Solutions peut prendre en charge cette demande et adapter la solution intégrée sans avoir à faire appel à un développeur externe. L’équipe peut aussi apporter son support et expertise aux développeurs internes du client (ex : page de login avec authentification forte d’un e-Banking, ou en une page d’enregistrement d’un collaborateur).

Réalisations de scripts

Adaptation des solutions à votre contexte technique.

Dans d’autres contextes, dans le but de faire communiquer deux solutions entre elles au travers de leurs API respectives, il faut comprendre et mettre en place des scripts spécifiques et respectant les bonnes pratiques de sécurité.

Par nature, certaines solutions de contrôle de sécurité permettent aussi la mise en place de flexibilité et de customisation poussée. L’exemple parfait est illustré par les iRule de F5. Ce sont des fonctions puissantes et flexibles du produit BIG-IP® LTM qui améliorent considérablement votre capacité à personnaliser votre changement de contenu en fonction de vos besoins exacts. L’expertise combinée du pôle R&D et des ingénieurs certifiés sur les solutions F5 permet alors de coder ces « iRules » avec beaucoup de précision. Parmi nos dernières réalisations, nous pouvons citer la mise en place d’une intégration du VPNSSL F5 avec le Firewall Check Point pour automatiser l’assignement des règles Firewall aux clients VPN en fonction de leur appartenance à un groupe Active Directory. Pour ce faire, une iRule à été développée permettant de fournir la correspondance nom d’utilisateur / adresse IP du client VPN au Firewall Check Point pour la sélection automatique des bonnes règles Firewall.

Notre équipe a également développé des services et applications in-house. Ces dernières sont disponibles à la vente pour nos clients.


fr_FR