Community Ingress NGINX retirement: what it means for your Kubernetes strategy.

Community Ingress NGINX retirement: what it means for your Kubernetes strategy.

Kubernetes SIG Network and the Security Response Committee have announced the retirement of the Community Ingress NGINX Controller — a decision that will impact a large part of the Kubernetes ecosystem. 

“Best effort” maintenance will continue until March 2026. After that, the project will no longer receive updates, bug fixes, or security patches. 

While existing deployments will continue to run, they will do so without any security or support guarantees — raising important questions for organizations relying on it in production. 

What is changing — and why it matters.


Ingress NGINX has long been a core component for exposing Kubernetes applications. 

From March 2026 onward, the Community Ingress NGINX project will no longer receive: 

  • security patches  
  • vulnerability remediation (CVE fixes)  
  • functional updates  

Kubernetes SIG Network recommends starting a migration now, either toward the Gateway API or another supported Ingress controller. 

From a security and governance perspective, continuing to run an unmaintained component introduces increasing risk over time. 

No immediate disruption — but increasing risk.


It’s important to clarify:
applications will not suddenly stop working in March 2026. 

However, the situation will evolve progressively: 

  • no future vulnerabilities will be fixed  
  • compatibility with future Kubernetes versions becomes uncertain  
  • security teams lose visibility and control  

For critical, exposed, or regulated environments, this quickly becomes a strategic decision — not just a technical one. 

What are your options?


Organizations essentially have two main paths. 

  1. Move to the Kubernetes Gateway API

The Gateway API is the long-term direction recommended by Kubernetes. It brings: 

  • role-oriented architecture  
  • standardized APIs  
  • improved portability  

Many implementations already exist: https://gateway-api.sigs.k8s.io/implementations/ 

That said, this is a significant architectural shift, which can be complex for existing environments. 

  1. Adopt a supported Ingress alternative

Community Ingress NGINX is not the only Ingress Controller available. 

Several actively maintained alternatives exist, including those listed by Kubernetes: https://kubernetes.io/docs/concepts/services-networking/ingress-controllers/ 

For teams already using NGINX, F5 NGINX Ingress Controller (OSS) offers a natural and sustainable evolution: 

  • open source (Apache 2.0)  
  • actively maintained  
  • technological continuity  
  • compatible with future Gateway API adoption  

A pragmatic approach to migration.


There is no one-size-fits-all path. 

In practice, successful migrations are: 

  • progressive  
  • controlled  
  • aligned with business and security priorities  

Most organizations benefit from stabilizing their current environments first, securing them properly, and then planning a gradual transition. 

What should you do next?


If you are: 

  • running Kubernetes or OpenShift in production  
  • evaluating Gateway API  
  • or looking to reduce your security exposure  

Now is the right time to assess your situation and define a clear migration strategy. 

The Managed SOC Service “At-Defense” by e-Xpert Solutions

Der Managed SOC-Service „At-Defense“ von e-Xpert Solutions

Cybersicherheit ist längst kein Luxus mehr – sie ist eine überlebenswichtige Notwendigkeit. In der Schweiz explodieren die Cyberangriffe: Über 2.700 Unternehmen wurden innerhalb eines Jahres Opfer von Ransomware-Attacken, und ein Drittel der KMUs wurde 2021 angegriffen. Angesichts dieser wachsenden Bedrohung bietet das Genfer Unternehmen e-Xpert Solutions, seit über 20 Jahren auf Cybersicherheit spezialisiert, eine proaktive Verteidigungslösung: AT-Defense, ein Managed Security Operations Center (SOC), das auf die heutigen Herausforderungen zugeschnitten ist.

Warum AT-Defense wählen?

Rund-um-die-Uhr-Überwachung (24/7)

Dank eines engagierten Teams von Sicherheitsexperten bietet AT-Defense eine Echtzeit-Erkennung von Bedrohungen, sofortige Reaktion auf Vorfälle und ein umfassendes Krisenmanagement. Der Service ist durchgehend aktiv, mit einer garantierten Reaktionszeit von weniger als einer Stunde im 24/7-Modus.

Offensive und defensive Expertise

Das SOC stützt sich auf ein interdisziplinäres, zertifiziertes Team (GCIH, GCFA, GREM), das sowohl in Incident Response als auch in forensischer Analyse, Threat Hunting und Schwachstellenforschung erfahren ist. Die Experten von e-Xpert Solutions sind zudem anerkannte Mitwirkende in der Cybersicherheits-Community (MITRE ATT&CK, Publikationen, usw.).

Schlüsselfertiger Managed Service

Mit einer schnellen Integration (2 Tage vor Ort), intuitiven Dashboards über Splunk, zentralisiertem Log-Management, Honeypots, Darknet-Leak-Erkennung und wöchentlichen Berichten setzt AT-Defense auf Einfachheit und Effizienz. Dies alles wird durch strenge Qualitätskontrollen ergänzt (False-Positive-Überprüfung, Vier-Augen-Prinzip).

Reduzierung der operativen Belastung

Durch das Outsourcing der Sicherheitsüberwachung entlasten Unternehmen ihre internen Teams und behalten gleichzeitig über ein individuelles Überwachungsportal die volle Kontrolle.

ISO 27001-zertifizierte Lösung

Unser SOC ist seit 2021 nach ISO 27001 zertifiziert – ein Garant für die Einhaltung höchster internationaler Standards in der Informationssicherheit.

Spitzentechnologie und anerkannte Kompetenz

AT-Defense setzt auf führende Technologien: Echtzeit-Korrelation von Ereignissen mit SIEM, Honeypots zur Täuschung von Angreifern, fortschrittliche Sensoren, Threat Hunting und vieles mehr.

Hinter der Infrastruktur steht ein Team von 10 zertifizierten Sicherheitsexperten (GCIH, GCFA, GREM), das für ein hohes Überwachungsniveau sorgt – gestützt auf ihre Erfahrung in offensiver und defensiver Sicherheit sowie ihre anerkannten Beiträge (MITRE ATT&CK, Veröffentlichungen, Konferenzen…).

Agil, schnell und passgenau reagieren

✔️ In nur 2 Tagen mit Vor-Ort-Unterstützung einsatzbereit
✔️ Reaktives SLA mit Reaktion in unter einer Stunde (24×7)
✔️ Einfache Integration in bestehende Kundenumgebungen
✔️ Skalierbare Services: IRaaS, Managed XDR, Advanced Detection, u. v. m.

Warum e-Xpert Solutions?

e-Xpert Solutions, ein unabhängiges Schweizer Unternehmen, wurde 2001 gegründet und ist bekannt für seine Servicequalität und sein starkes Engagement für Cybersicherheit. AT-Defense ist das beste Beispiel für diese Vision: eine zuverlässige, kompetente und schnell implementierbare Lösung – mit kontrollierten Kosten, minimalem internen Aufwand und einem hohen Schutzniveau.

Security Control Audit (SCA) Service

Audit der Sicherheitskontrolle (SCA) Service

Audit der Sicherheitskontrolle (SCA) Service

Managed Security Service zur kontinuierlichen Validierung von Sicherheitskontrollen durch Simulation und Abschwächung von Cyberbedrohungen

Automatisierungs- und Orchestrierungslösungen sind nicht ausschließlich der Cyberabwehr vorbehalten. Tatsächlich setzen Ihre Gegner – Hacker – kontinuierlich automatisierte Tools wie Schwachstellenscanner, Portscanner usw. ein, um gezielt Angriffe durchzuführen.

Ihr Hauptziel ist einfach: Massenhafte Tests auf ausnutzbare Schwachstellen in über das Internet erreichbaren Diensten. Hier einige Beispiele aktueller Common Vulnerabilities and Exposures (CVEs), die für Schlagzeilen sorgten:

  • CVE-2020-5902 | Mehrere Schwachstellen in F5 BIG-IP TMUI

  • CVE-2019-19781 | Schwachstelle im Citrix Application Delivery Controller und Gateway

  • CVE-2018-13379 | Mehrere Schwachstellen in Fortinet FortiOS

  • CVE-2020-0609 | Mehrere Schwachstellen im Windows RDP Gateway Server

Wussten Sie zum Beispiel, dass Ihre Sicherheitskomponenten (Fortinet, Citrix, F5 usw.) eine oder mehrere öffentlich bekannt gewordene Schwachstellen enthalten könnten – und damit genau die Schutzmaßnahmen gefährdet sind, in die Sie Zeit und Geld investiert haben?

Darüber hinaus kombinieren fortschrittliche Bedrohungen zunehmend ausgeklügelte Techniken und entwickeln sich ständig weiter, um Sicherheitsmaßnahmen zu umgehen. Wie können Sie also sicherstellen, dass Ihre Organisation gegenüber den neuesten Angriffsszenarien (vgl. MITRE ATT&CK Framework) widerstandsfähig ist?

Angesichts der zunehmenden Geschwindigkeit und Komplexität moderner Bedrohungen ist ein neuer Ansatz erforderlich – eine kontinuierliche Validierung der Wirksamkeit bestehender Sicherheitskontrollen.

e-Xpert Solutions SA stellt seinen neuen Managed Security Service "Security Control Audit (SCA)" vor, basierend auf dem Know-how der Analysten des AT-Defense SOC sowie der Lösung "Continuous Adversary Simulation Platform" von PICUS Security.

Wie funktioniert der Service?

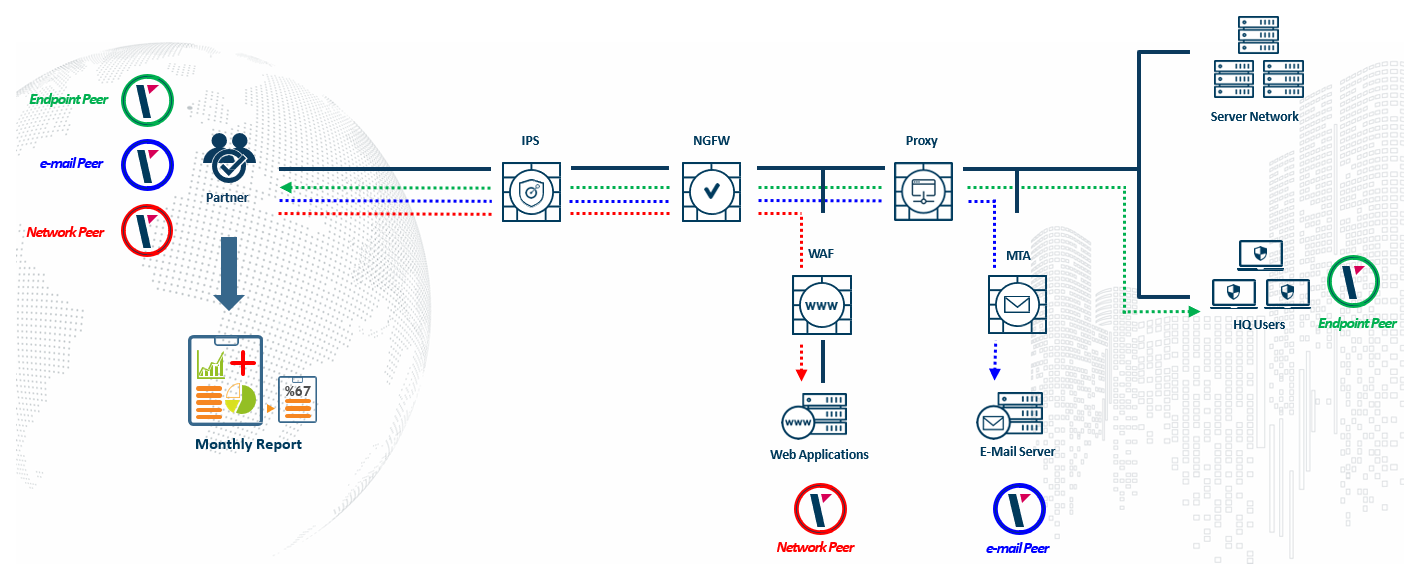
Im Gegensatz zu herkömmlichen Schwachstellenscannern simuliert die Plattform reale Cyberangriffe, indem sie sowohl Opfer- als auch Angreifersysteme innerhalb Ihres Produktionsnetzwerks nachbildet. Dies ermöglicht eine kontinuierliche Bewertung der Effektivität Ihrer Sicherheitskontrollen – ohne die geschäftskritischen Anwendungen zu beeinträchtigen.

Der Basisdienst beinhaltet drei Opfer-Sonden:

Netzwerk

Um die rot markierte Netzwerksonde in der DMZ anzugreifen, muss der simulierte Angriff zunächst die Netzwerkschutzmechanismen wie eine Web Application Firewall (WAF), ein Intrusion Prevention System (IPS) oder einen Proxy durchqueren. Ziel ist es zu überprüfen, ob der WAF Angriffe auf über das Internet zugängliche und in der DMZ gehostete Dienste wirksam blockiert.

Email

Die E-Mail-Sonde verwendet ein generisches Postfach, das in der Regel durch einen Mail Transfer Agent (MTA) oder ein E-Mail-Sicherheitsgateway geschützt ist. Diese Sonde empfängt E-Mails mit schädlichen Anhängen und Phishing-Links. Ziel ist es zu testen, ob die auf dem MTA basierende Sicherheitslösung diese Bedrohungen zuverlässig blockiert.

Endpunkt (Endpoint)

Die Endpunkt-Sonde wird als leichtgewichtiger Agent auf einem repräsentativen Unternehmensarbeitsplatz installiert. Sie versucht, über den Web-Proxy und/oder eine Next Generation Firewall (NGFW) mit IPS- und/oder Sandboxing-Funktionen schädliche Inhalte herunterzuladen.
Das primäre Ziel ist zu überprüfen, ob der Web-Proxy oder die NGFW den Zugriff auf diese Inhalte wirksam verhindert. Falls schädliche Inhalte dennoch auf den Arbeitsplatz gelangen, wird als zweites Ziel überprüft, ob der Endpunktschutz (z. B. ein Next-Gen-Antivirus) den Angriff bei der Ausführung erkennen und stoppen kann.

Wenn eine Sicherheitskomponente (WAF, NGFW, Next-Gen Antivirus, MTA) eine Attacke nicht blockieren kann, ist das ein klarer Hinweis darauf, dass Anpassungen erforderlich sind, um die Schwachstelle in dieser Schutzmaßnahme zu beheben.
e-Xpert Solutions erstellt einen detaillierten Bericht über die Sicherheitslage jeder geprüften Komponente, ergänzt durch konkrete Empfehlungen zur Risikominderung im Rahmen des Abschlussberichts.

SCA-Servicefunktionen

  • Automatisierte und kontinuierliche Tests (24/7) der Widerstandsfähigkeit Ihrer Sicherheitsinfrastruktur – genau wie es die fortschrittlichsten Cyberkriminellen heute tun.
  • Bewertung der Wirksamkeit bestehender Sicherheitskontrollen gegenüber bekannten und neu auftretenden Bedrohungen.
  • Gezielte Anpassung von Abwehrmaßnahmen für jede spezifische Bedrohung.
  • Erkennung von Sicherheitsrisiken durch eine tiefgreifende Analyse Ihrer Sicherheitsstatusberichte.

SCA-Servicevorteile

  • Wie effektiv sind Ihre aktuellen Sicherheitskontrollen gegenüber heutigen Bedrohungen in der Praxis?
  • Welche priorisierten Maßnahmen sollten Ihre Teams ergreifen, um die Effizienz der bestehenden Schutzmechanismen zu verbessern?
  • Welche Investitionen sind am kosteneffizientesten, um das Sicherheitsniveau nachhaltig zu erhalten oder zu steigern?

e-Xpert Solutions bietet zwei Serviceoptionen an :

  1. Einmaliges Audit, das einmal oder mehrmals pro Jahr durchgeführt wird.
  2. Ein wiederkehrender monatlicher Service mit wöchentlicher Alarmierung, falls Anomalien festgestellt werden – z. B. wenn eine Konfigurationsänderung zu einer Verschlechterung der Sicherheitskennzahlen führt.
Release Notes – SSL Cert

Versionshinweise - SSL-Zertifikat

Versionshinweise - SSL-Zertifikat

Version : v.2.0.0

Release Date : 24.01.2022

Cette version introduit une fonctionnalité majeure et de nombreuses améliorations par rapport à celles existantes. Nous avons intégré le protocole ACME pour prendre en charge la génération et le renouvellement des certificats. Il existe de nombreuses améliorations pour la gestion des certificats ainsi que l’introduction du serveur de licences.


Nouvelles Fonctionnalités

ACME
Module ACME

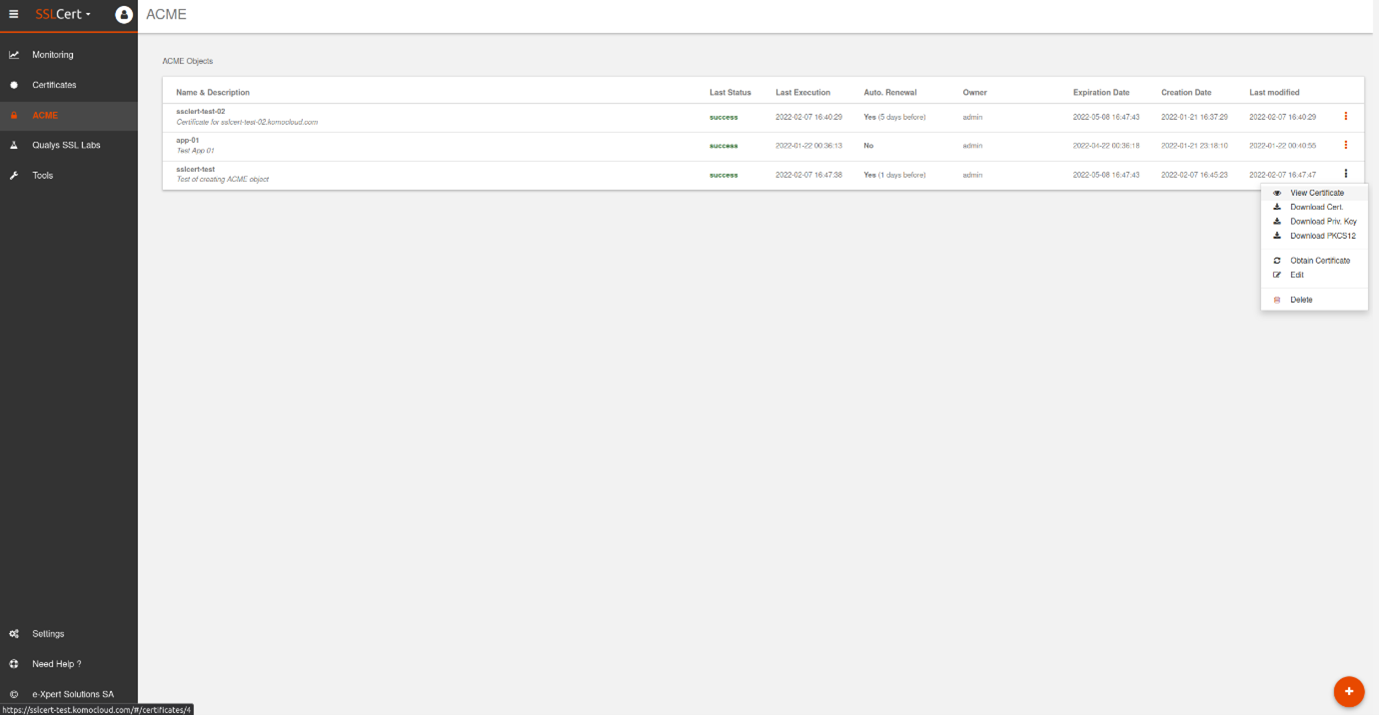
Le plus grand changement dans cette version est l’introduction du nouveau menu : ACME. Son but est de permettre de générer, renouveler et déployer automatiquement des certificats en utilisant le protocole ACME.
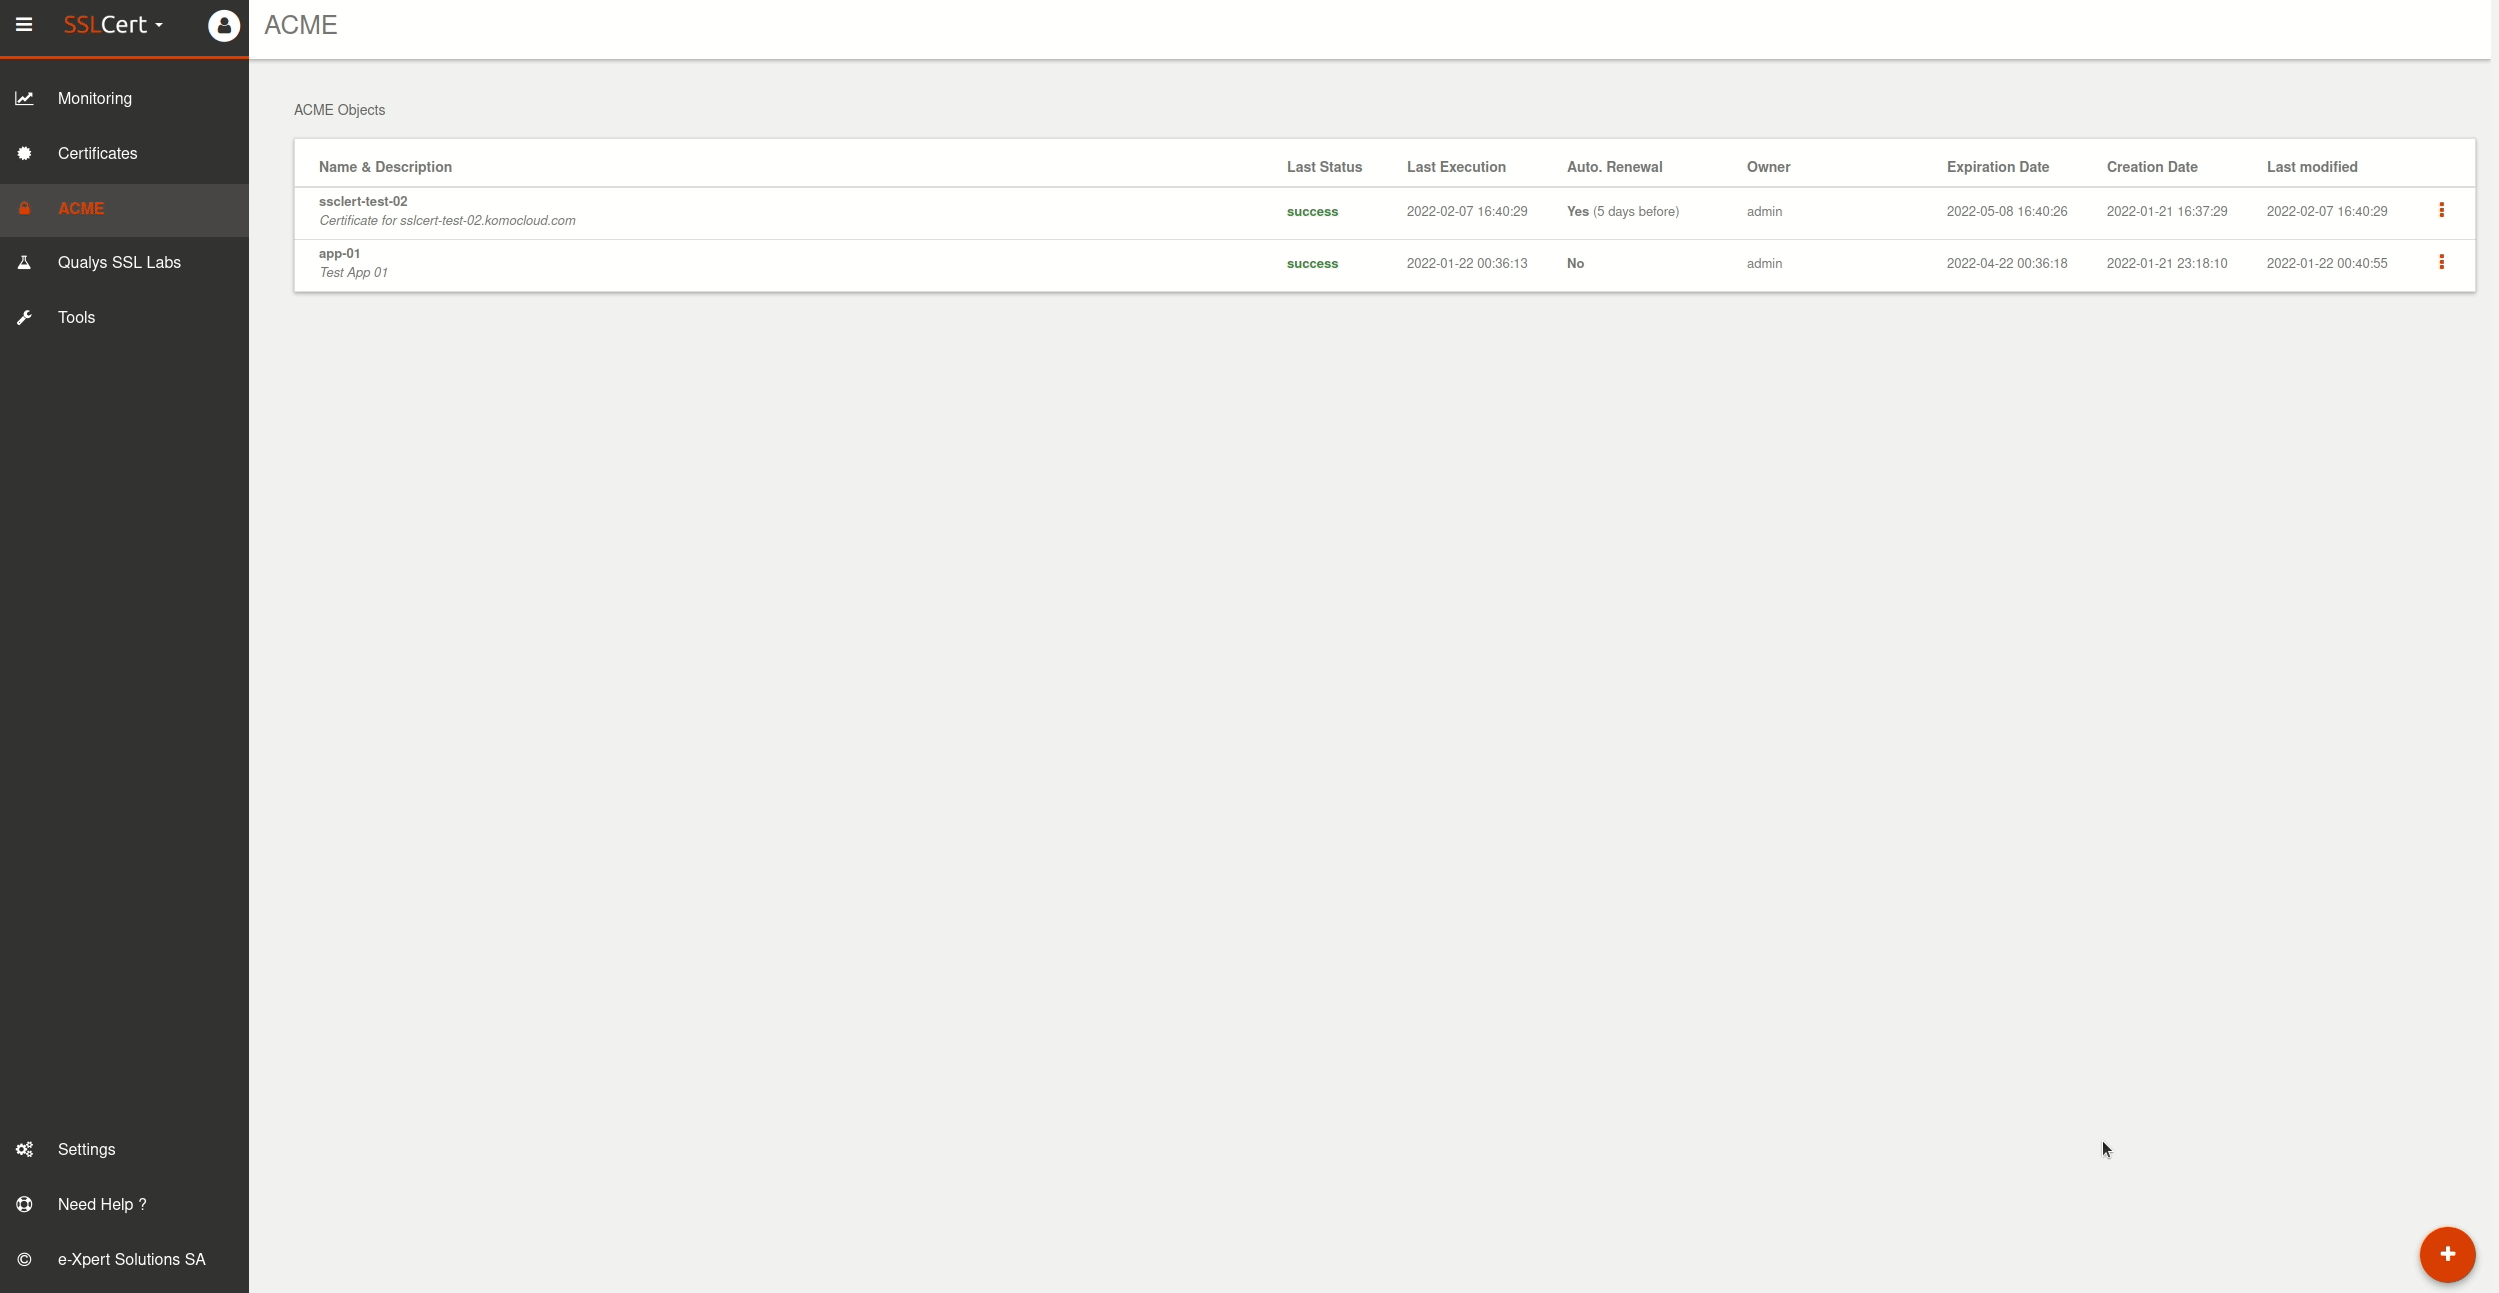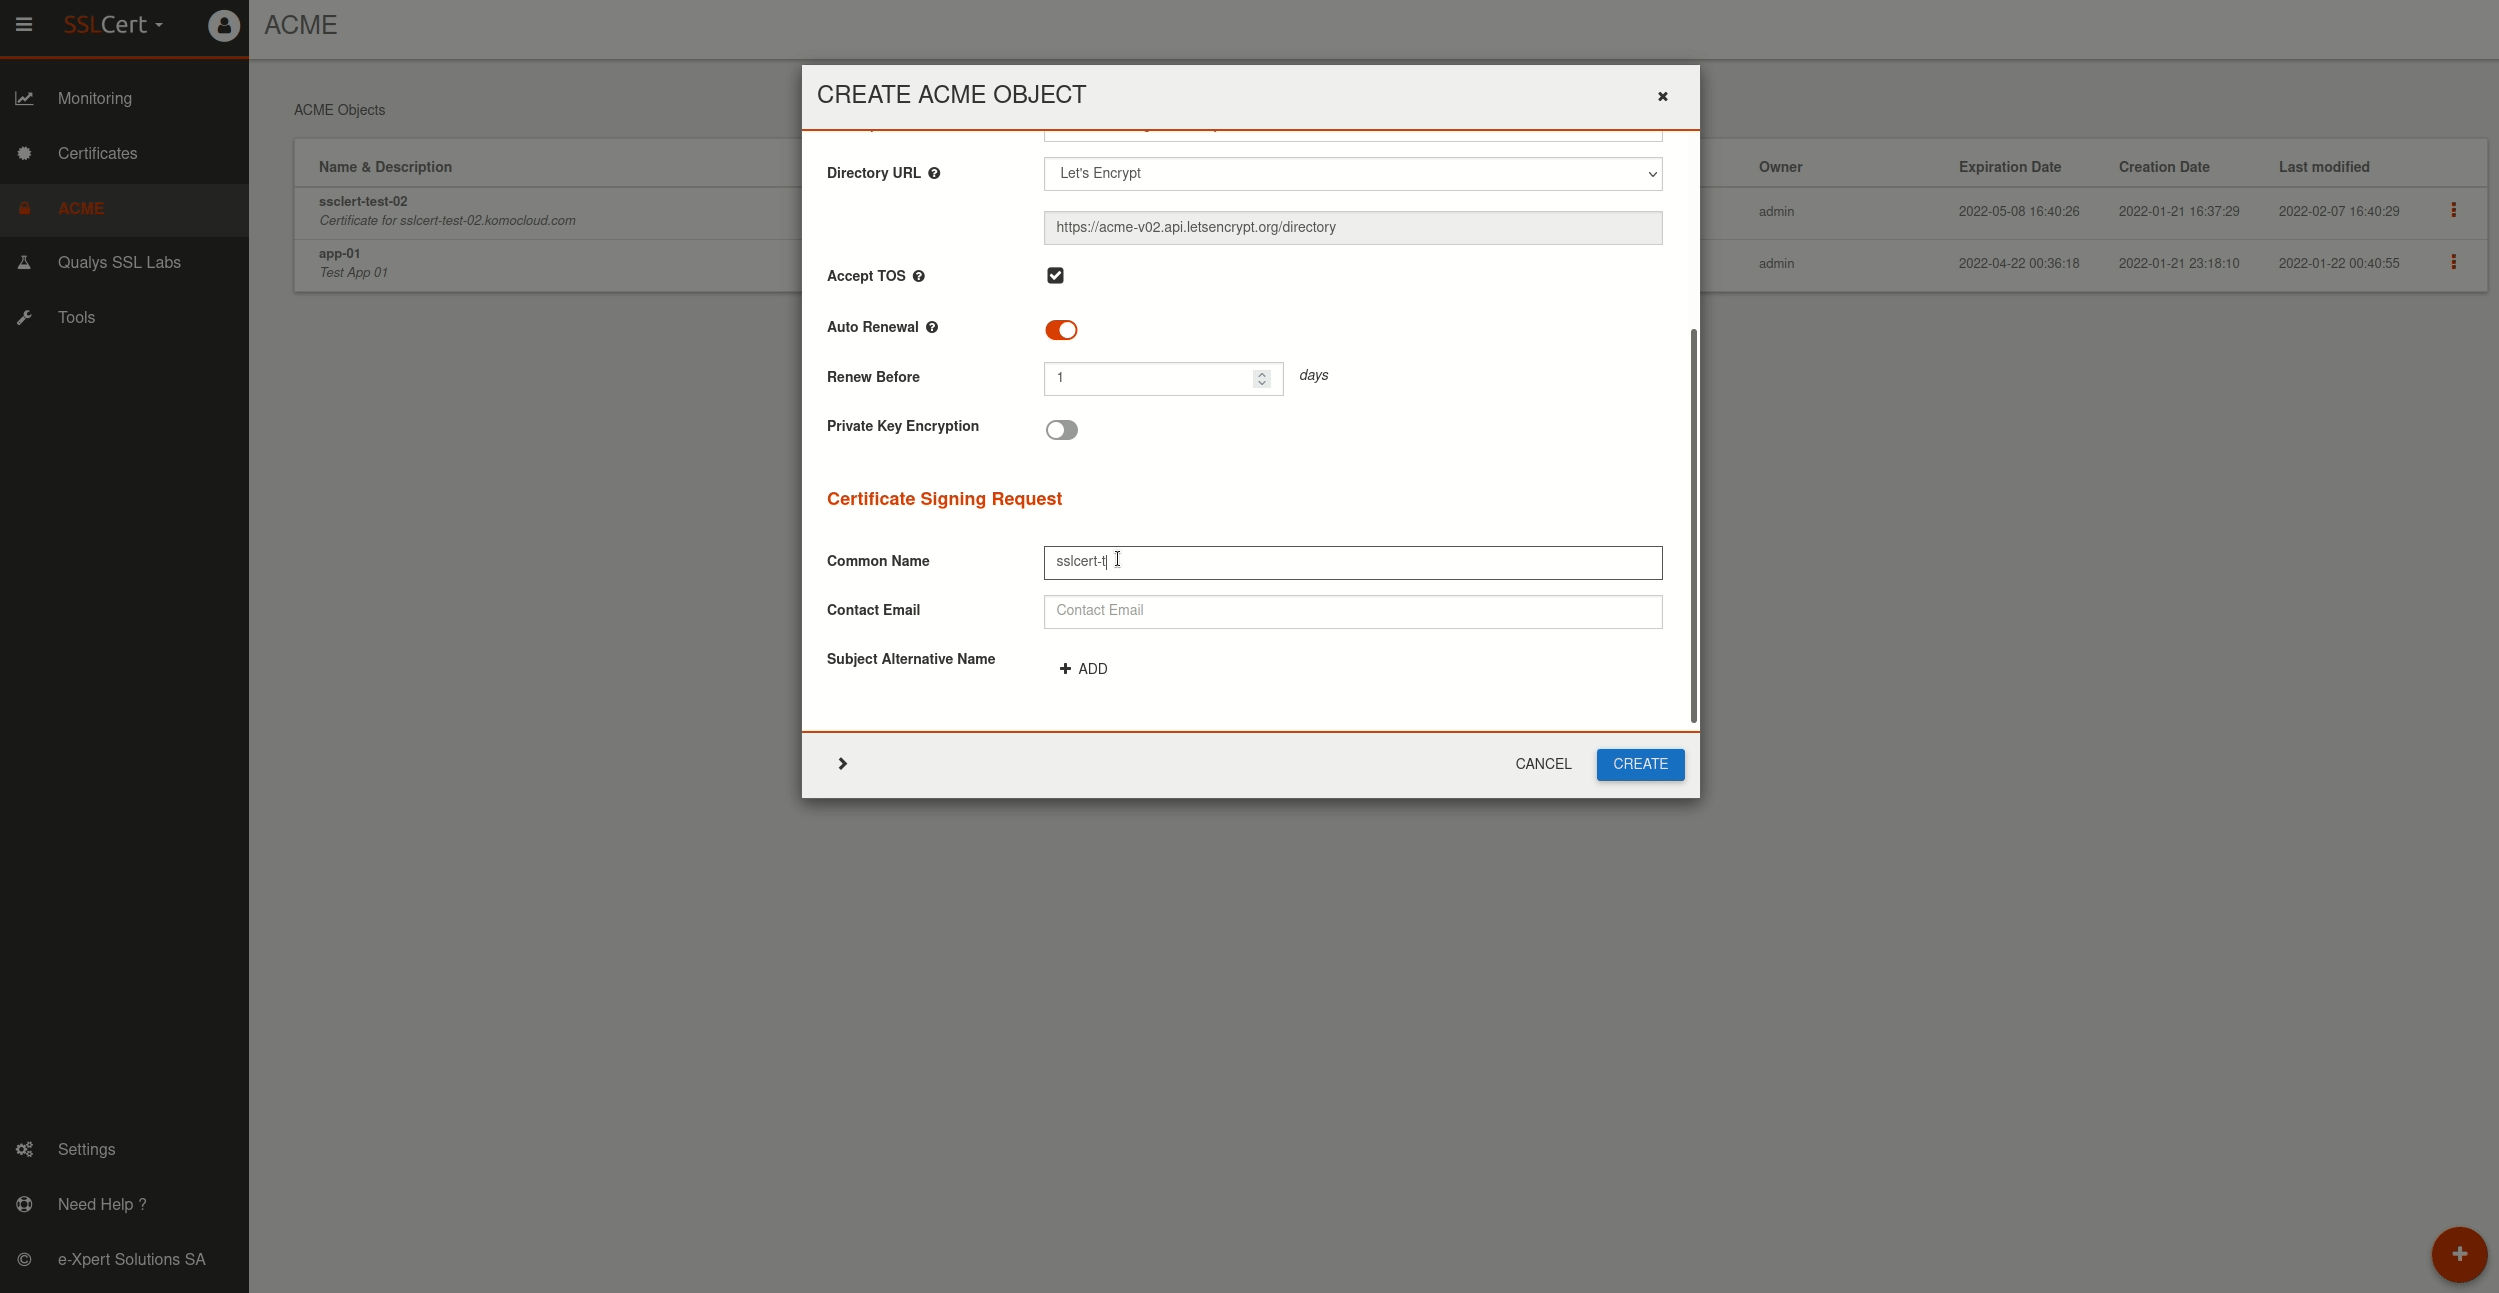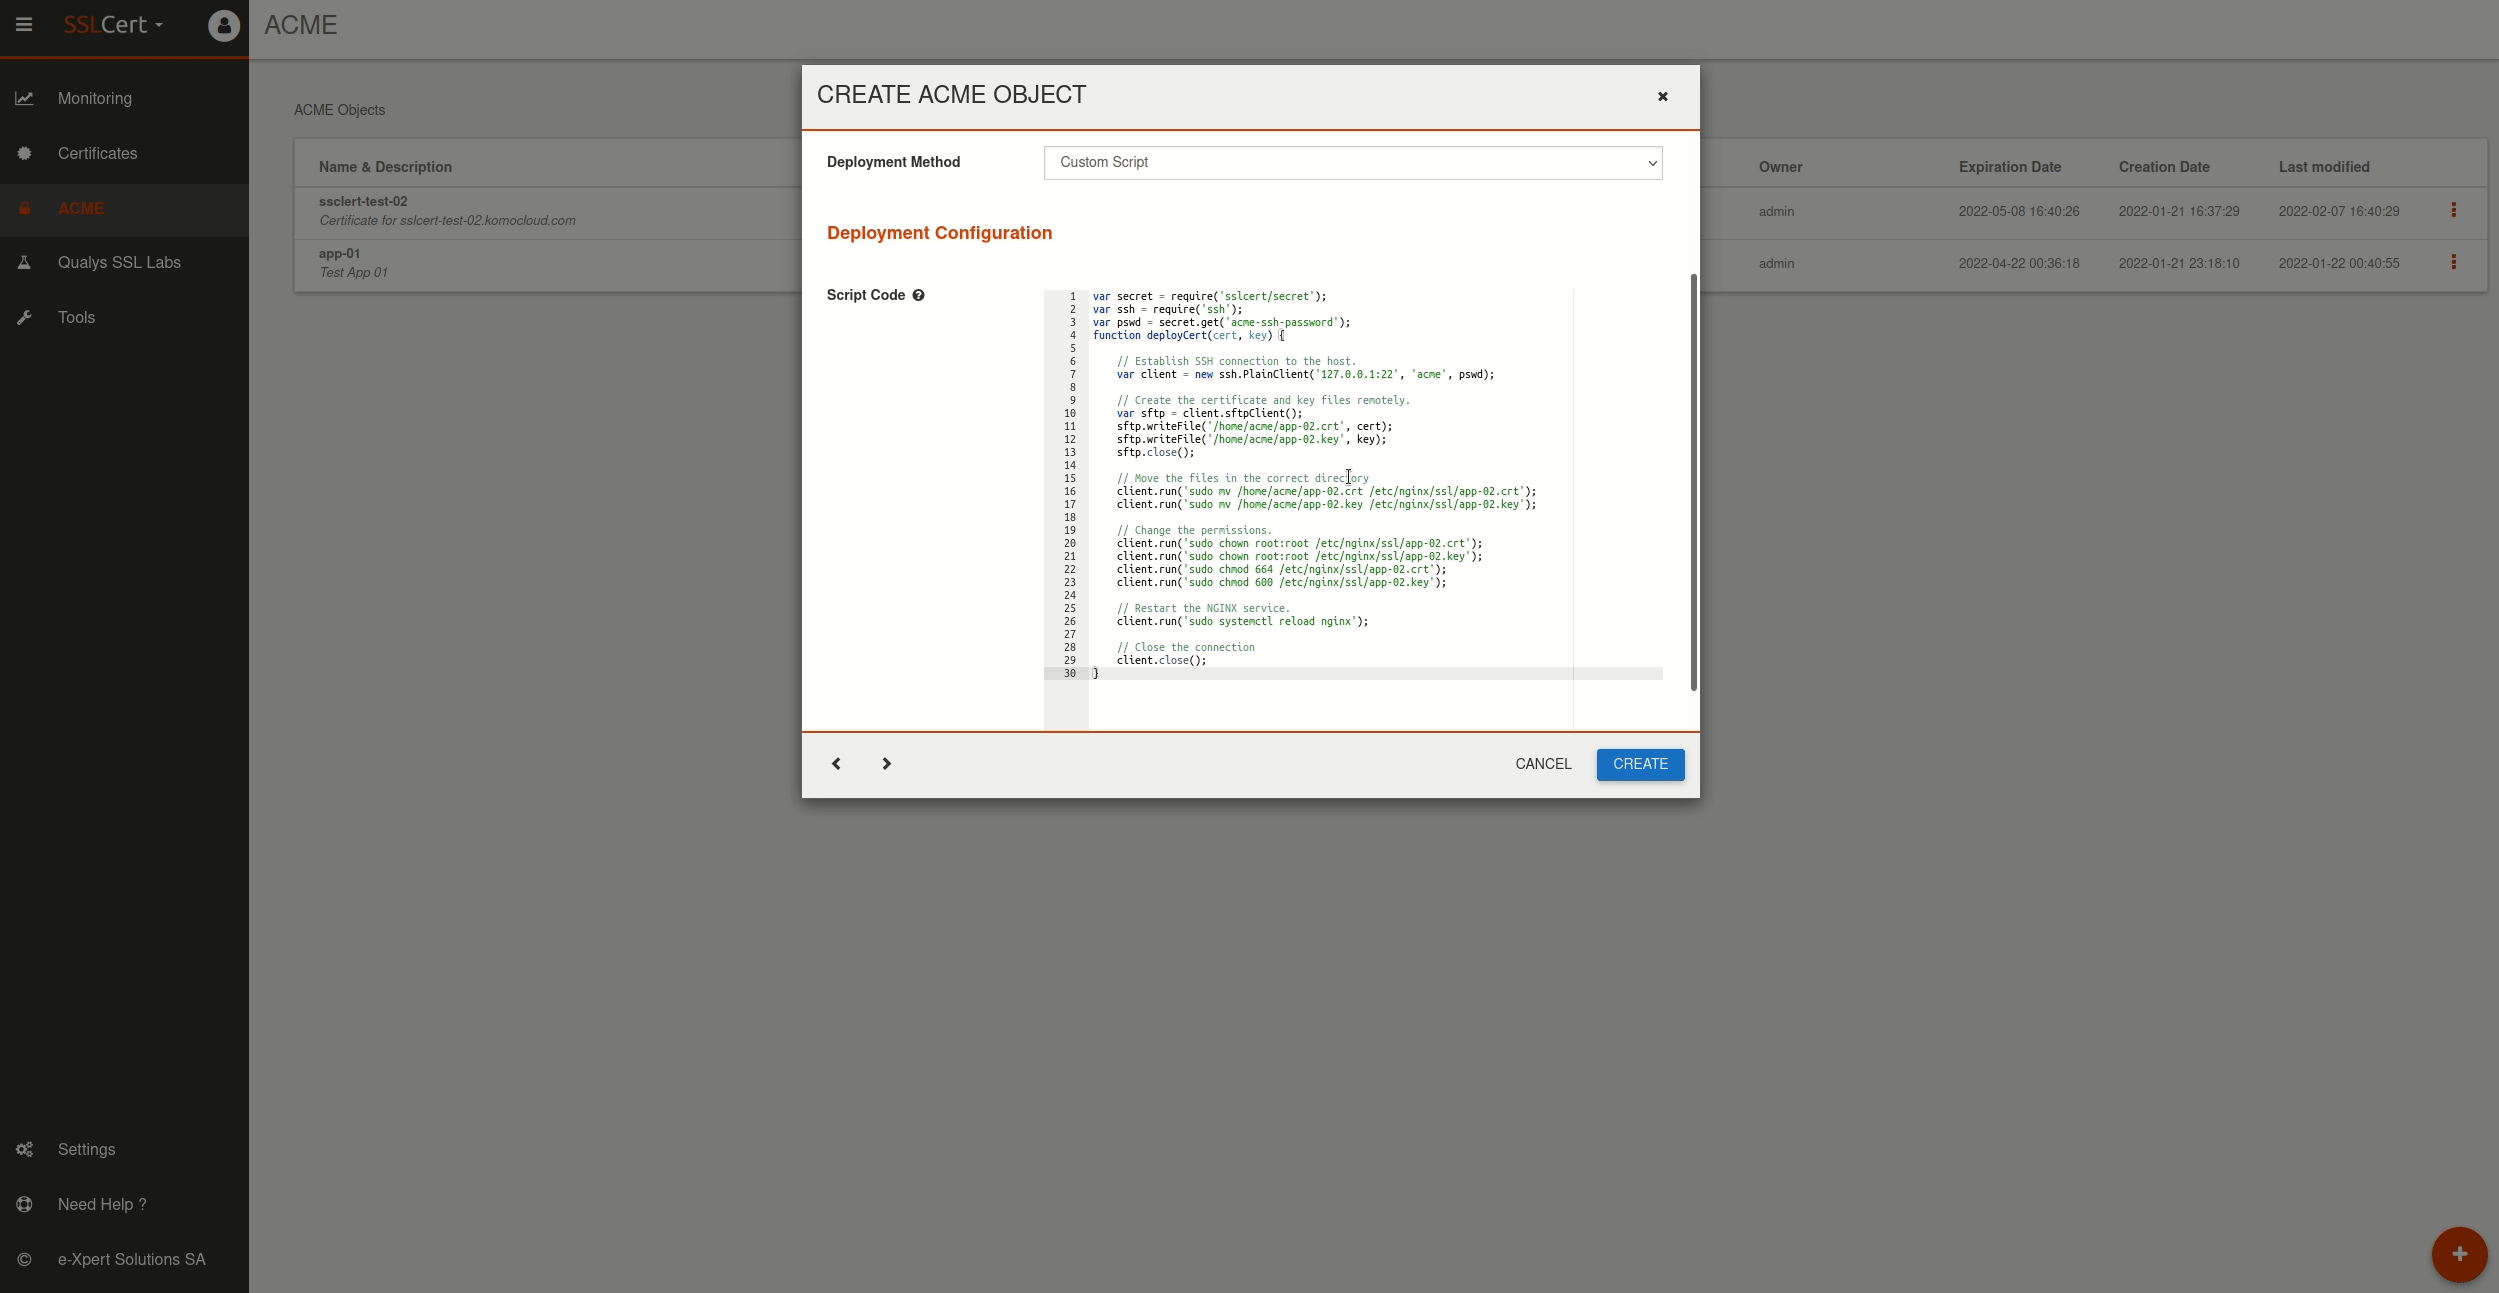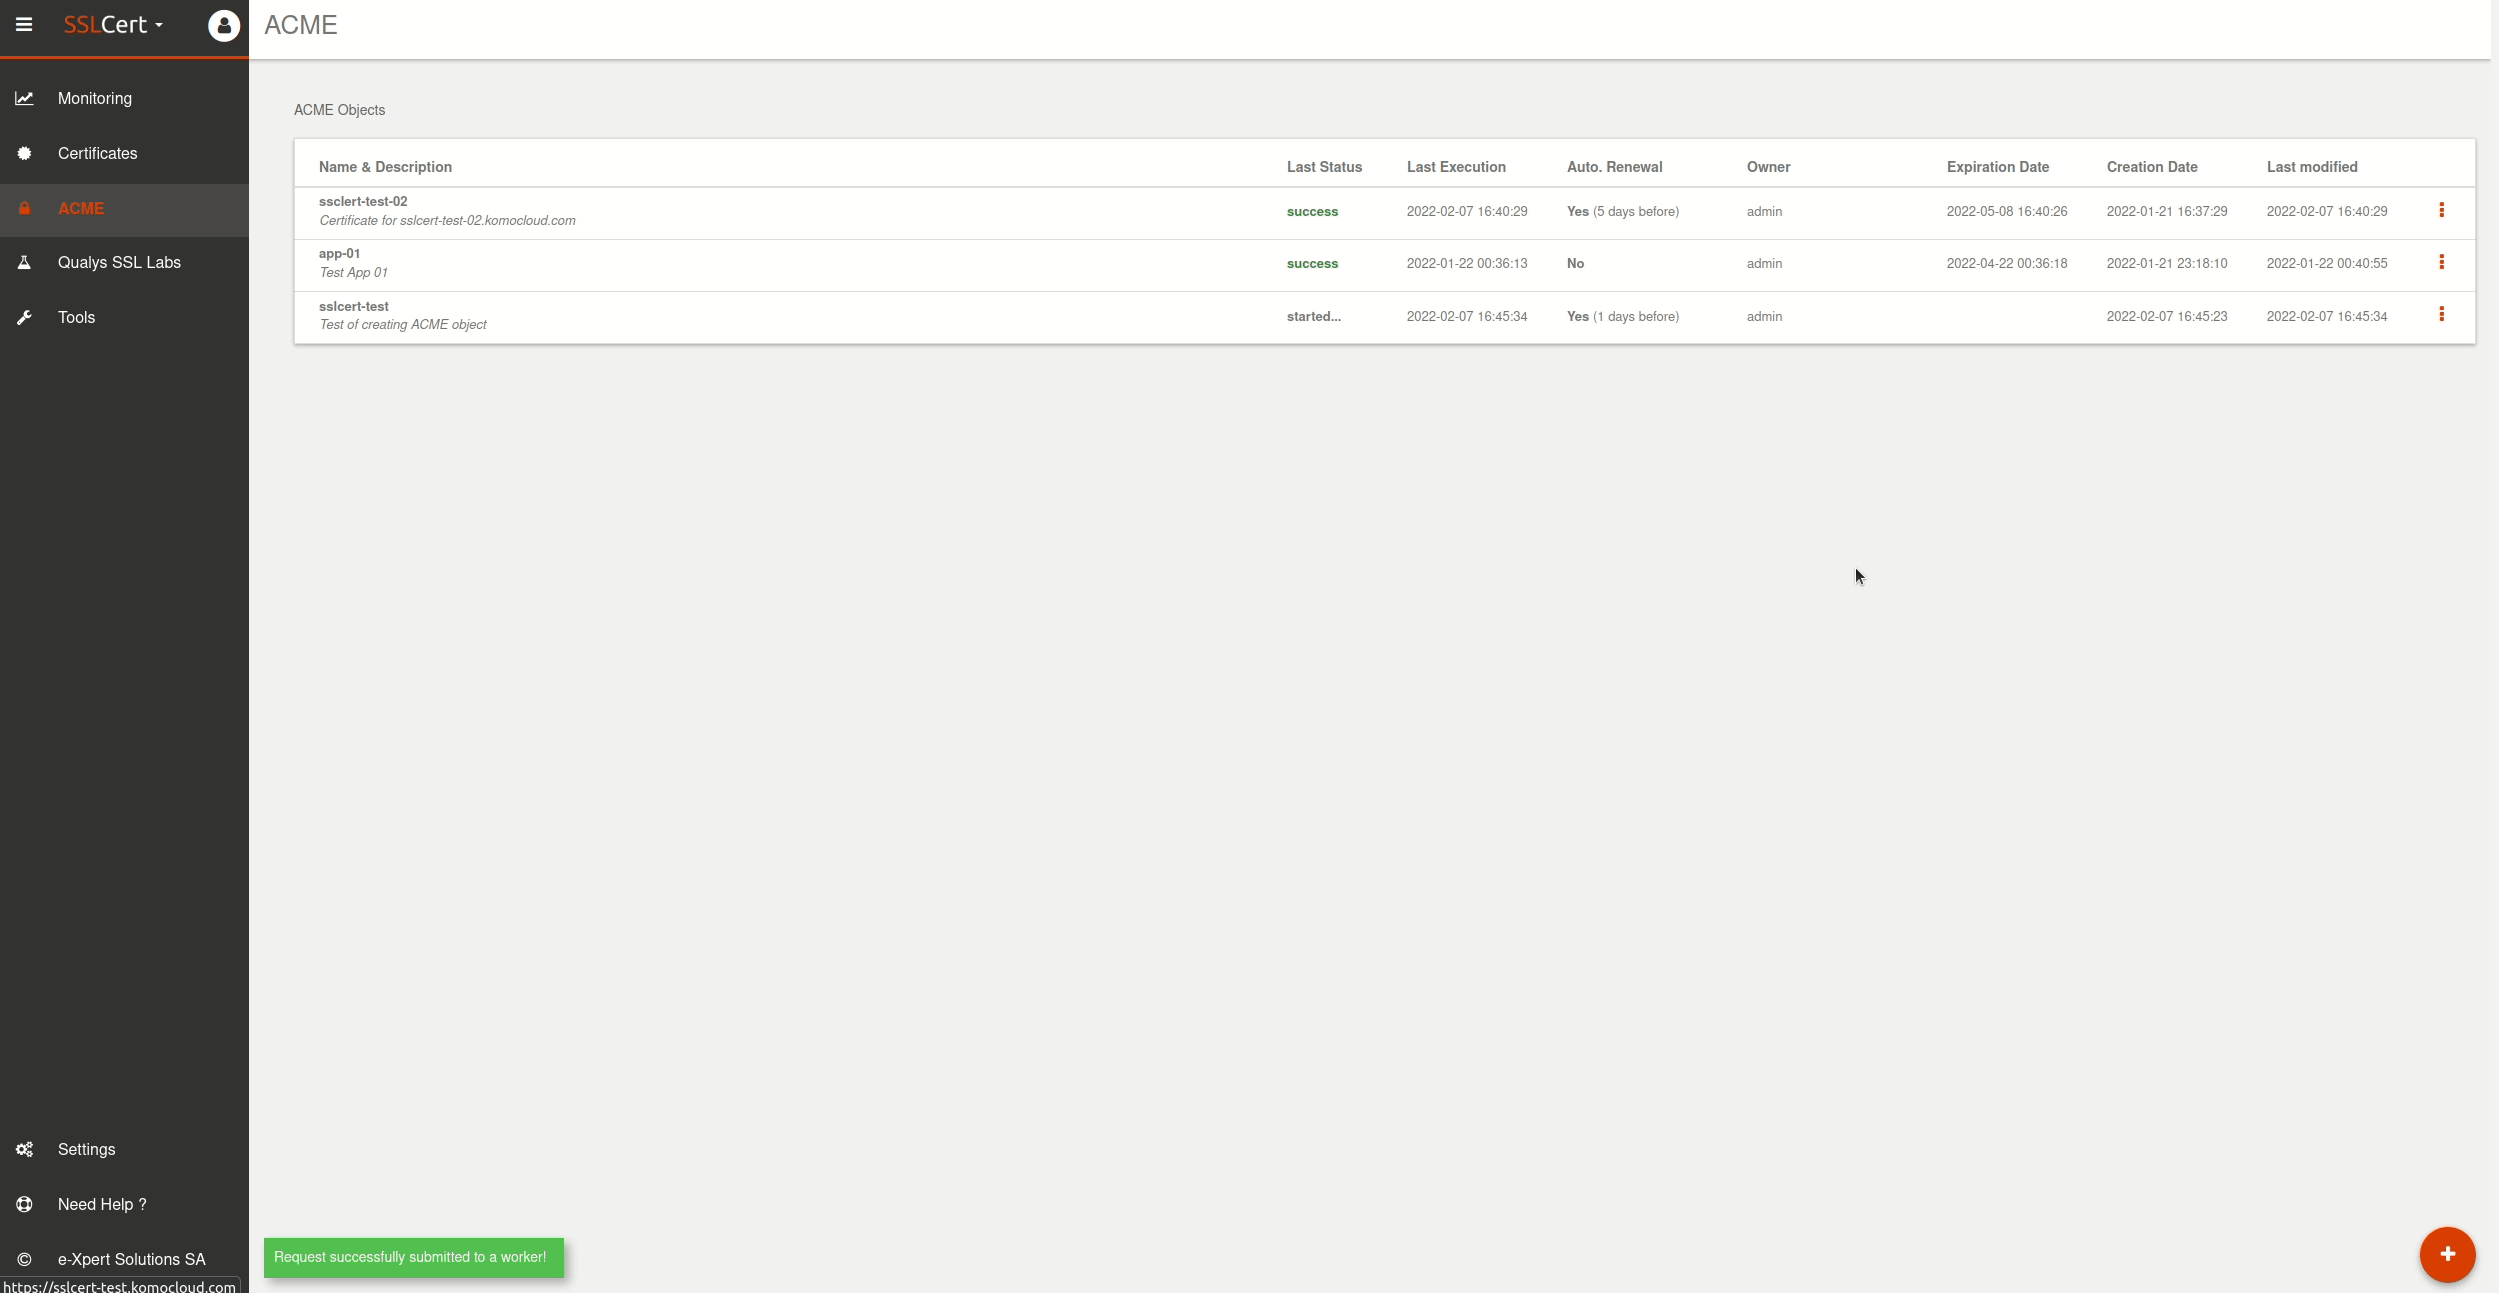
Le menu principal offre une vue d’ensemble sur tous les objets ACME configurés qui incluent les informations les plus importantes, telles que l’heure et le statut de la dernière exécution, la date de création et d’expiration du certificat. Le menu déroulant permet de déclencher la génération du nouveau certificat, de le visualiser ainsi que de télécharger le certificat et la clé privée. Pour automatiser encore plus le processus, l’obtention du certificat peut être déclenchée automatiquement à un moment choisi avant la date d’expiration du certificat actuel.
Lors de la configuration d’un nouvel objet ACME, nous pouvons configurer des scripts personnalisés non seulement pour valider le défi, mais également pour déployer le certificat généré sur un serveur. La dernière étape de la configuration permet de configurer les notifications.
Les certificats générés sont automatiquement ajoutés à la vue Certificats et pour les rendre visibles, ils sont clairement marqués comme « Importés (ACME) ».

Intégration iScript

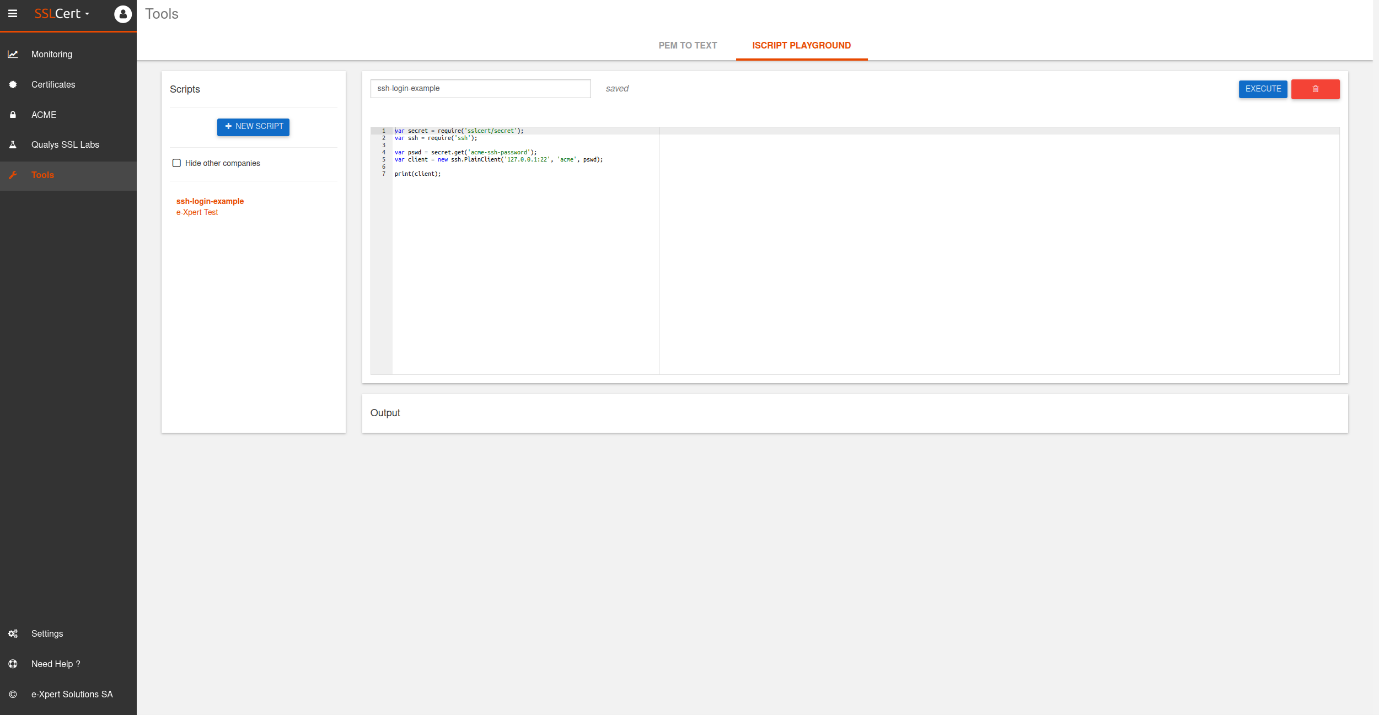
Le Playground iScript a été introduit pour aider les utilisateurs à préparer et à tester des scripts qui seront utilisés dans d’autres parties du logiciel. Actuellement, le principal cas d’utilisation d’iscript est d’activer des opérations personnalisées pour valider le défi ACME et de déployer le certificat généré.

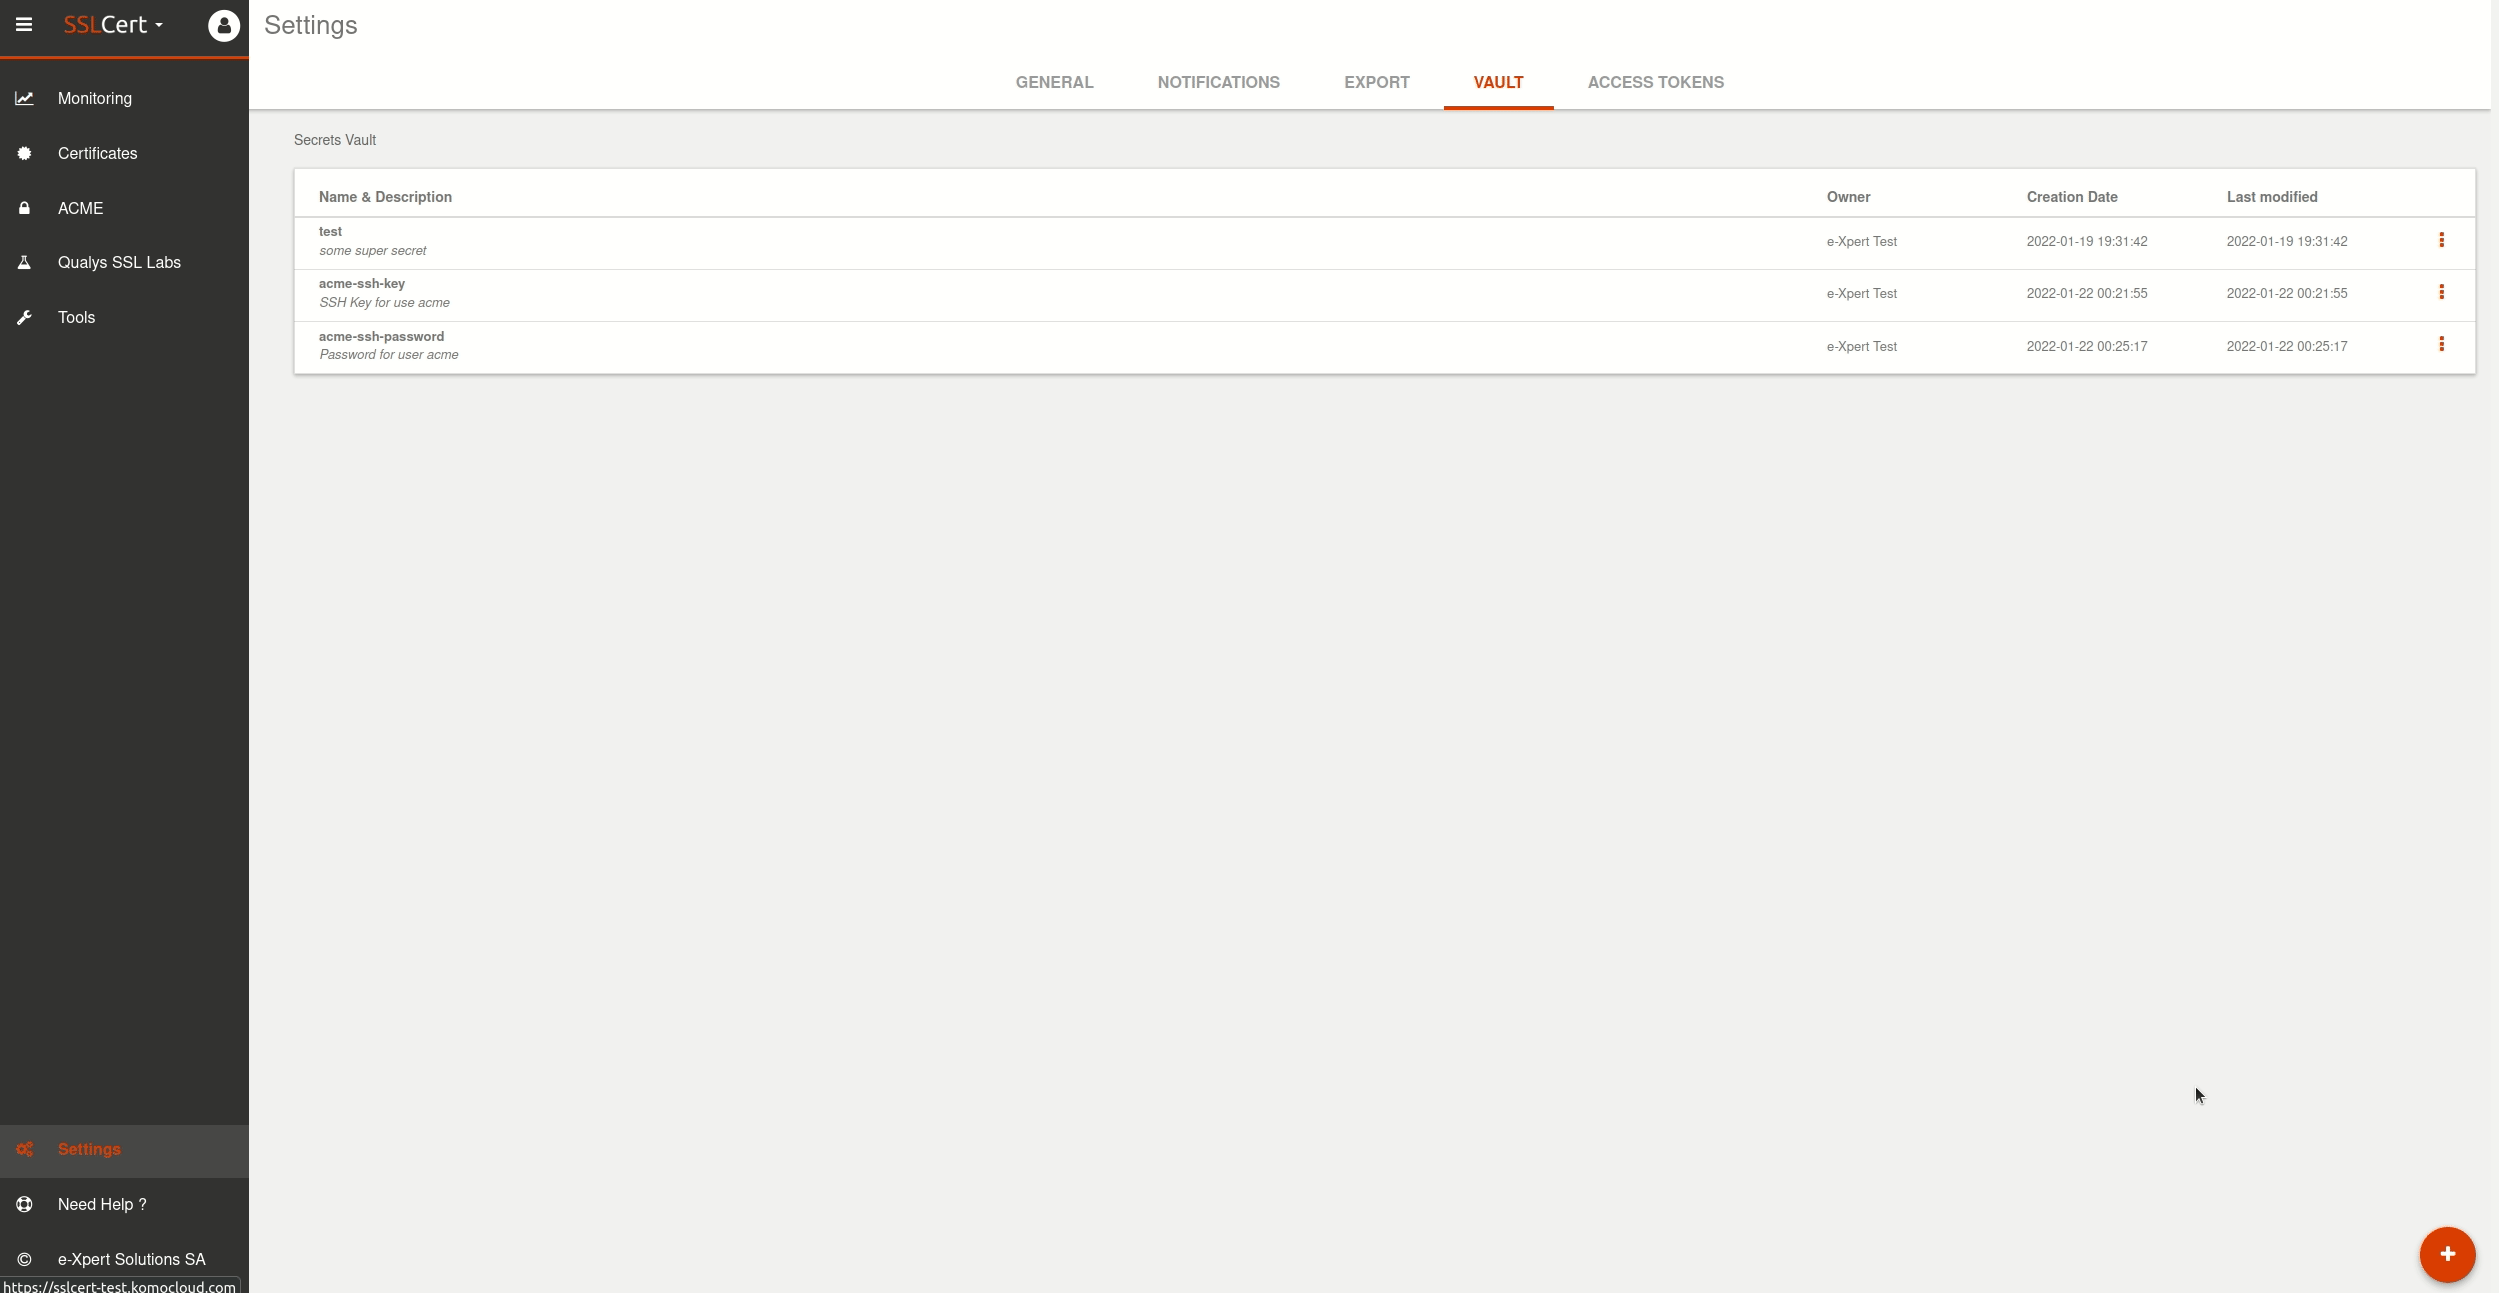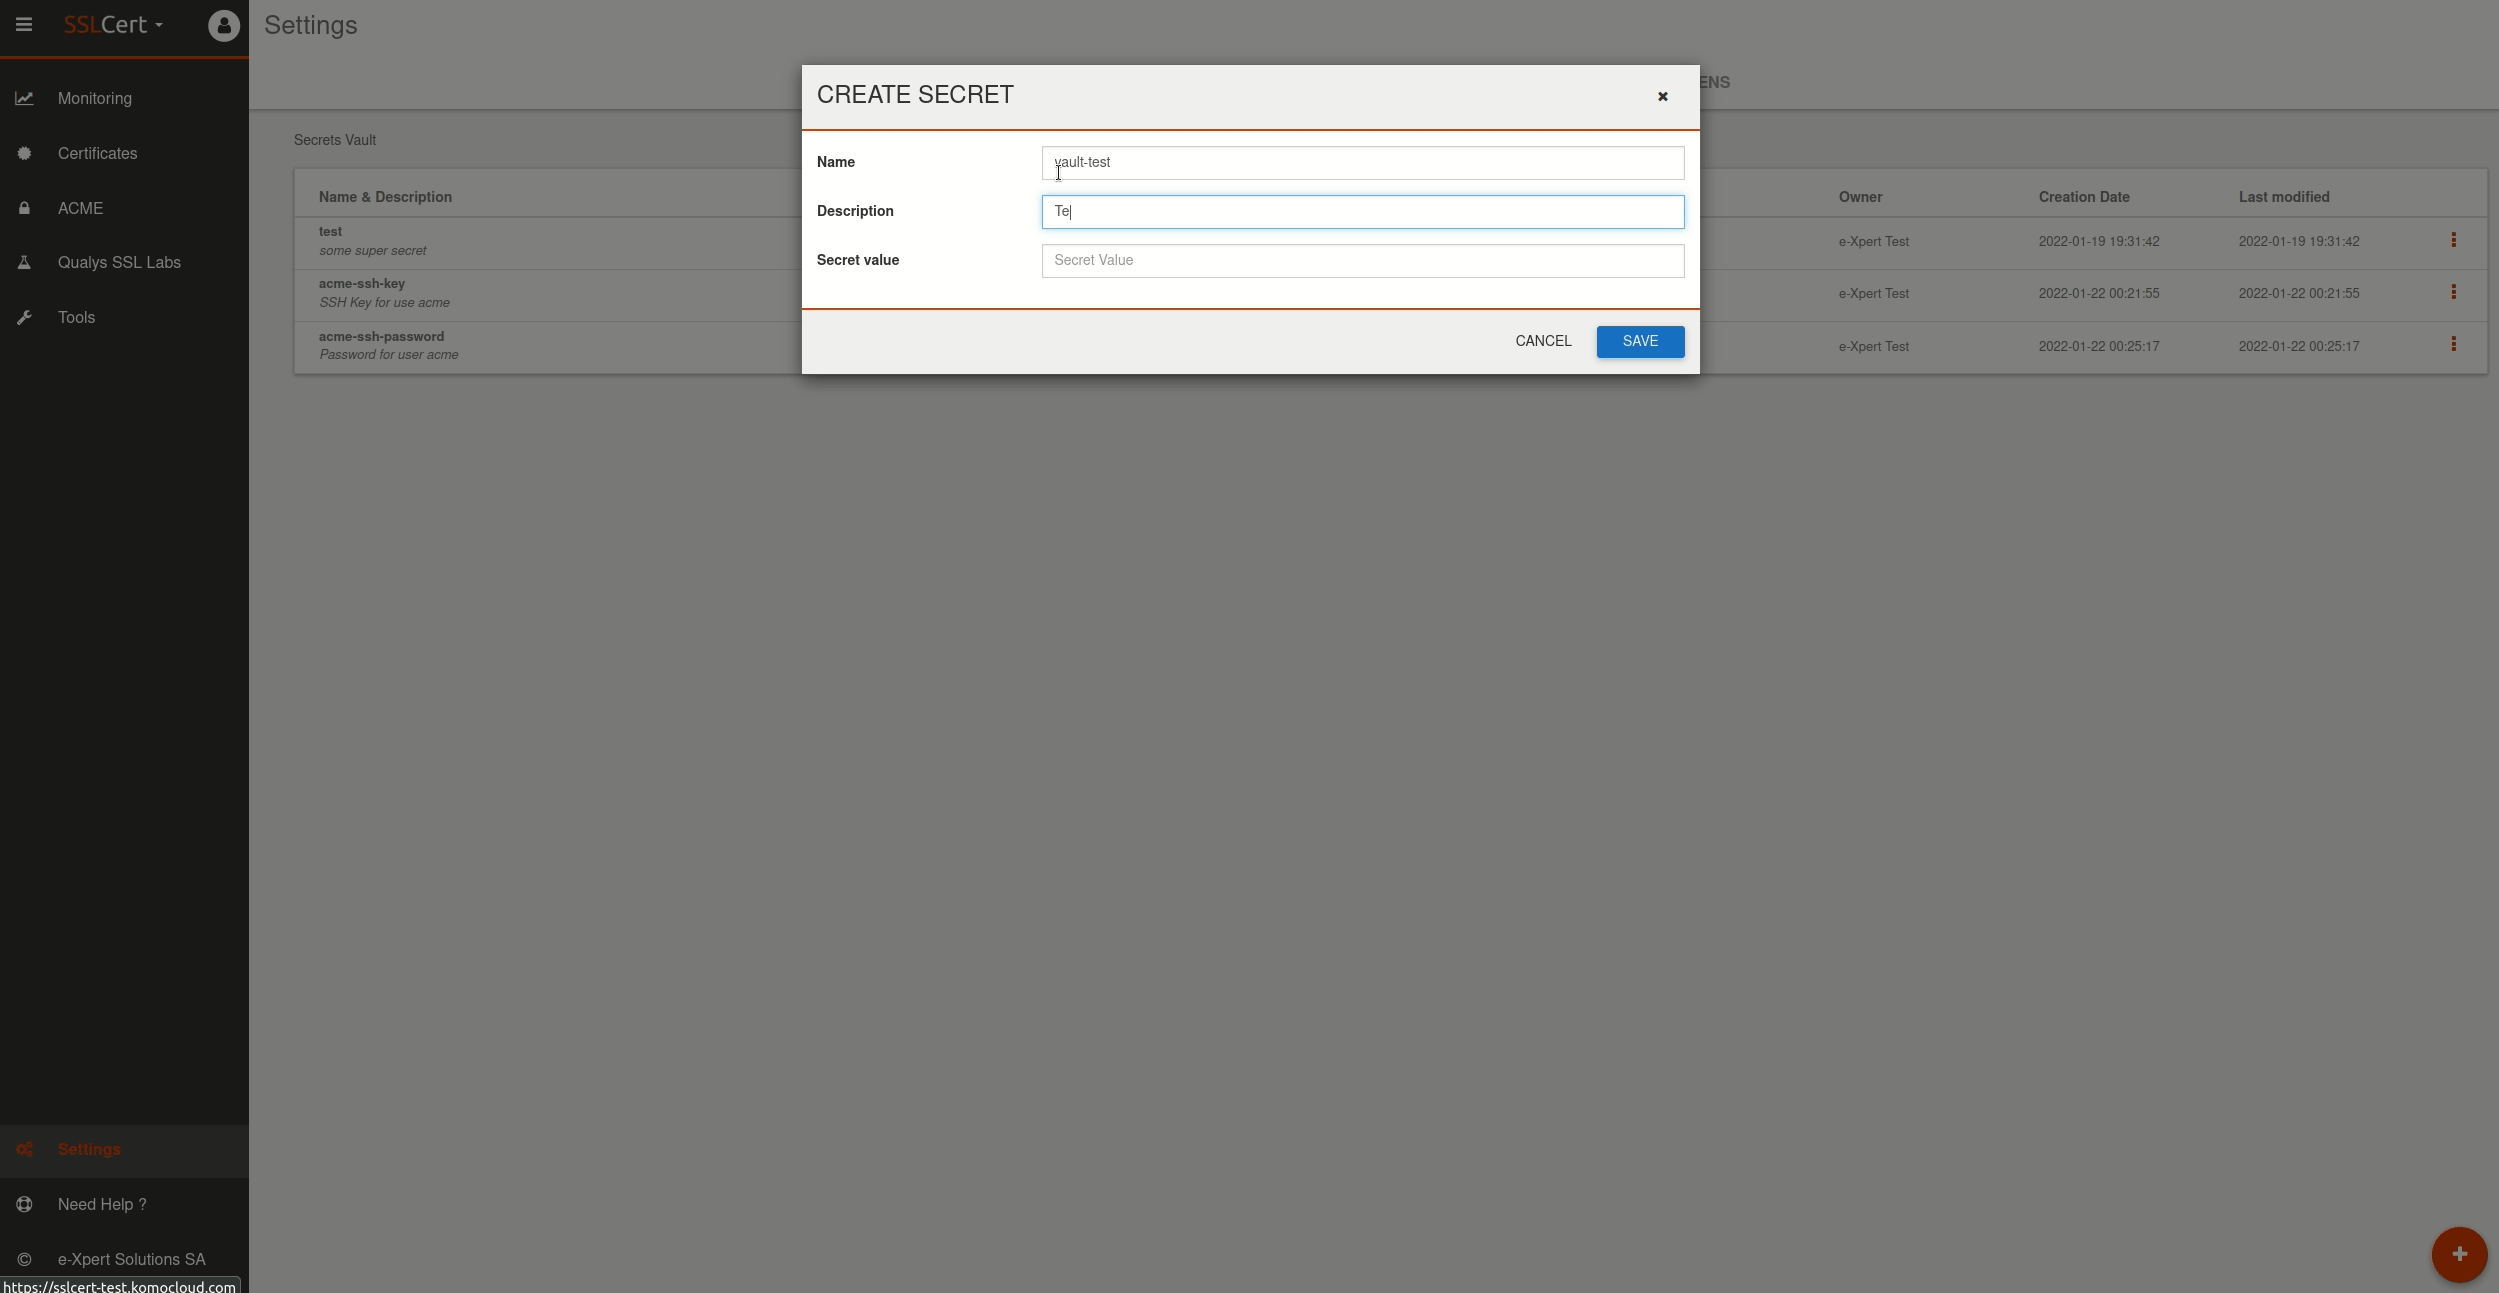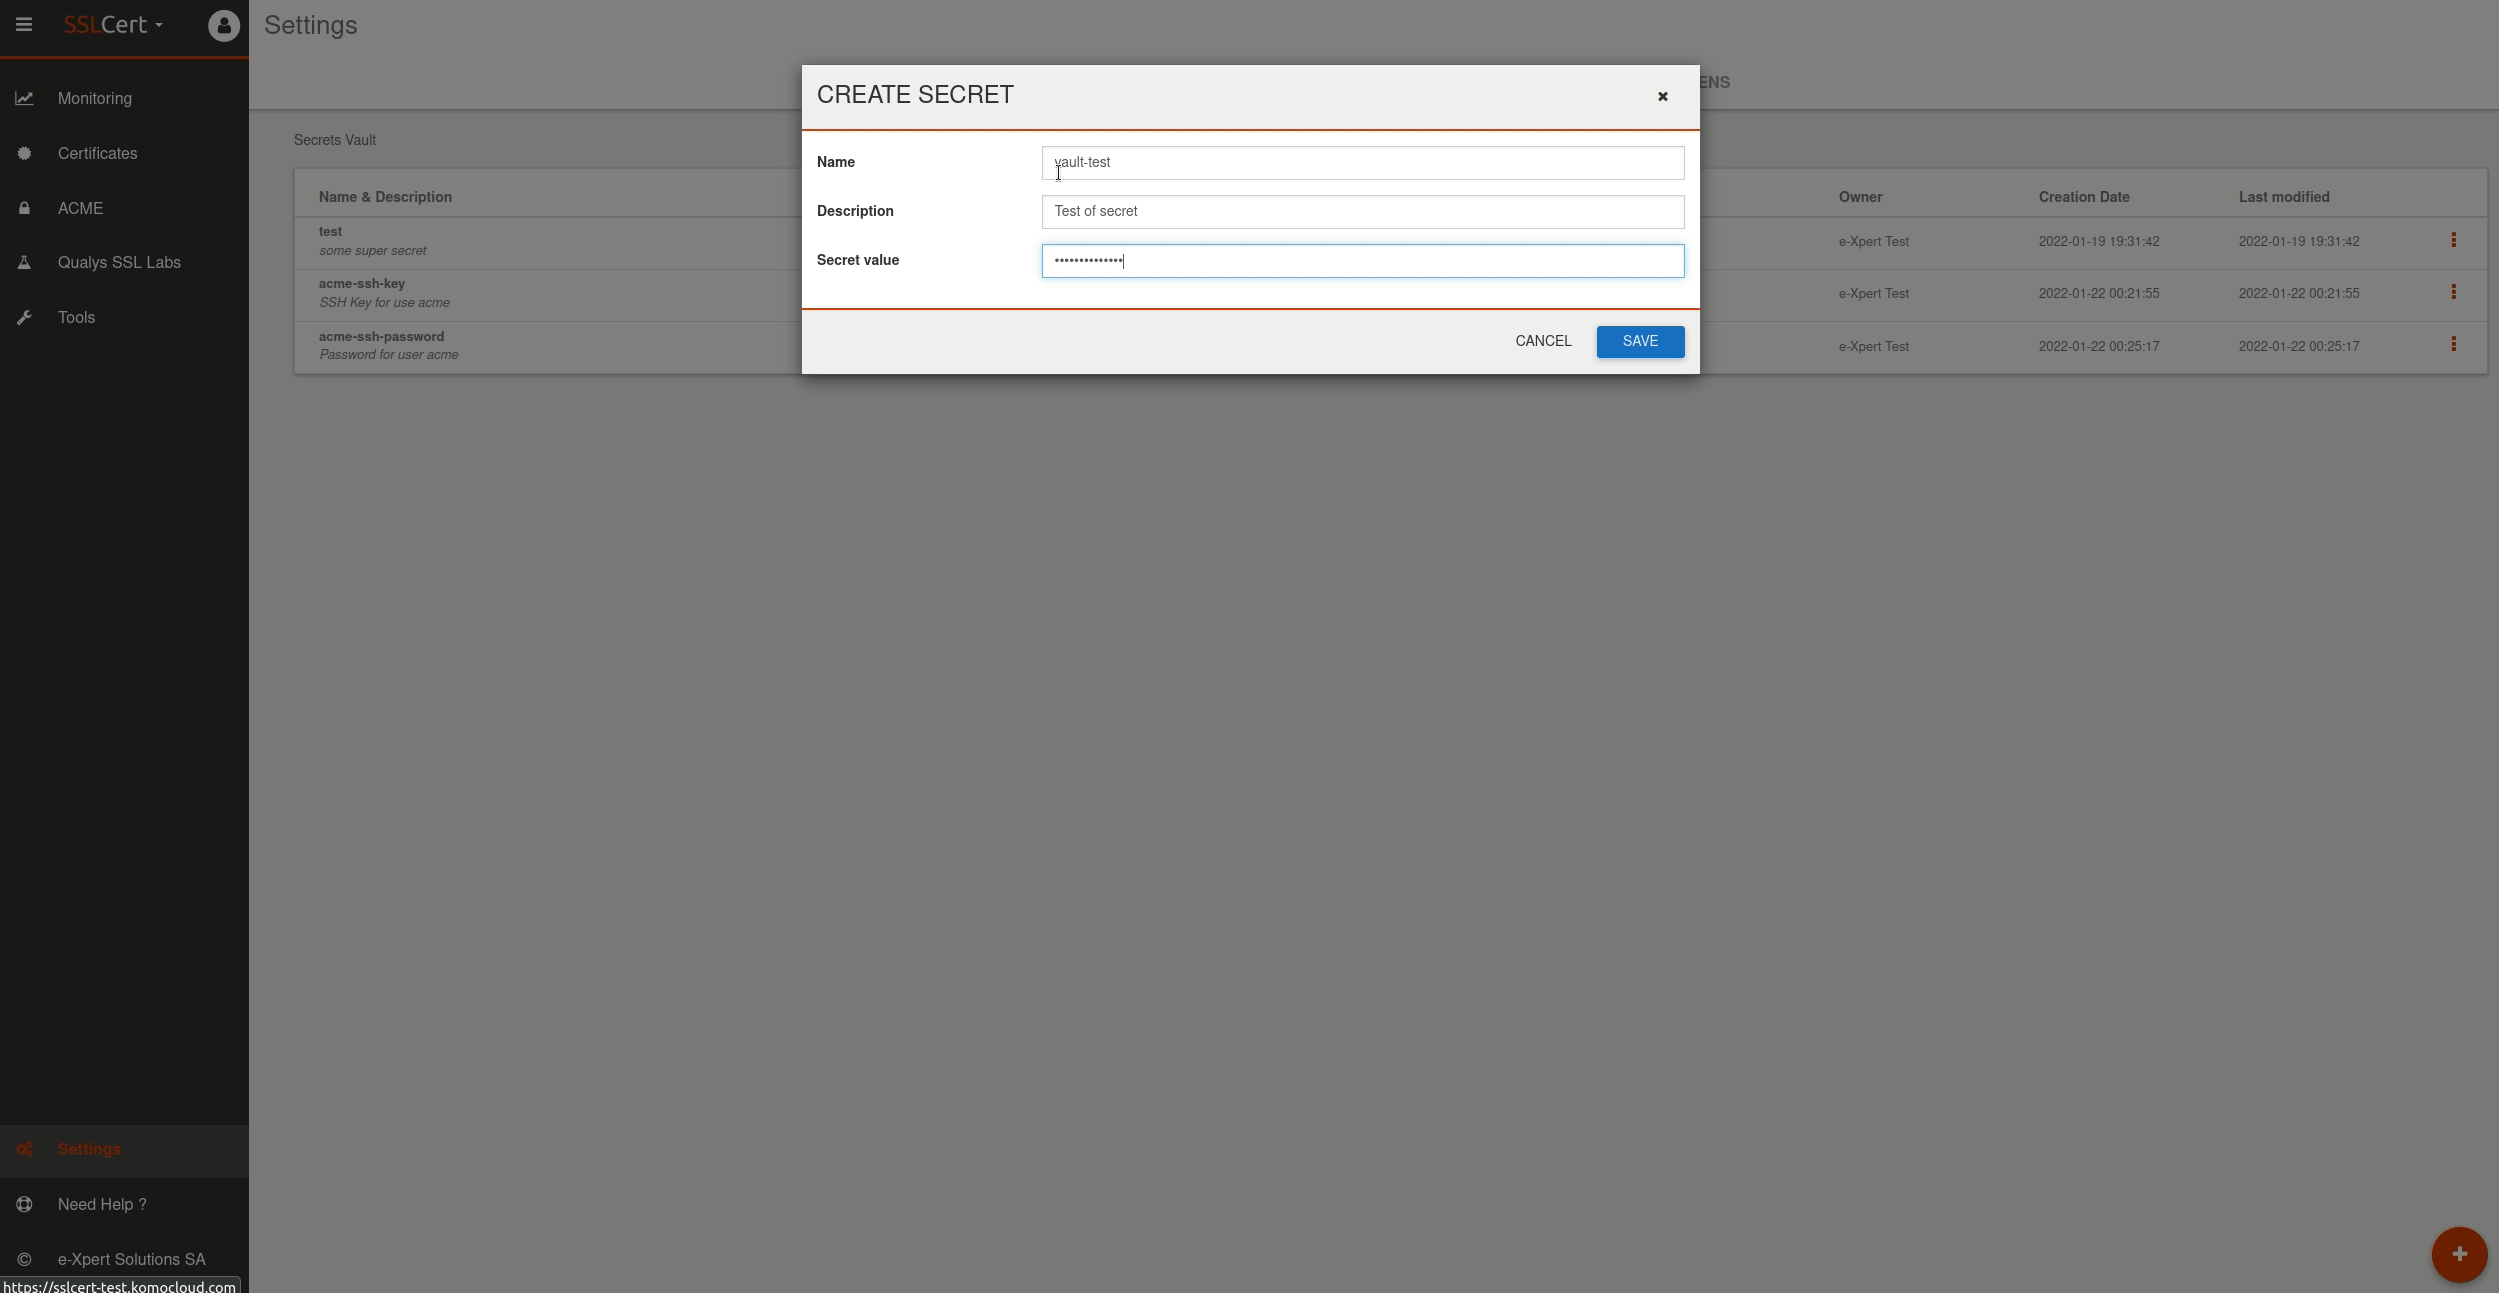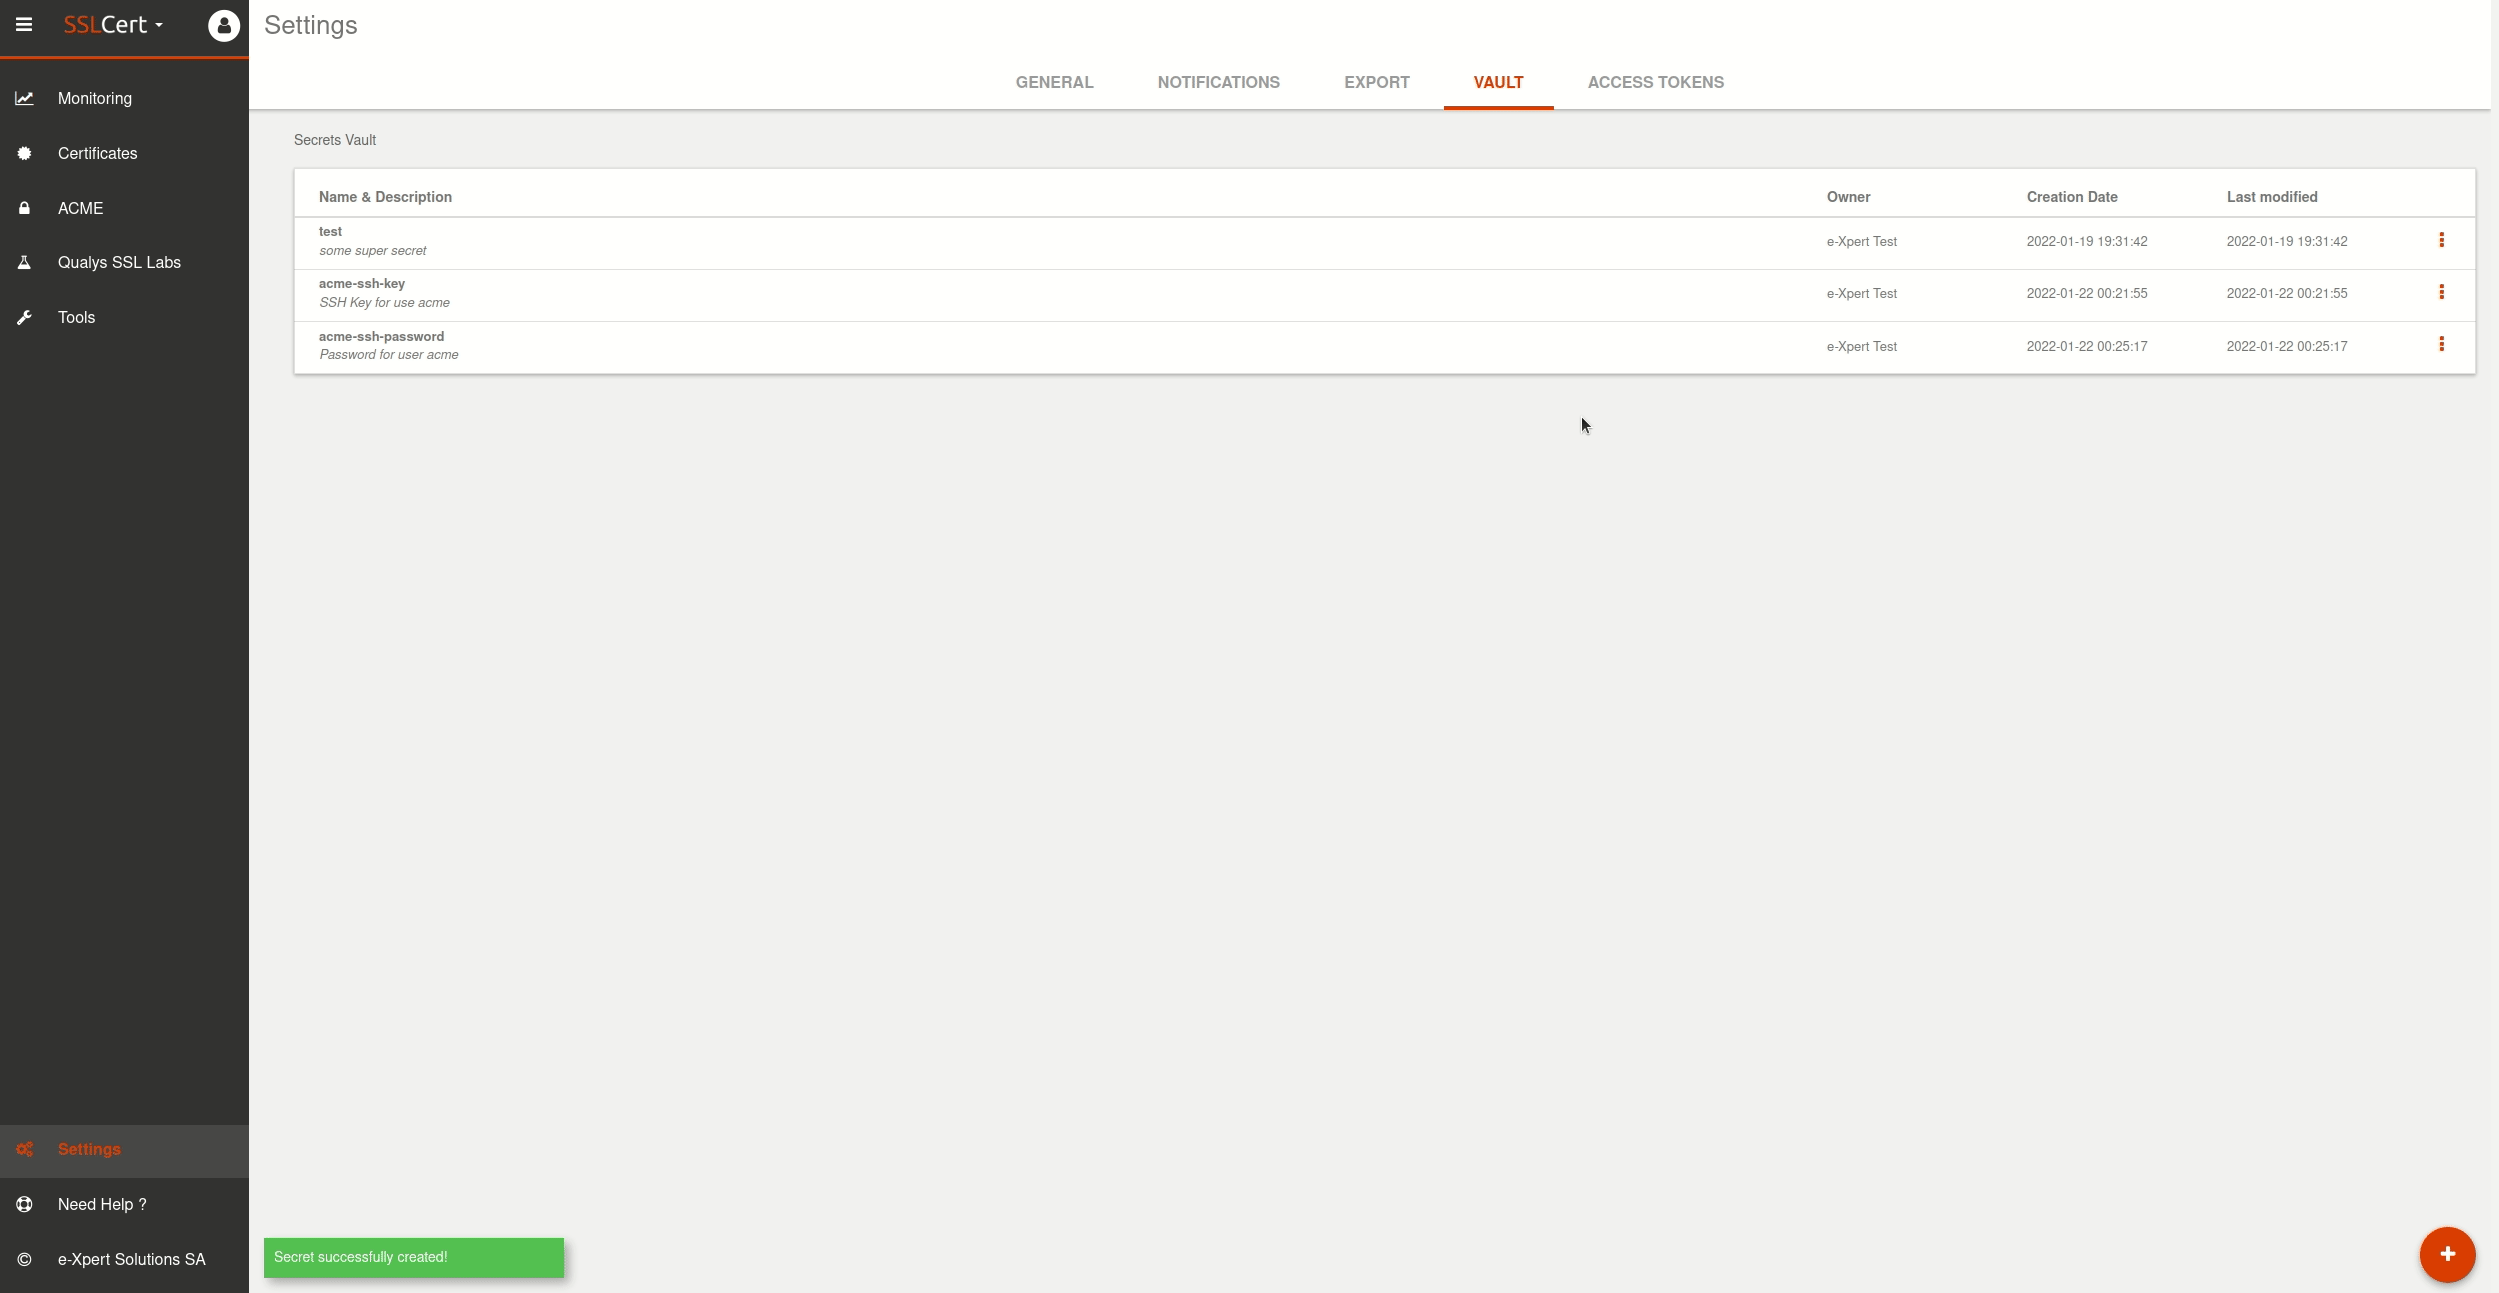
Intégration du Vault

Vault est destiné à stocker en toute sécurité tout type de secrets. Nous avons également créé une bibliothèque iscript qui fournit un moyen sûr d’utiliser des mots de passe dans des scripts. Par exemple, lors du déploiement d’un certificat via une connexion SSH, on peut utiliser un mot de passe stocké dans le coffre-fort au lieu de l’écrire dans le script en utilisant du texte brut.

Serveur de licence

Le serveur de licences a été intégré, ce qui signifie qu’à partir de maintenant, certaines fonctionnalités avancées ne seront disponibles que pour les utilisateurs disposant d’une licence valide. Toutes les fonctionnalités précédentes restent gratuites et la première fonctionnalité sous licence est le nouveau module ACME.

Améliorations

Historique des certificats

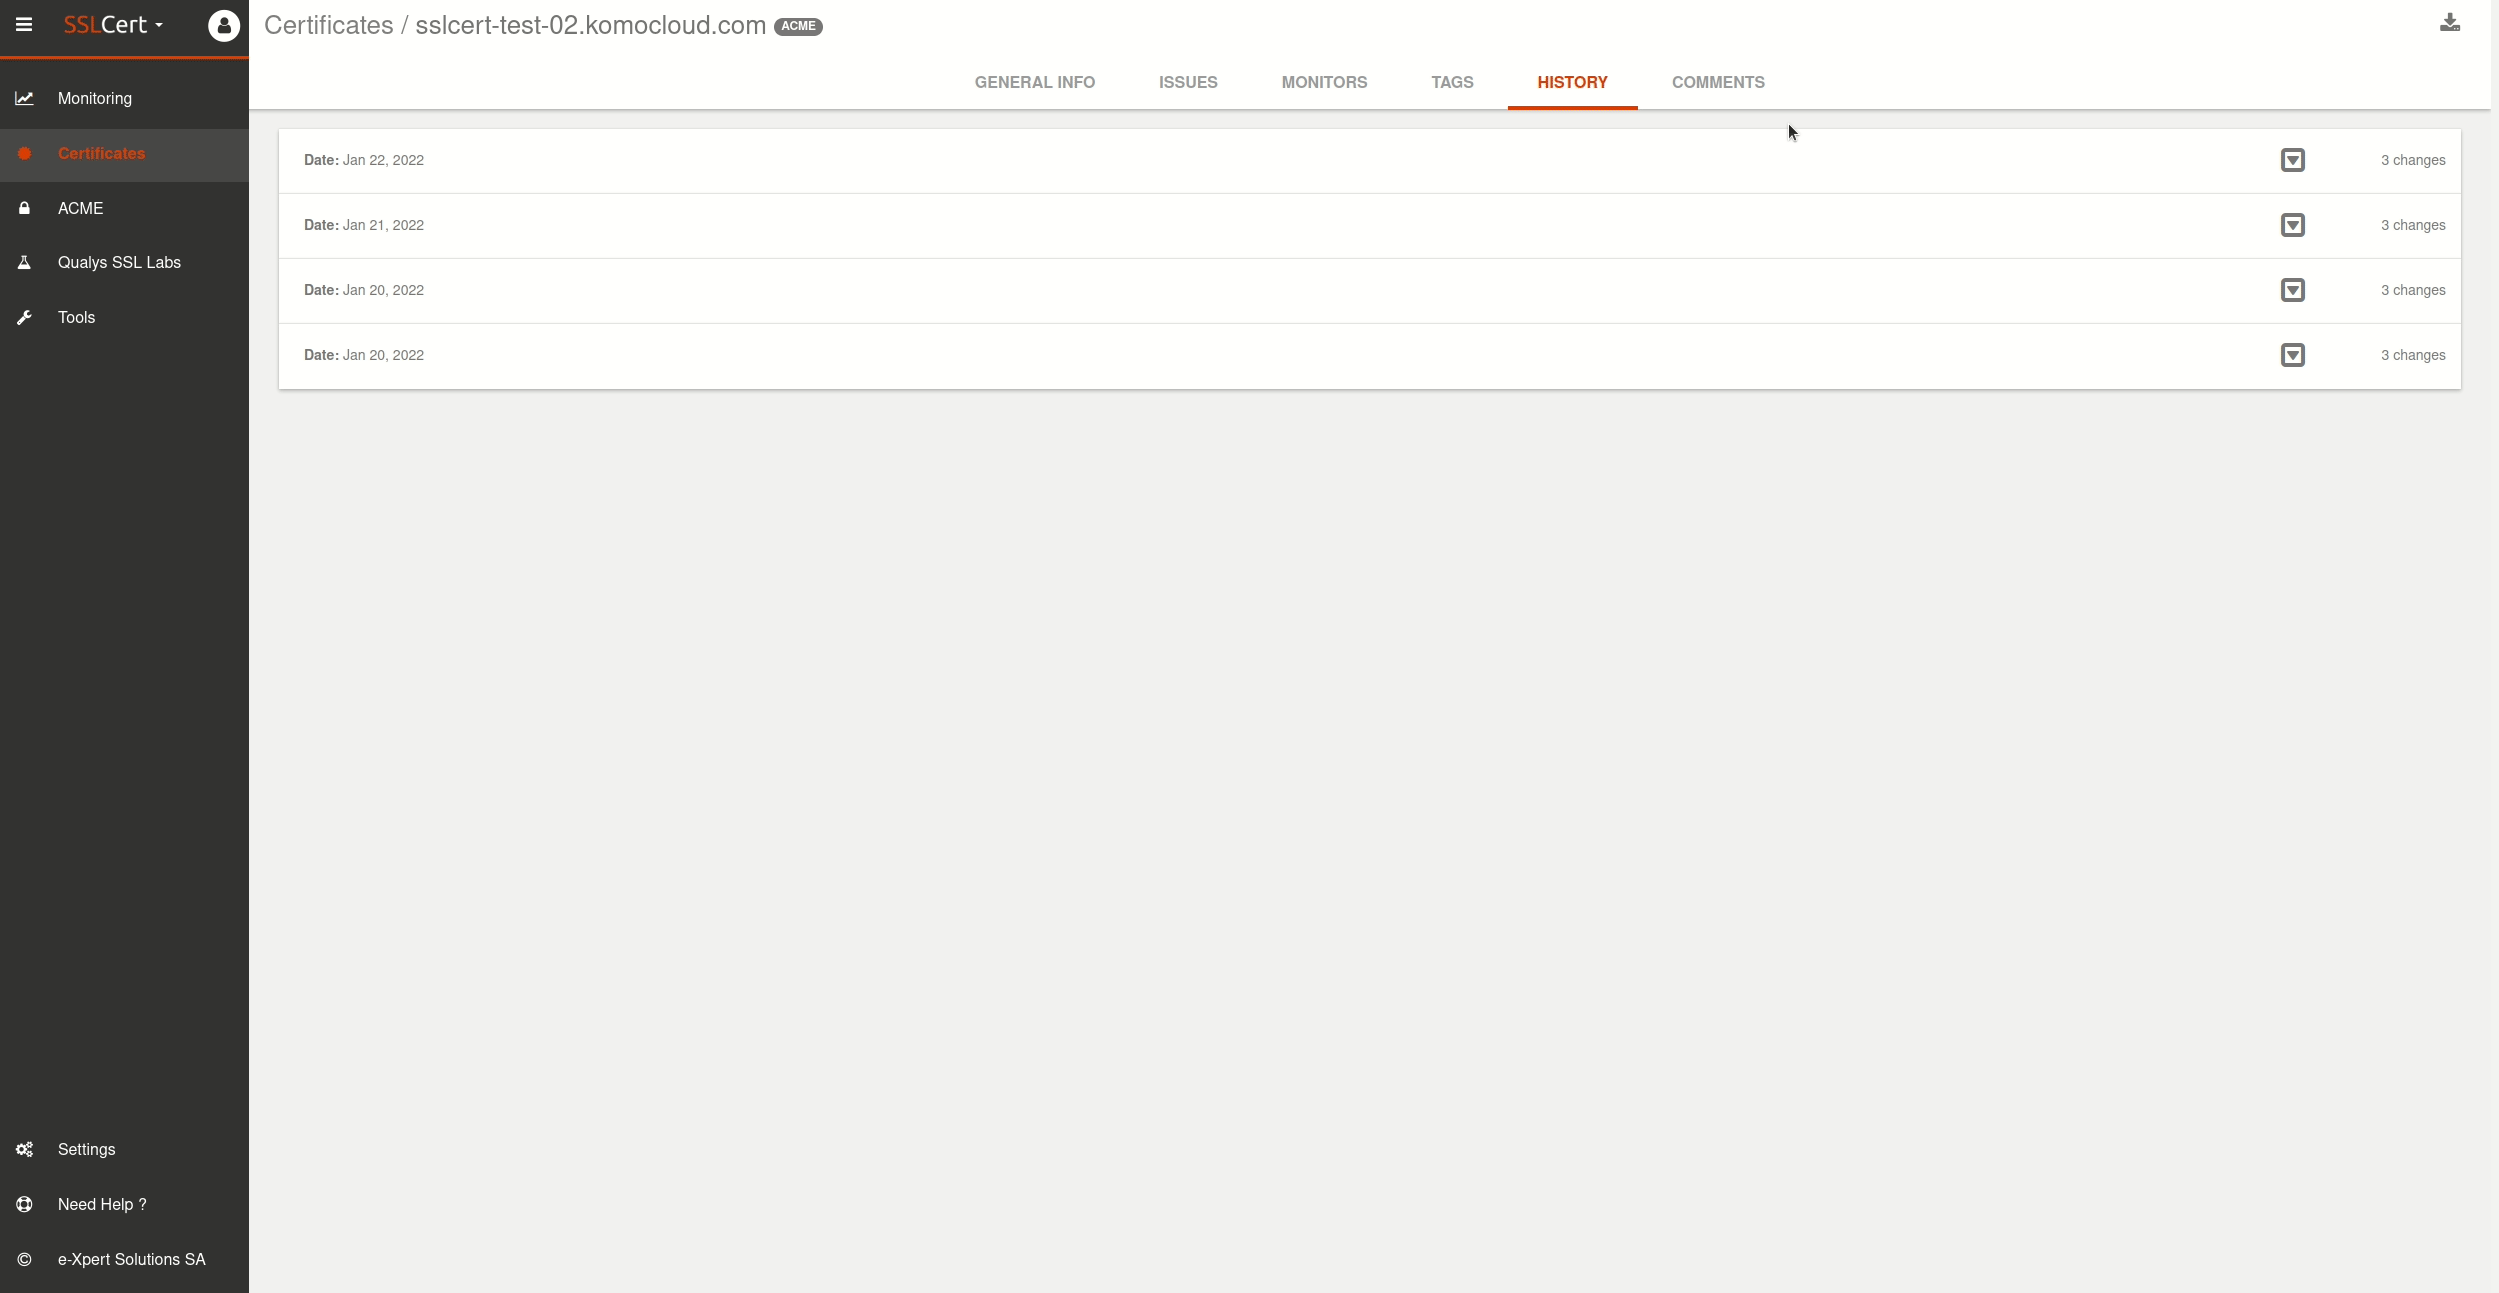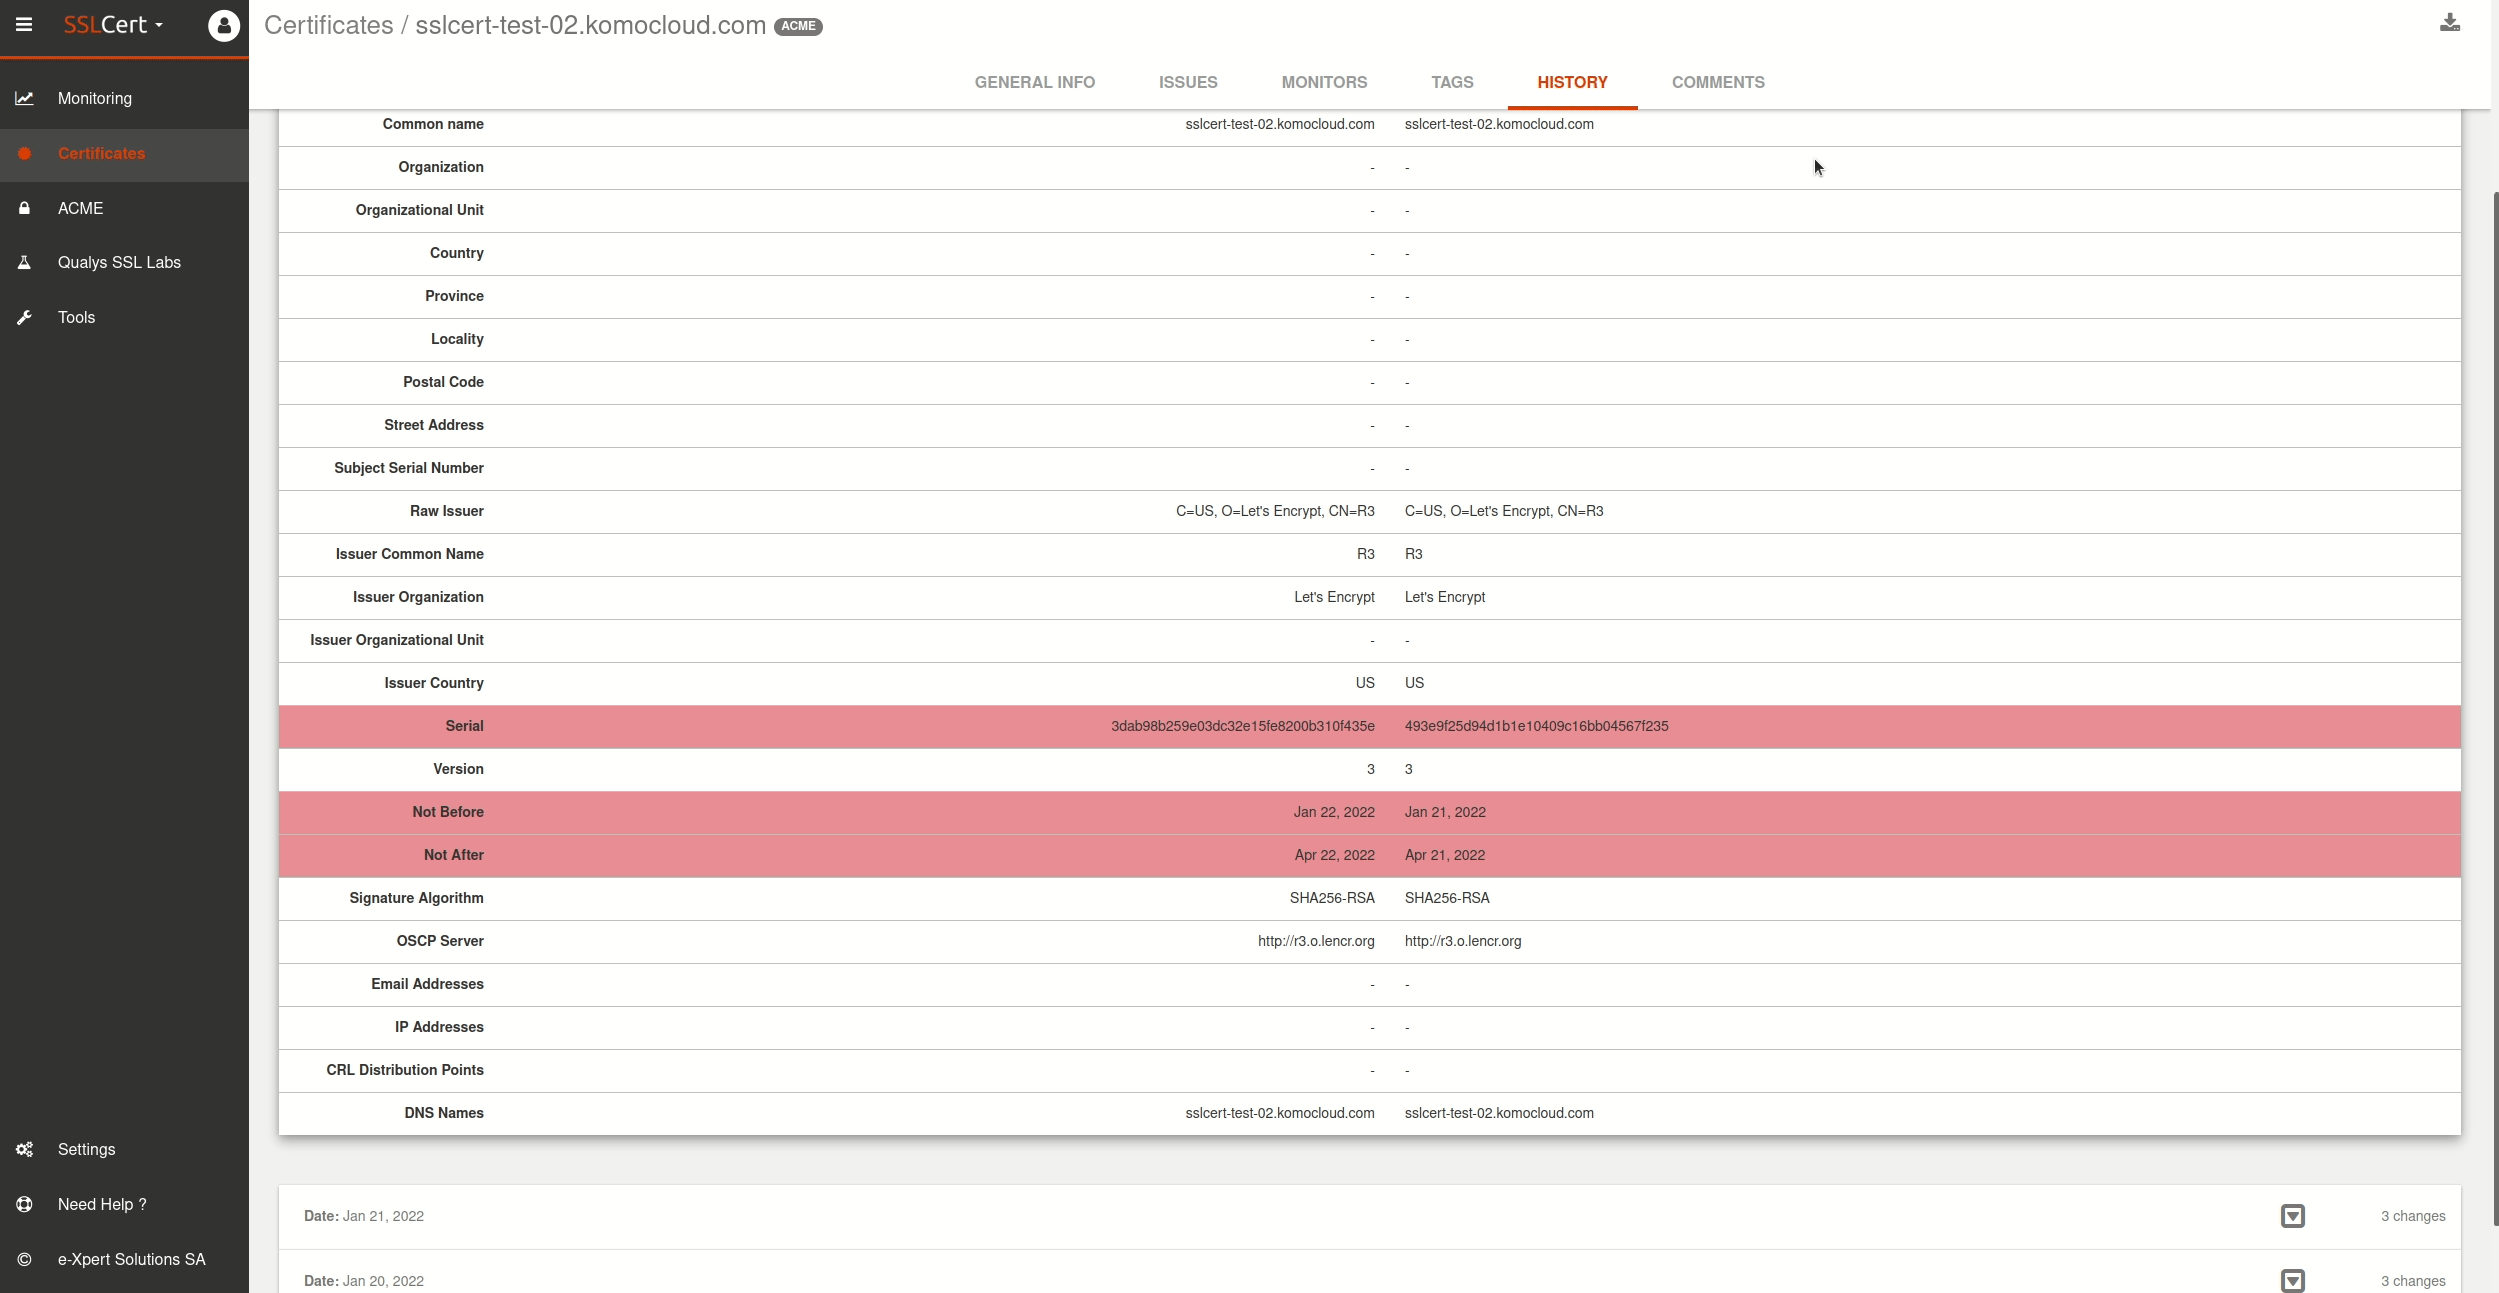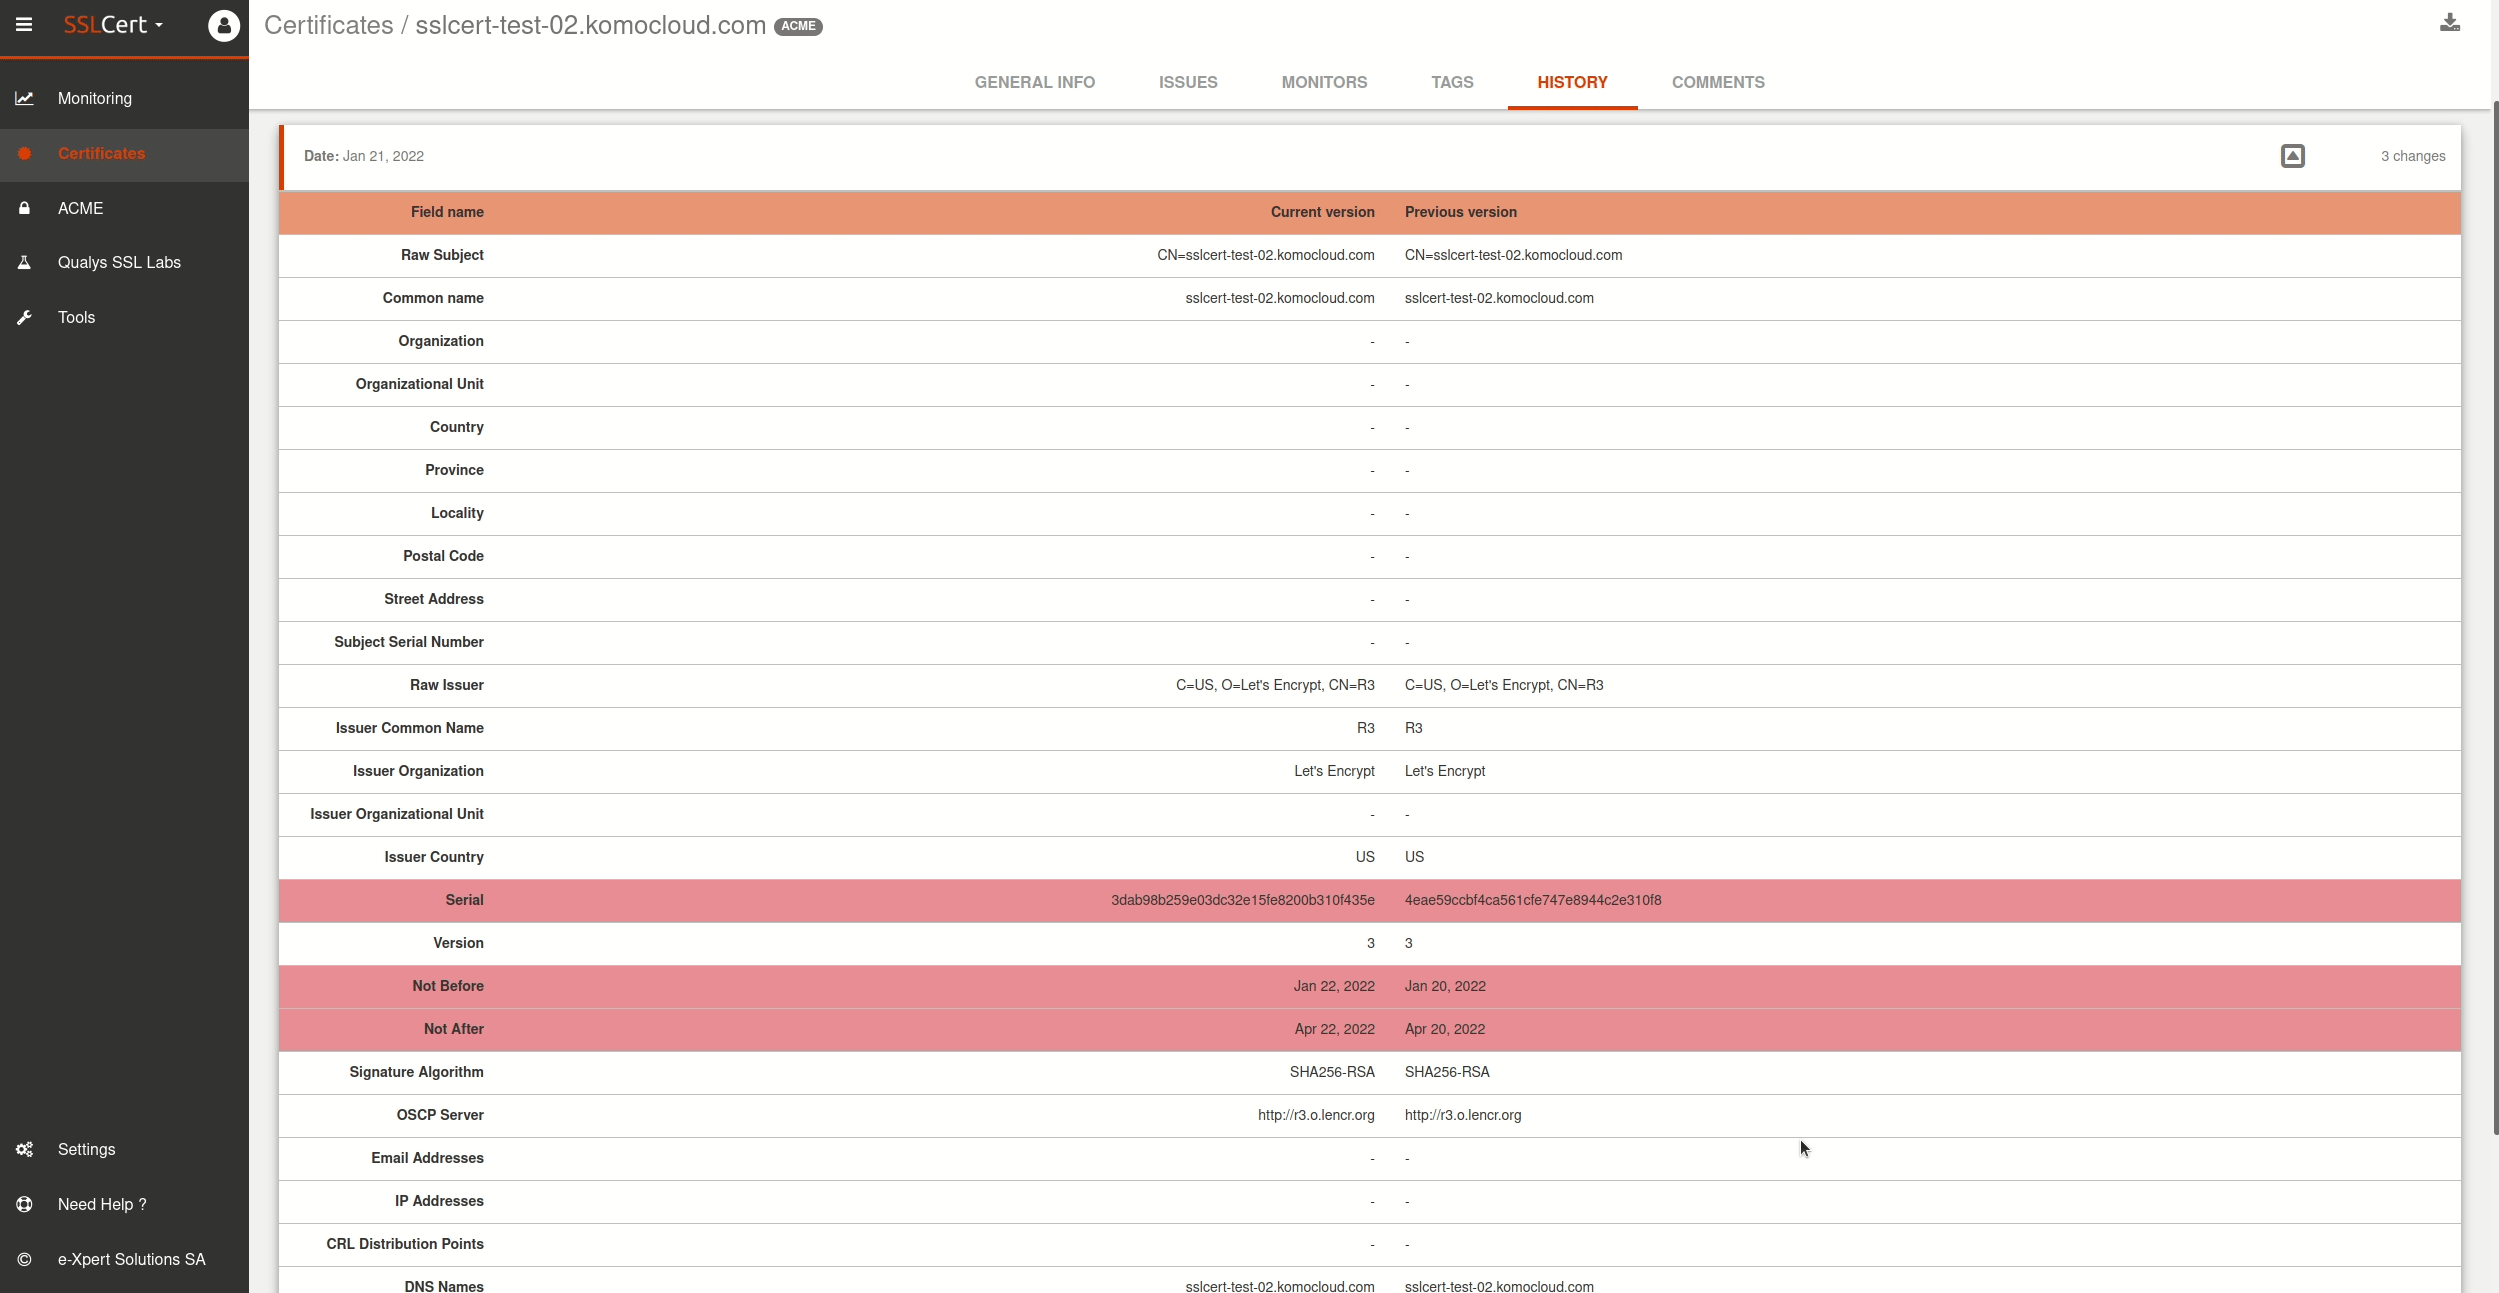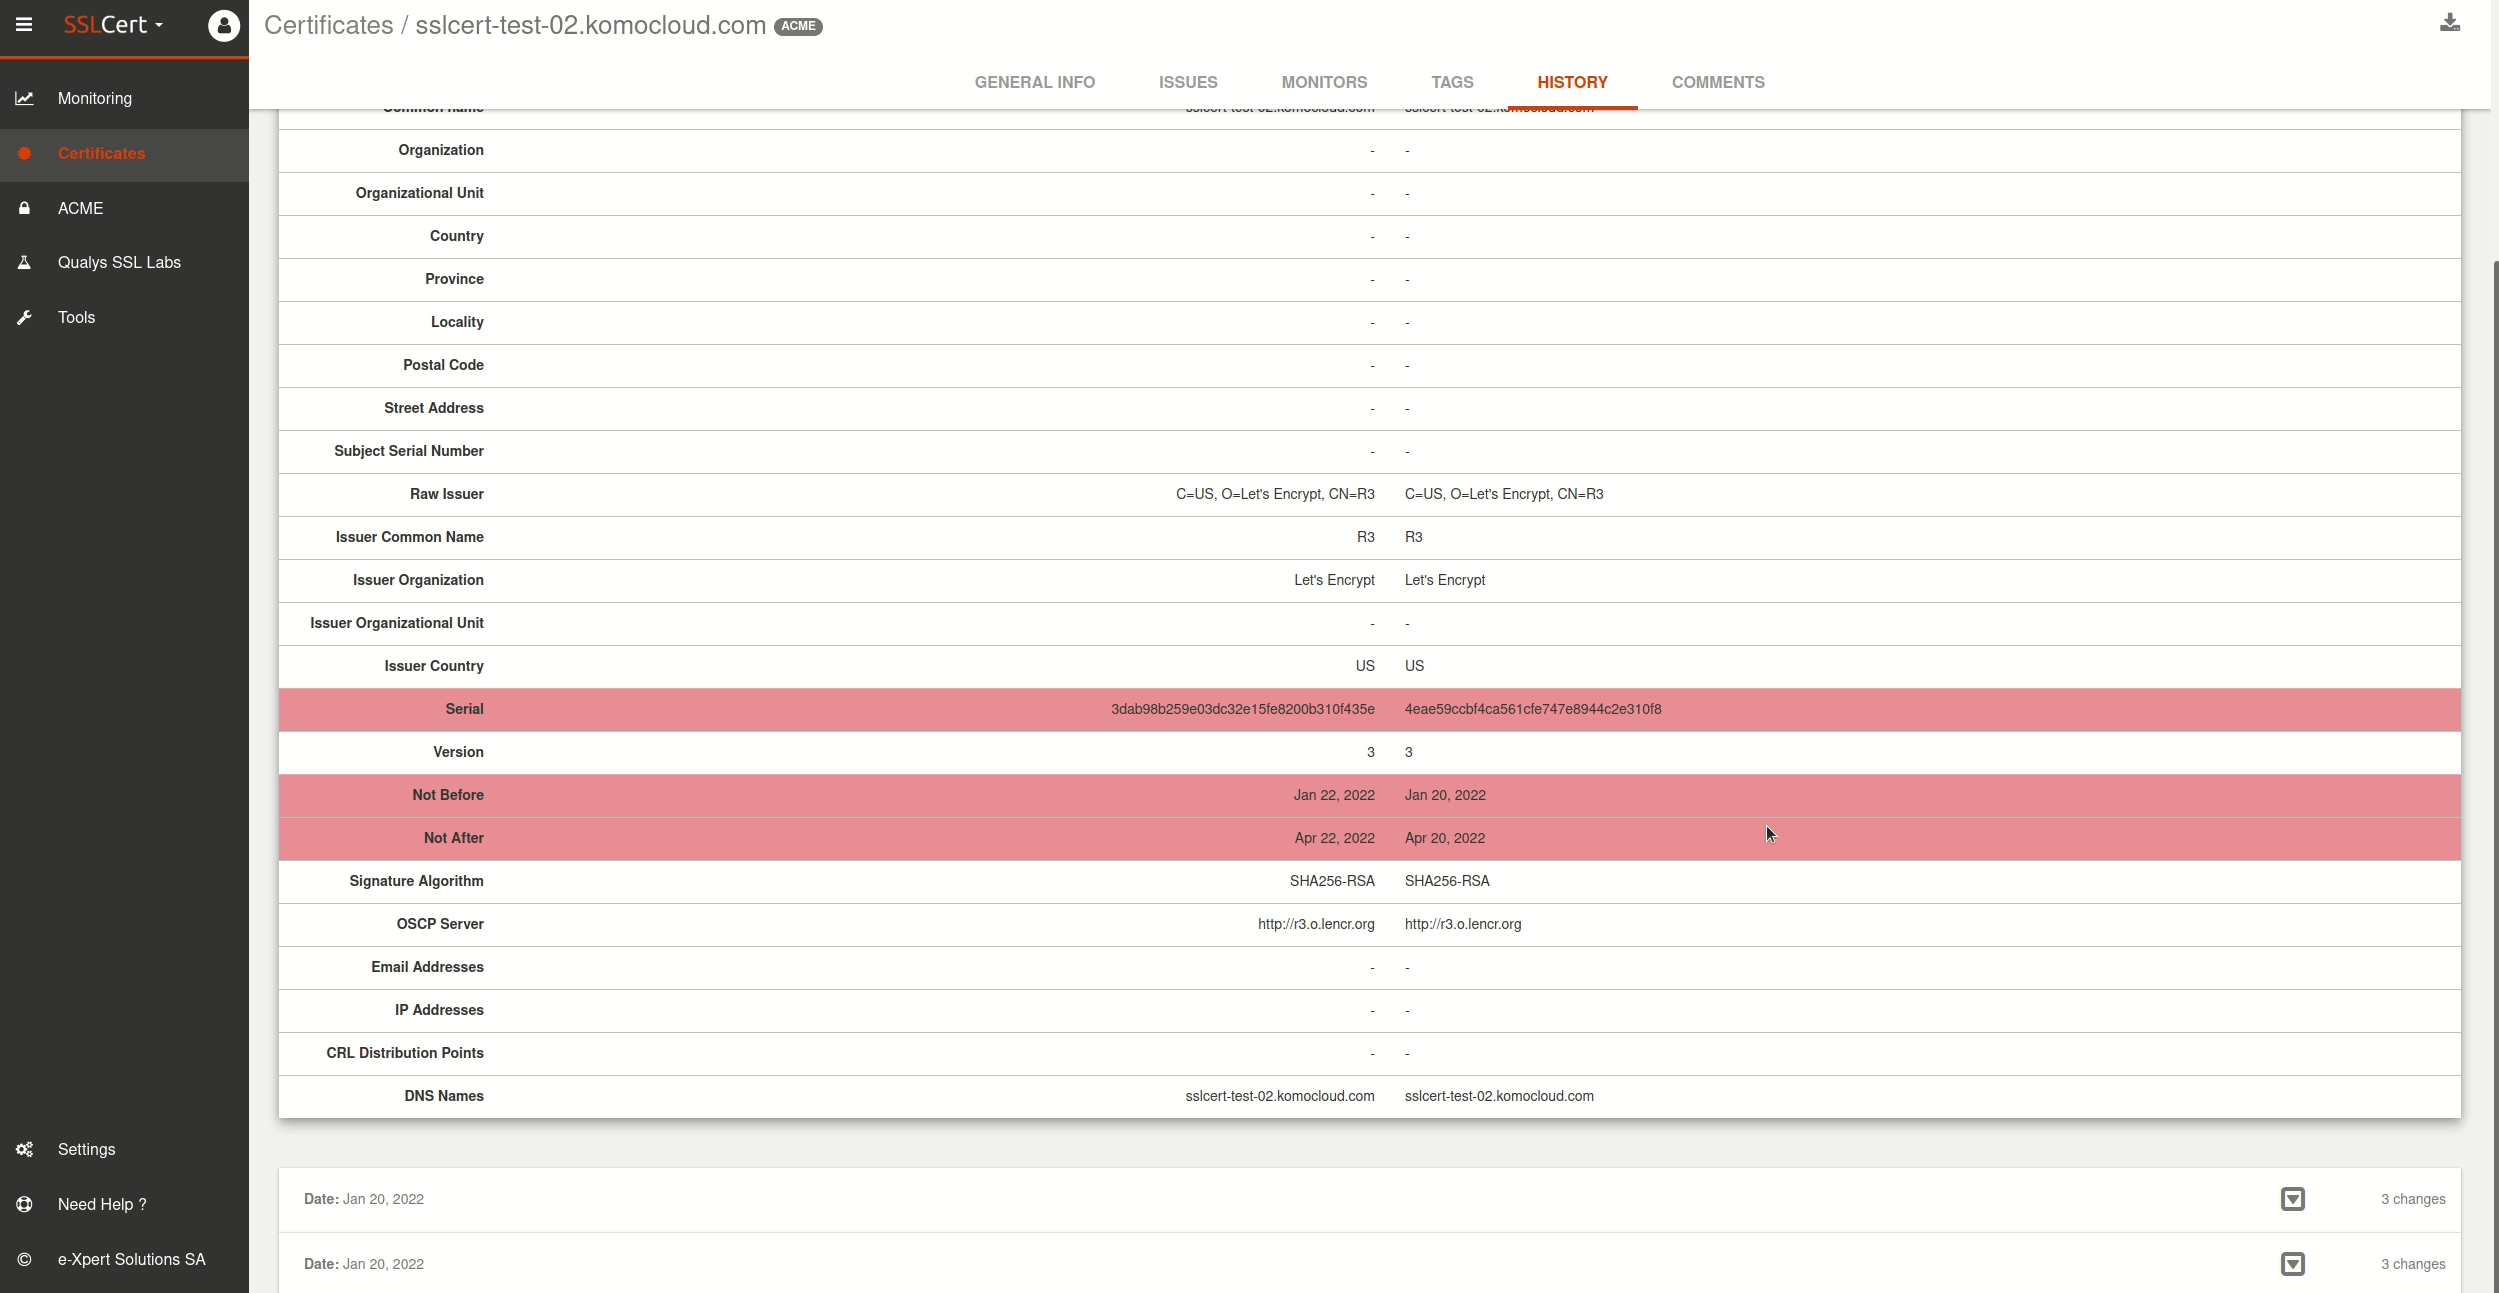
Chaque fois que le certificat est mis à jour, sa version précédente est enregistrée et peut être affichée dans un nouvel onglet de la vue Certificat. La vue détaillée de la nouvelle version peut être inspectée dans un tableau où elle est comparée à la précédente. Tous les changements sont mis en surbrillance pour faciliter l’identification des différences.

Notifications

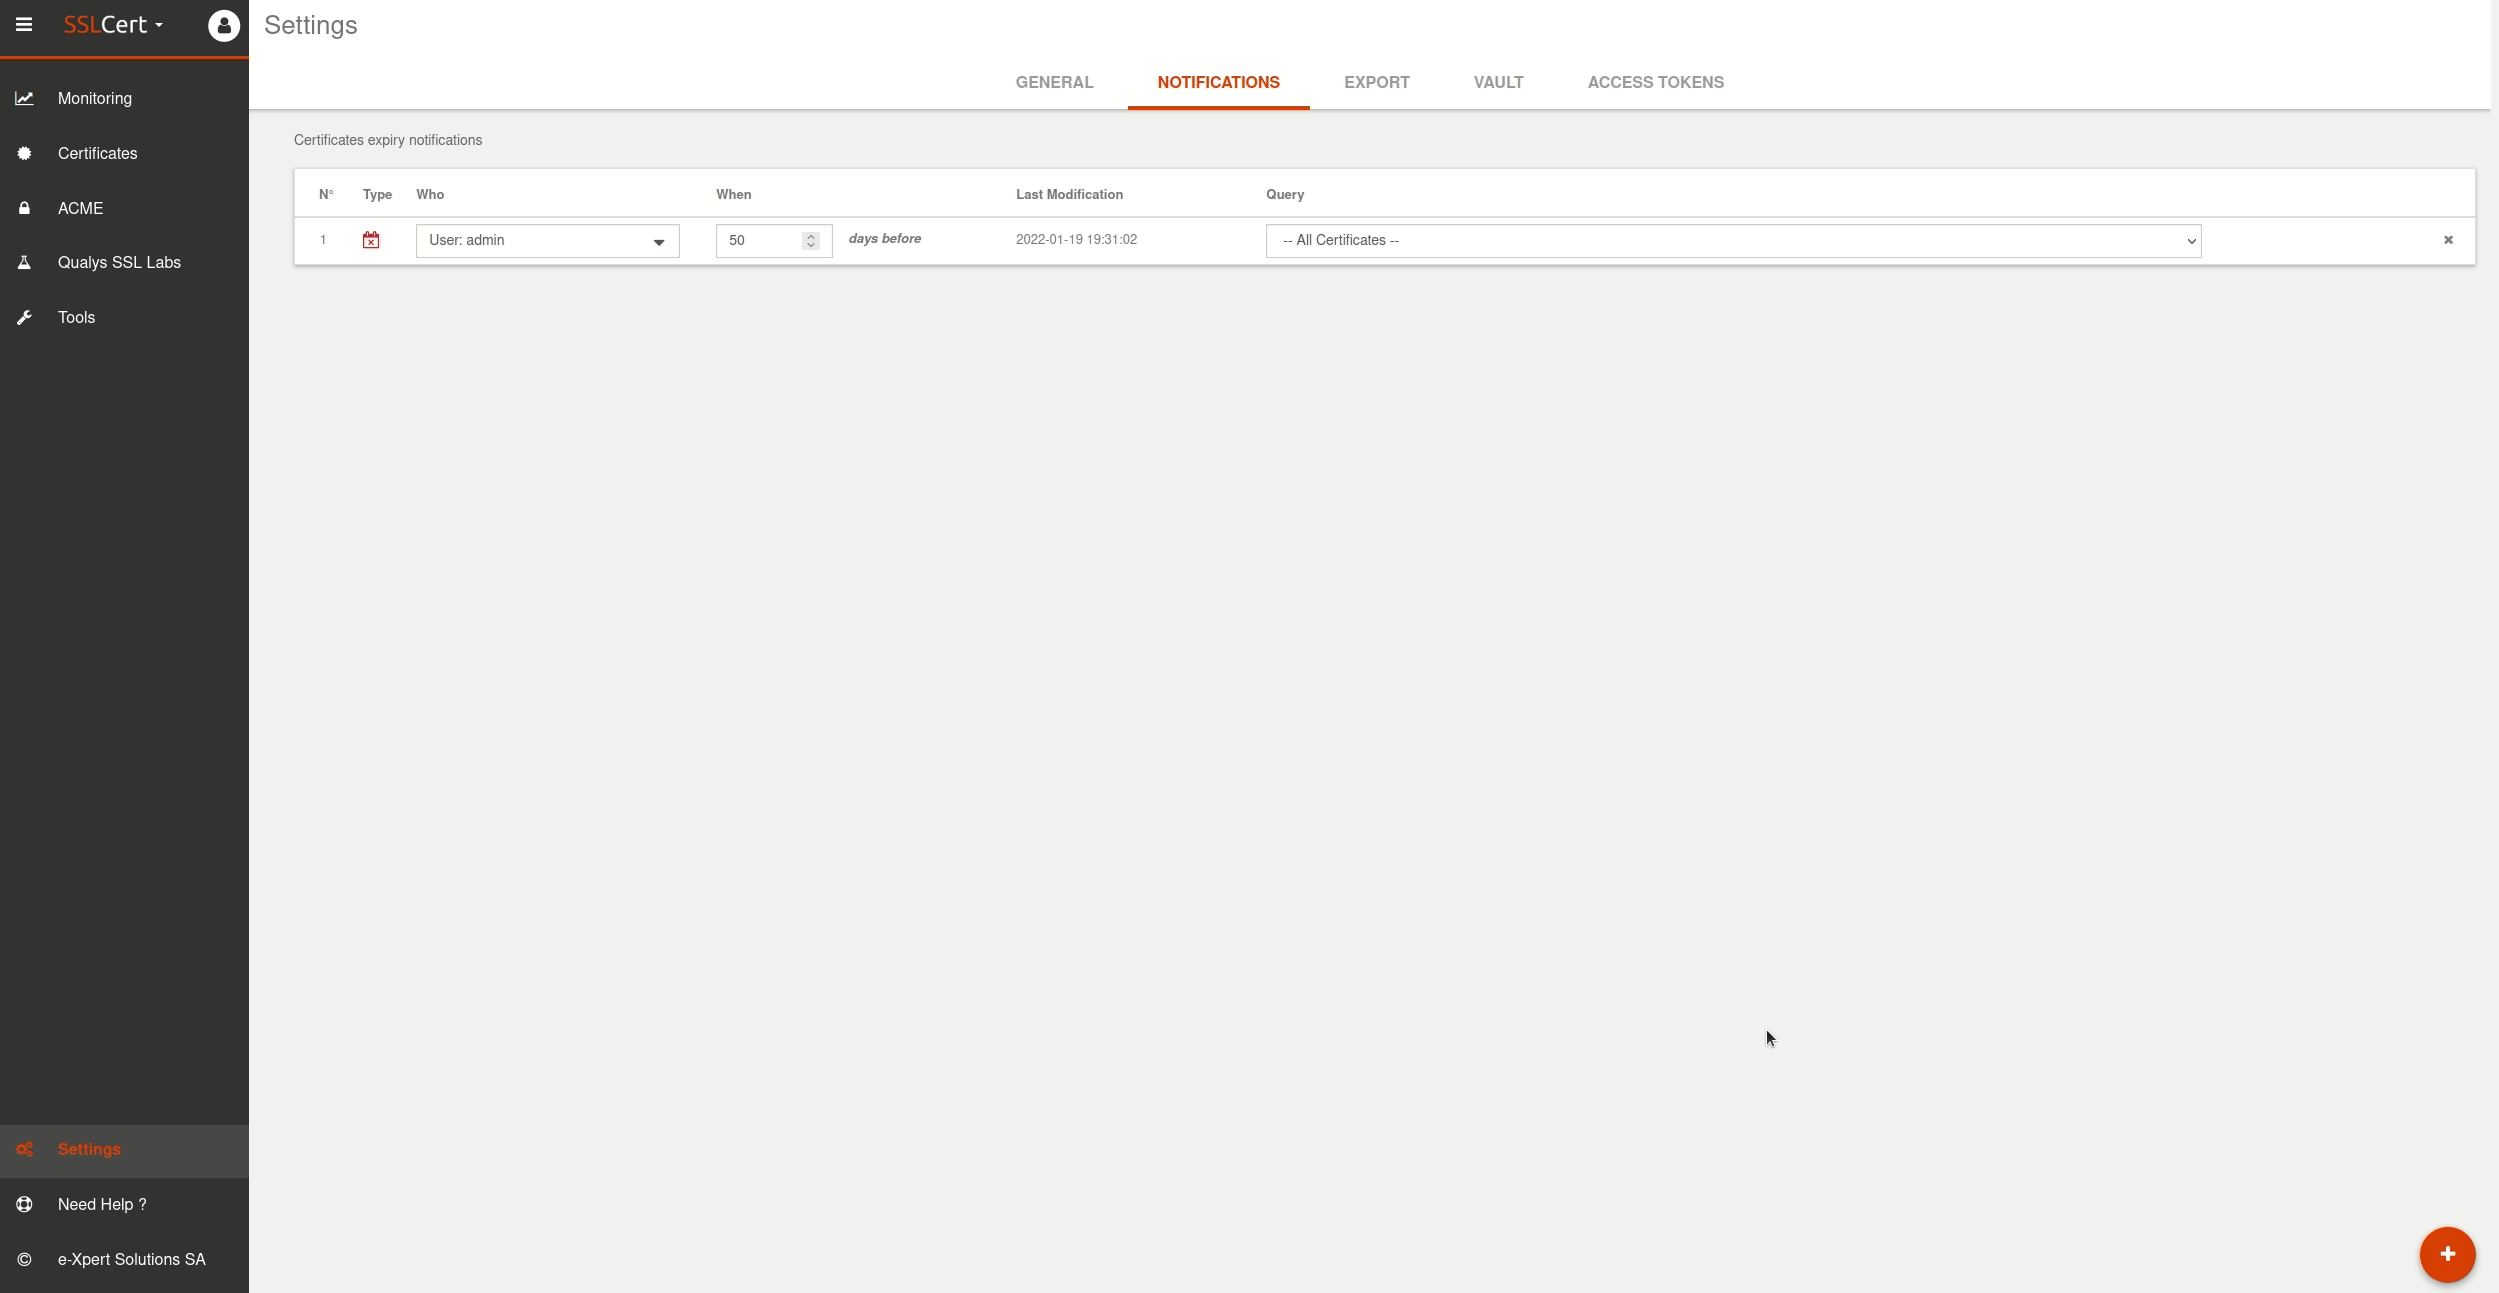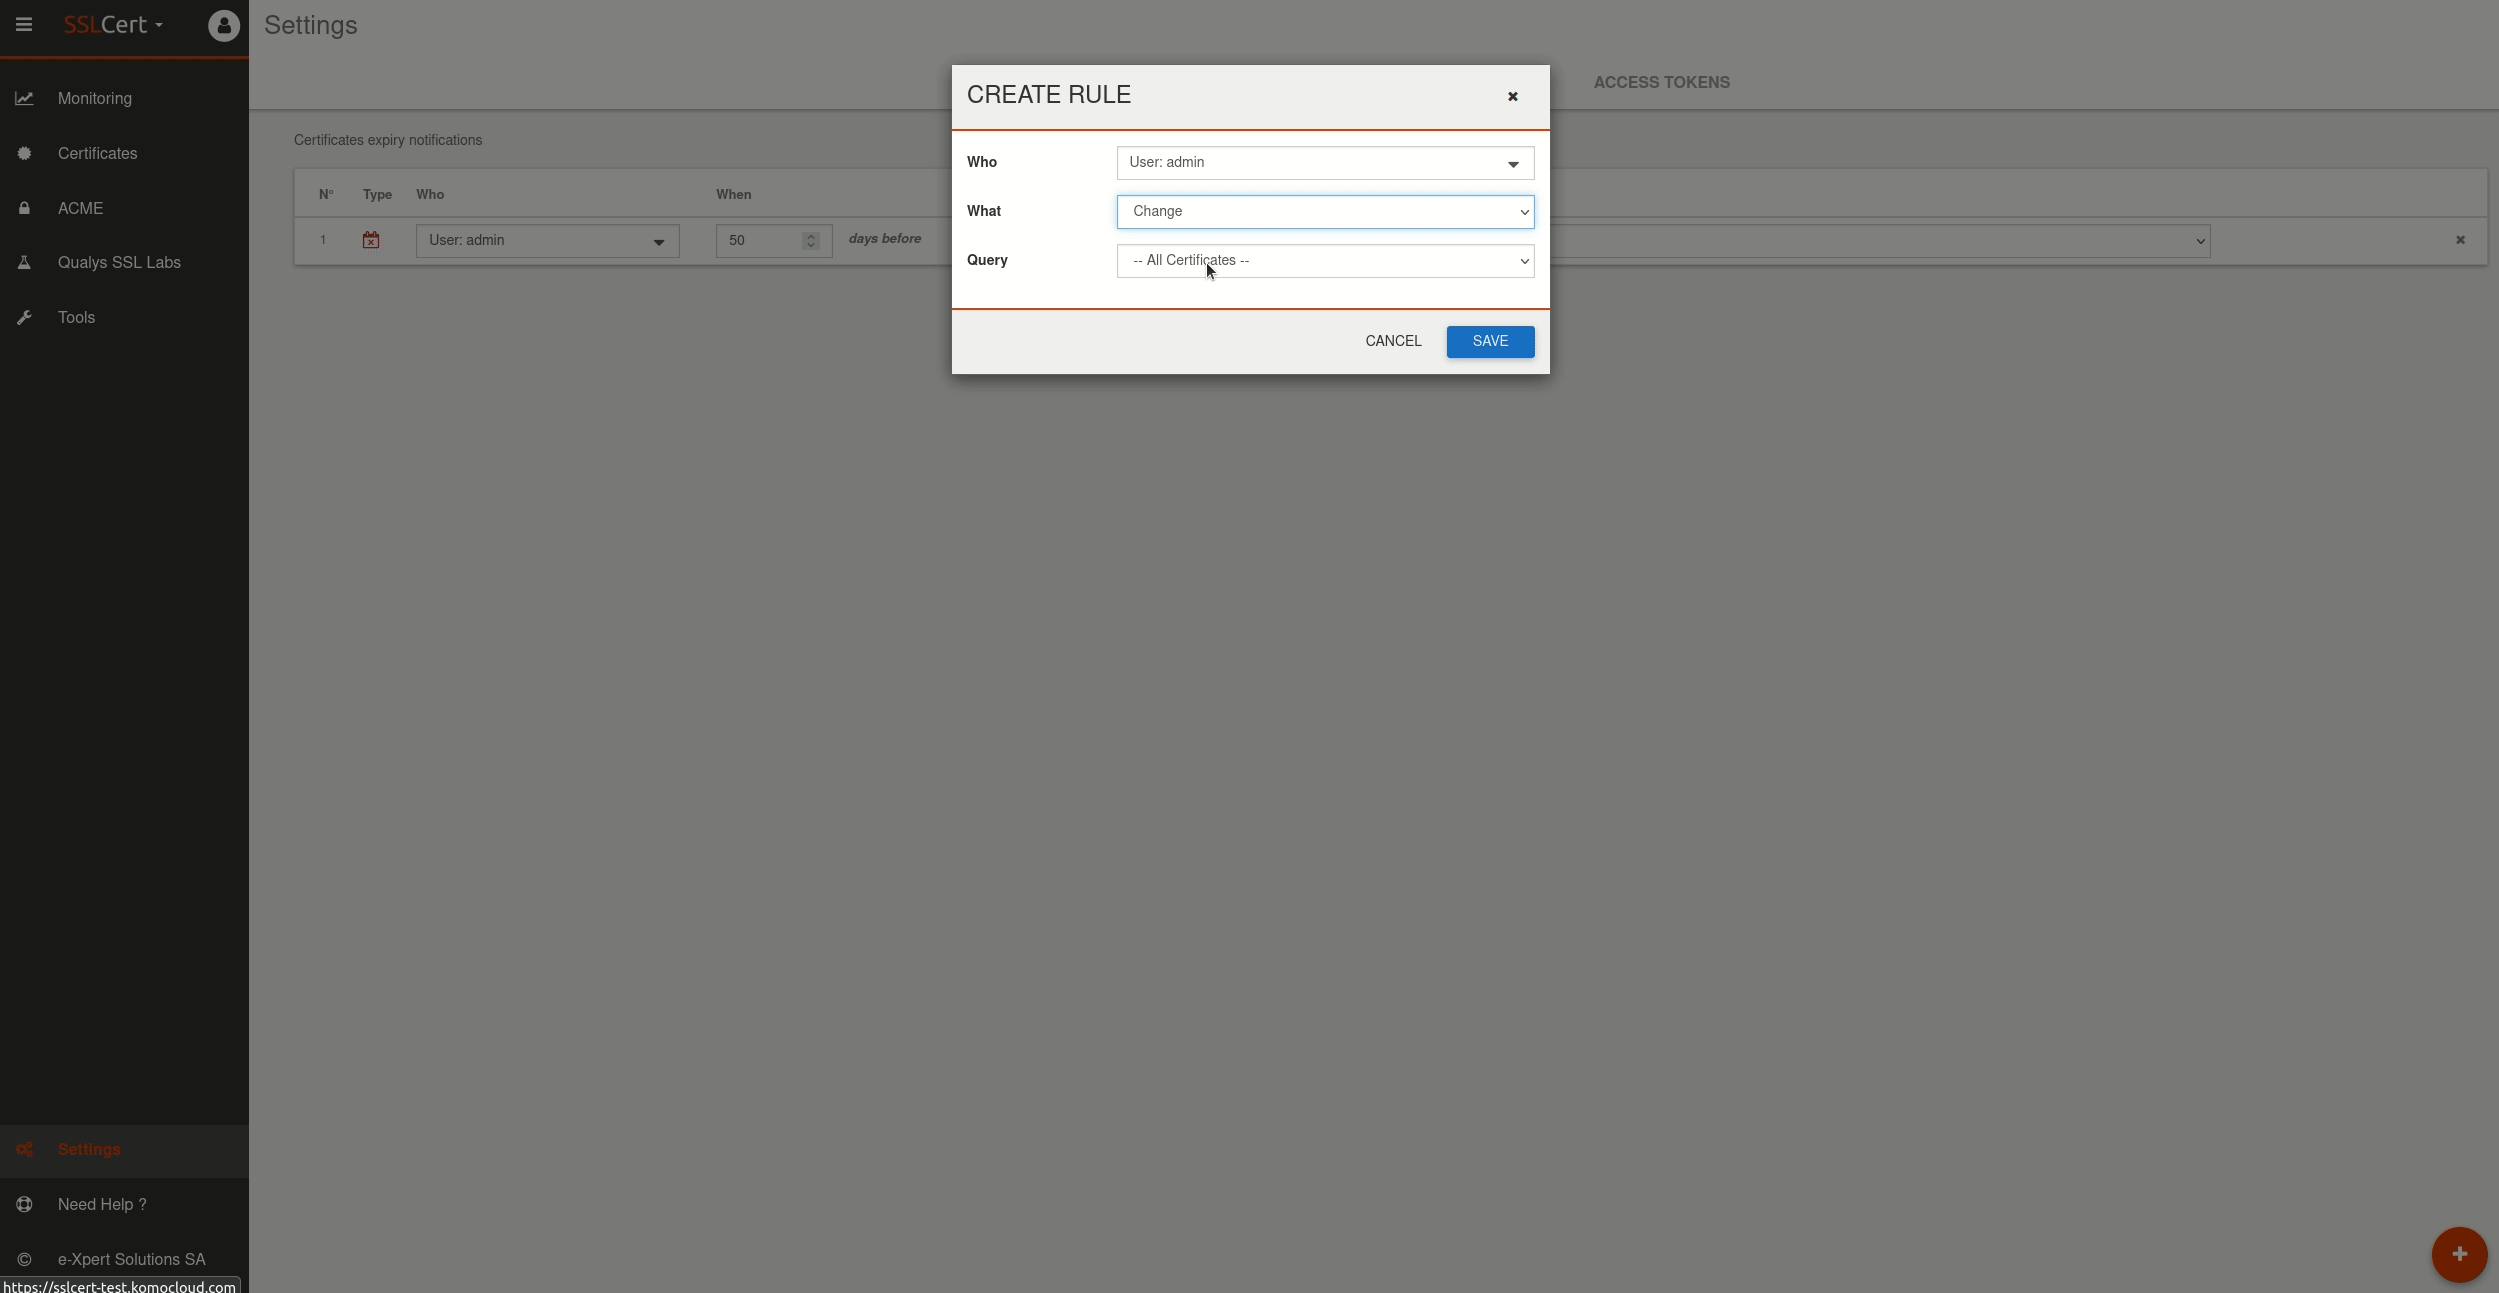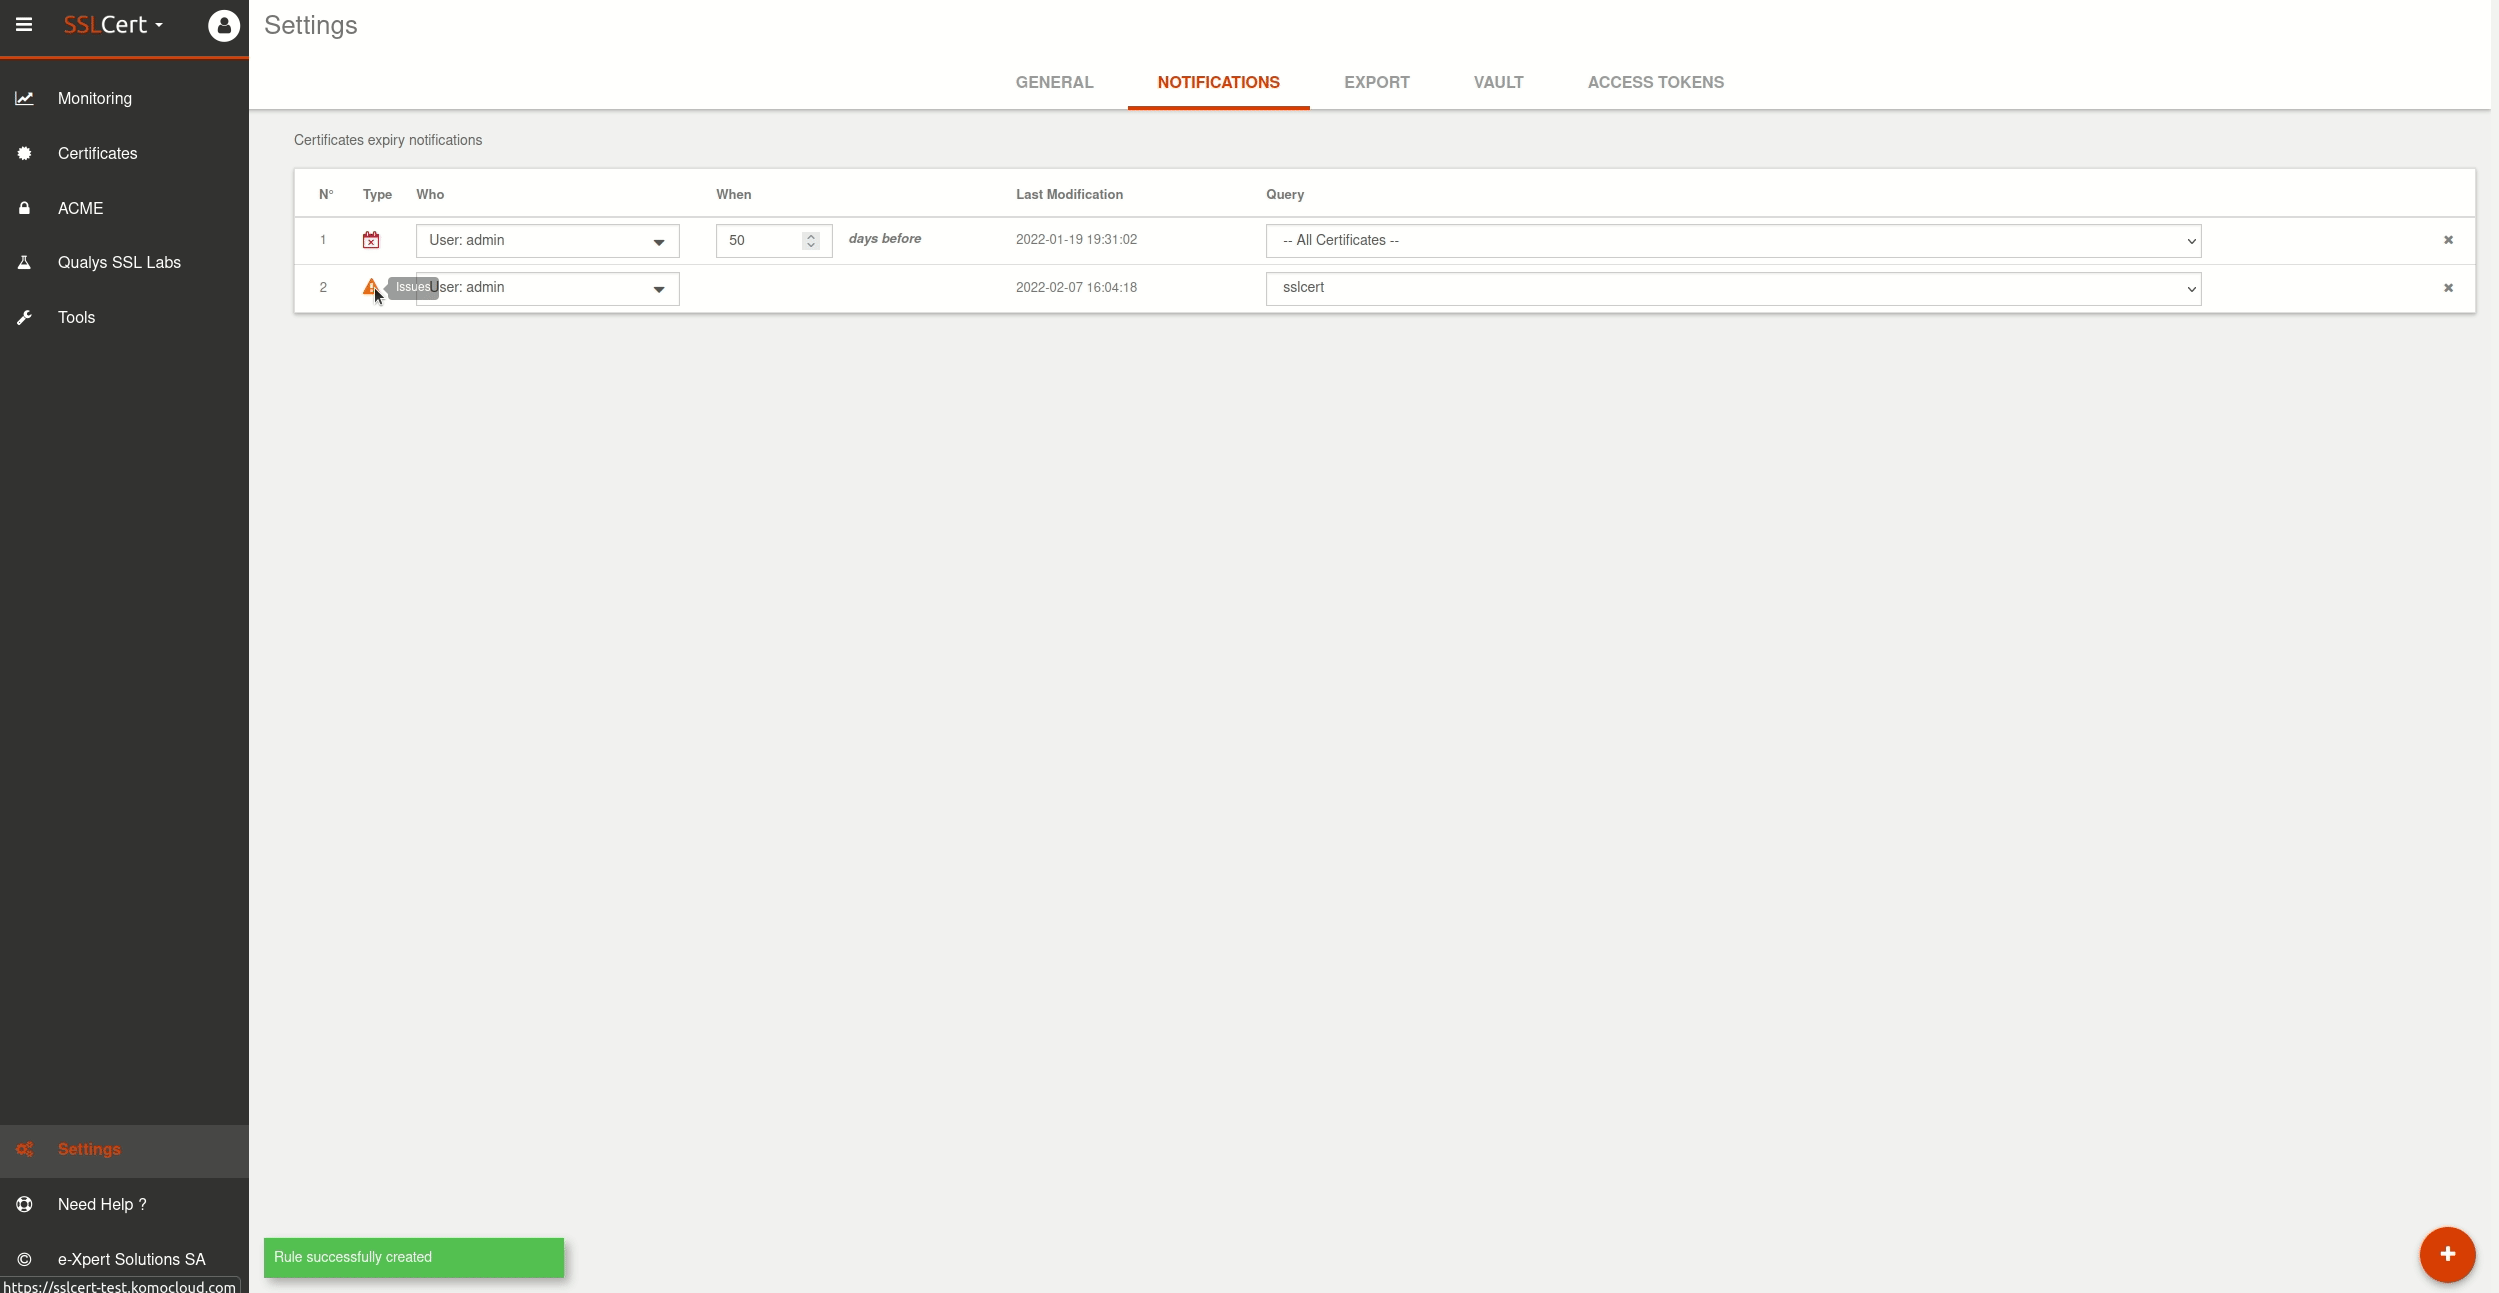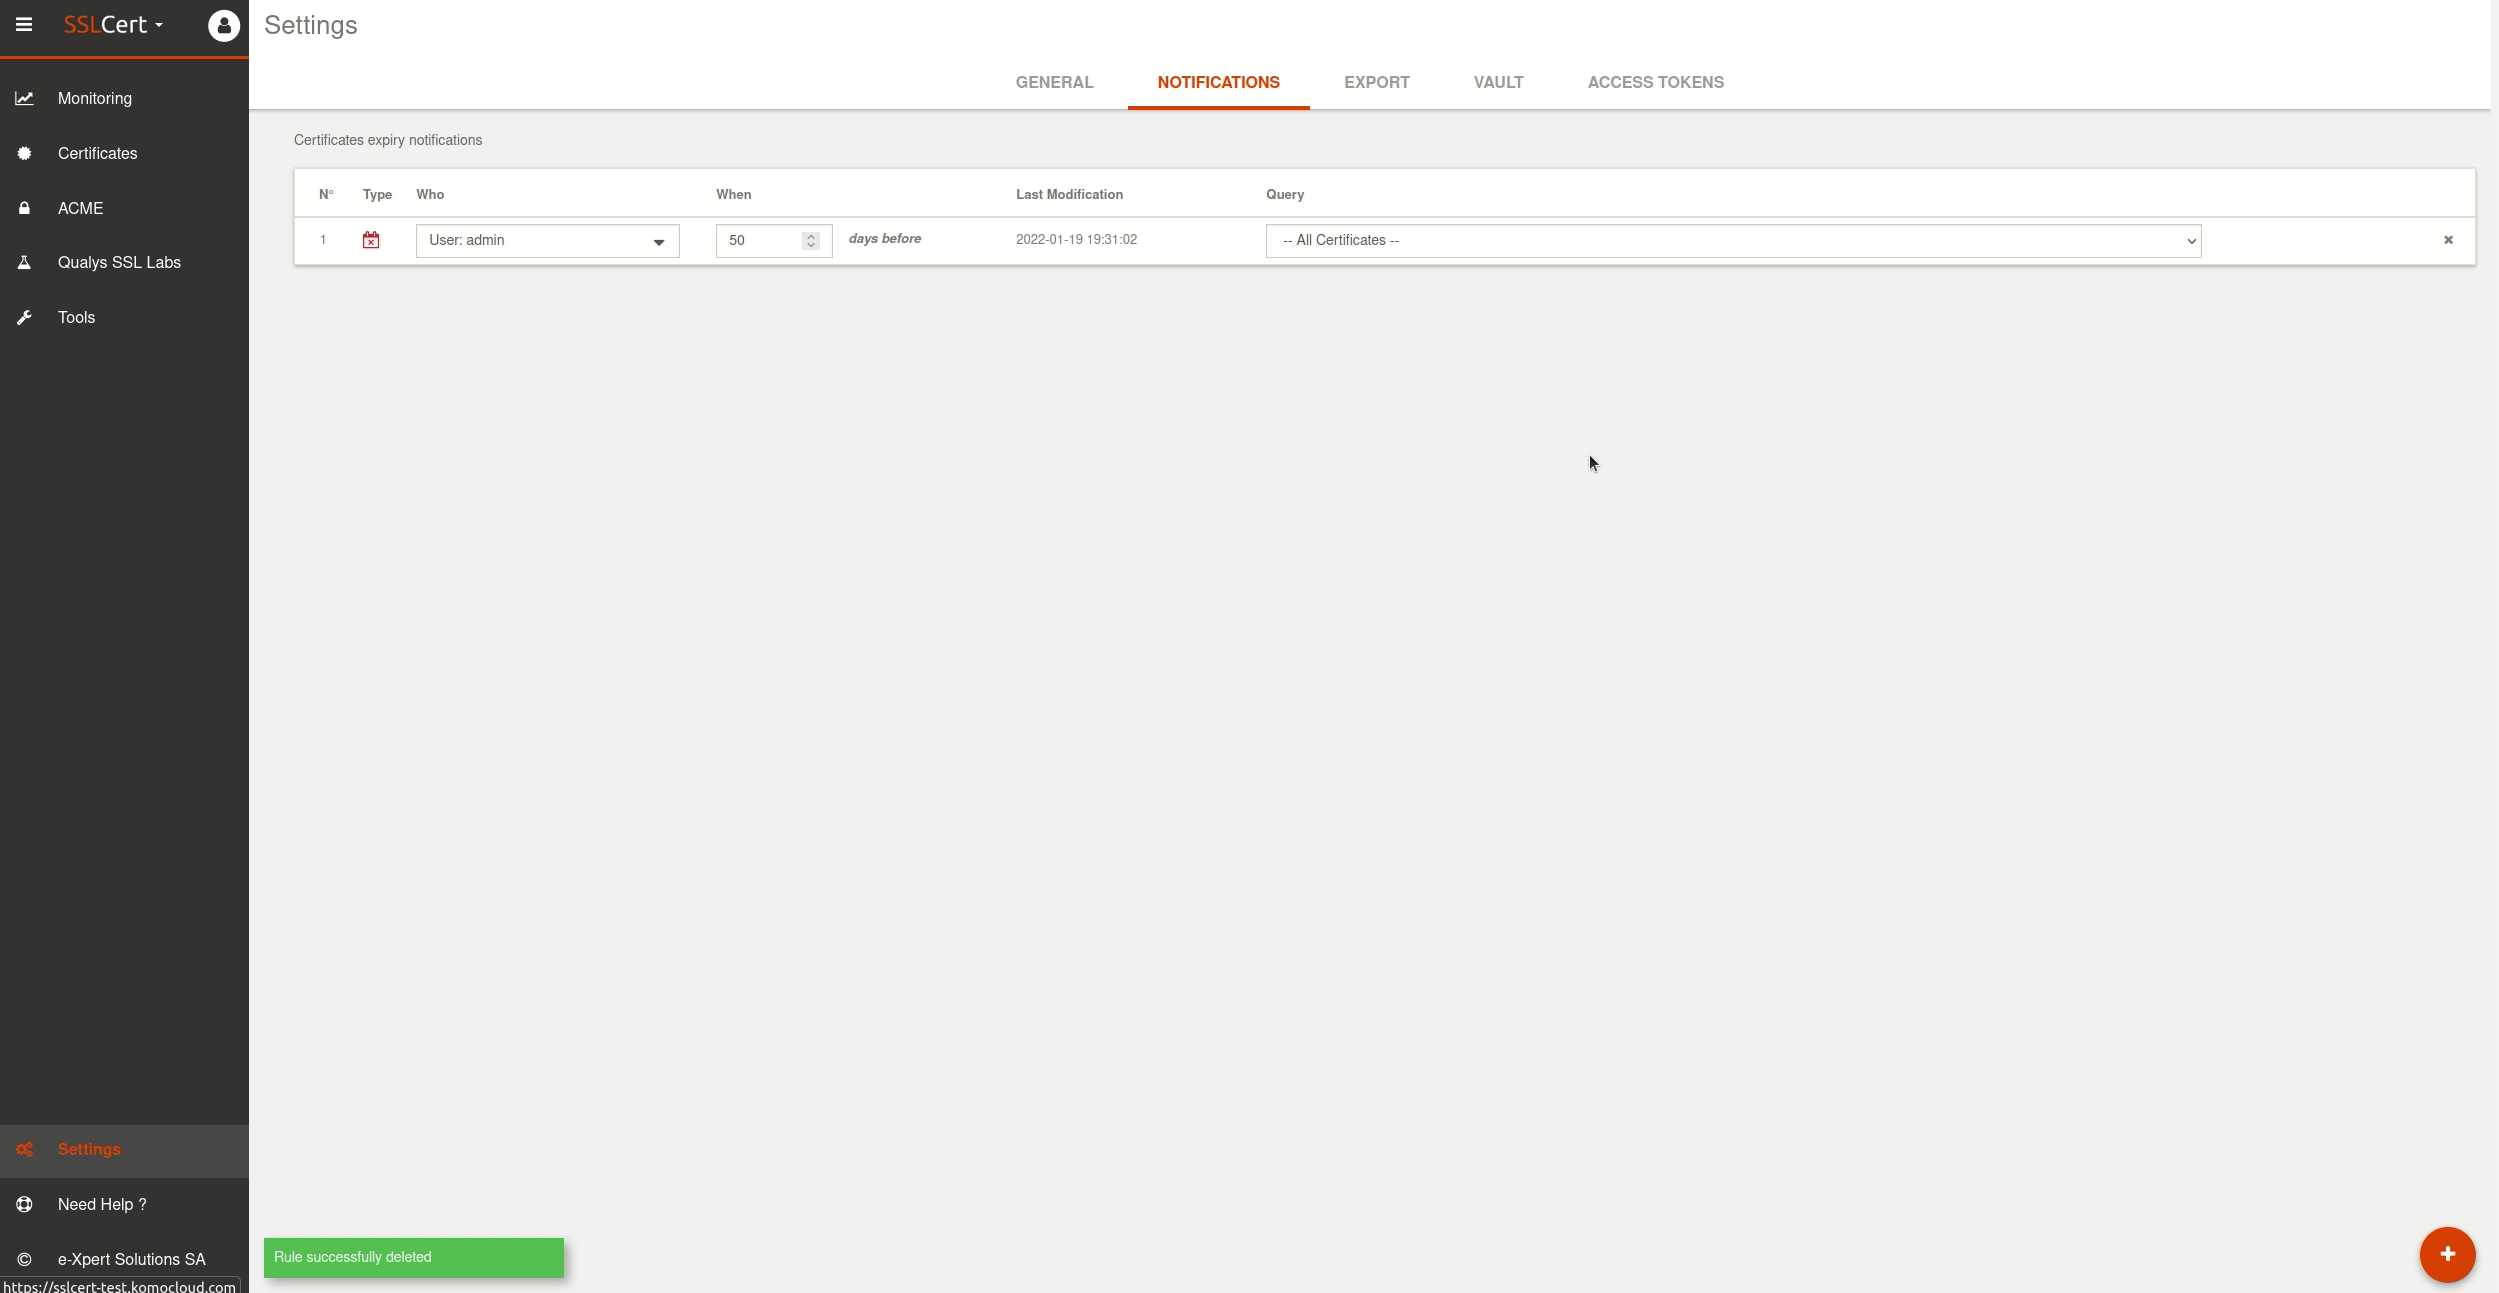
En plus d’informer les utilisateurs des certificats qui sont sur le point d’expirer, il est désormais également possible de configurer des notifications pour les modifications et les problèmes de certificat. En plus de cela, toute la chaîne de certificats est analysée pour détecter également l’expiration des certificats intermédiaires.

Correctifs

  • Les certificats dans PEM n’étaient pas visibles en raison d’une mauvaise fonction utilisée pour l’appel API
  • Paramètres/Exportation planifiée – un texte incorrect s’affichait dans l’info-bulle du bouton (+)
  • Le bouton “My Accounts” redirigeait vers des comptes internes au lieu d’un compte public.
Release Notes – Device Manager

Release Notes – Device Manager

Release Notes – Device Manager

Version : v.2.2.0

Release Date : 31.01.2022

Dans cette version, nous introduisons de nouvelles fonctionnalités telles que la gestion des QKViews et des data groups, ainsi que des améliorations sur les iRules. Le menu des devices a été peaufiné visuellement et nous avons amélioré les performances des menus « Local Traffic » et « Where Used ».


Nouvelles Fonctionnalités

QKViews

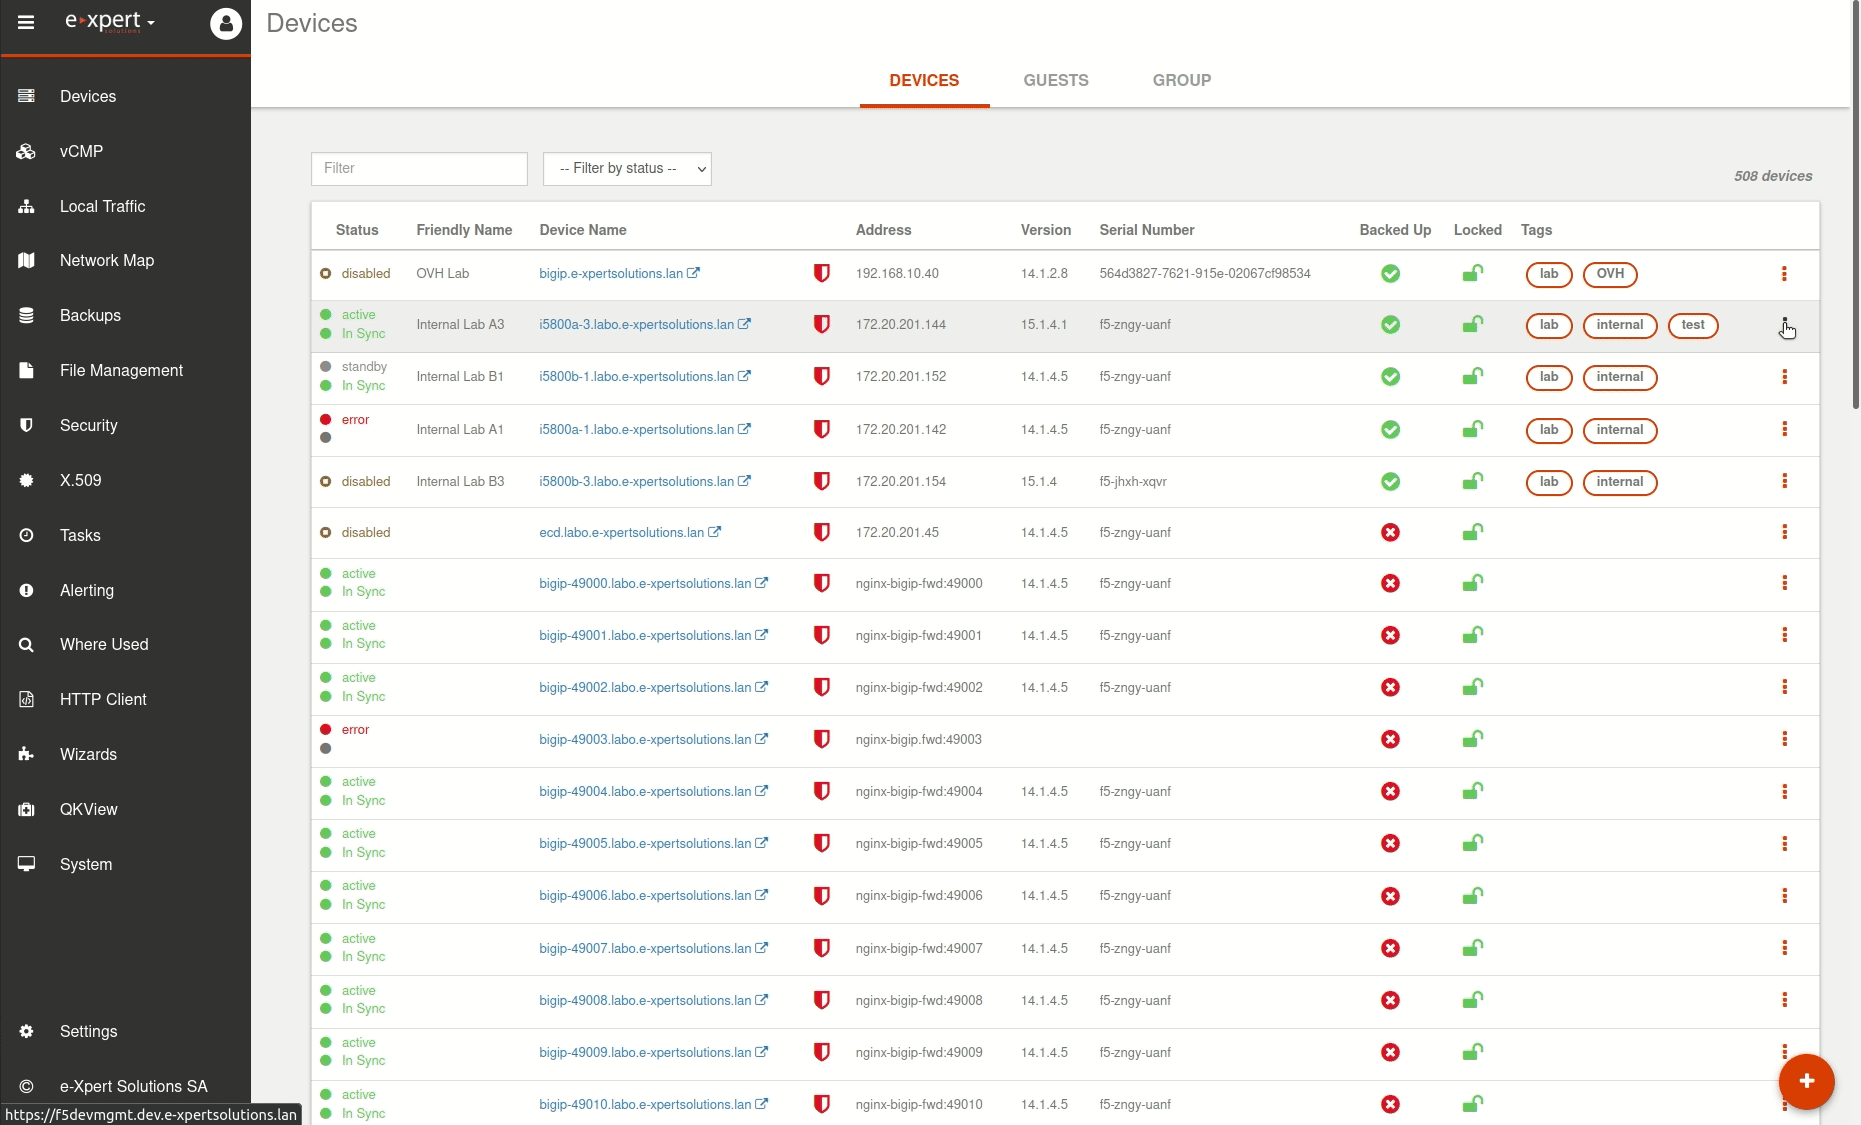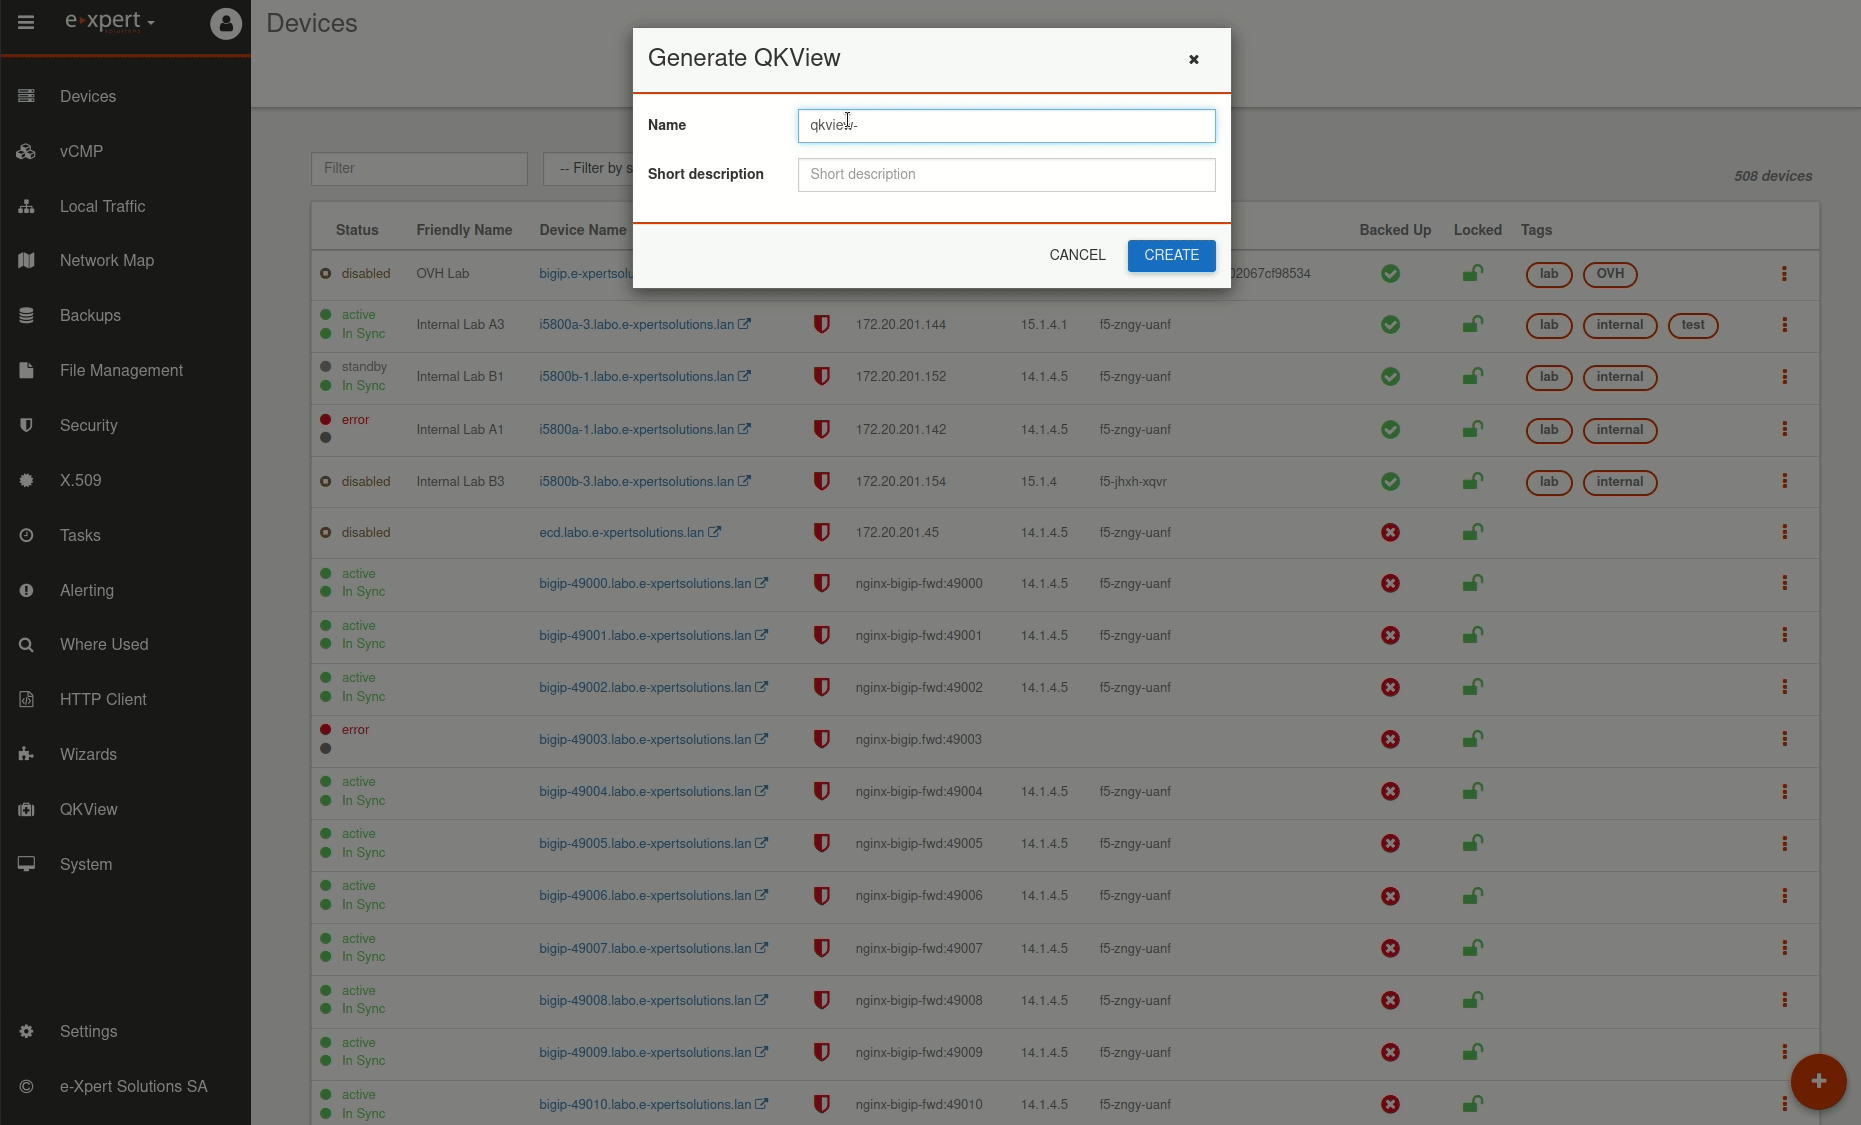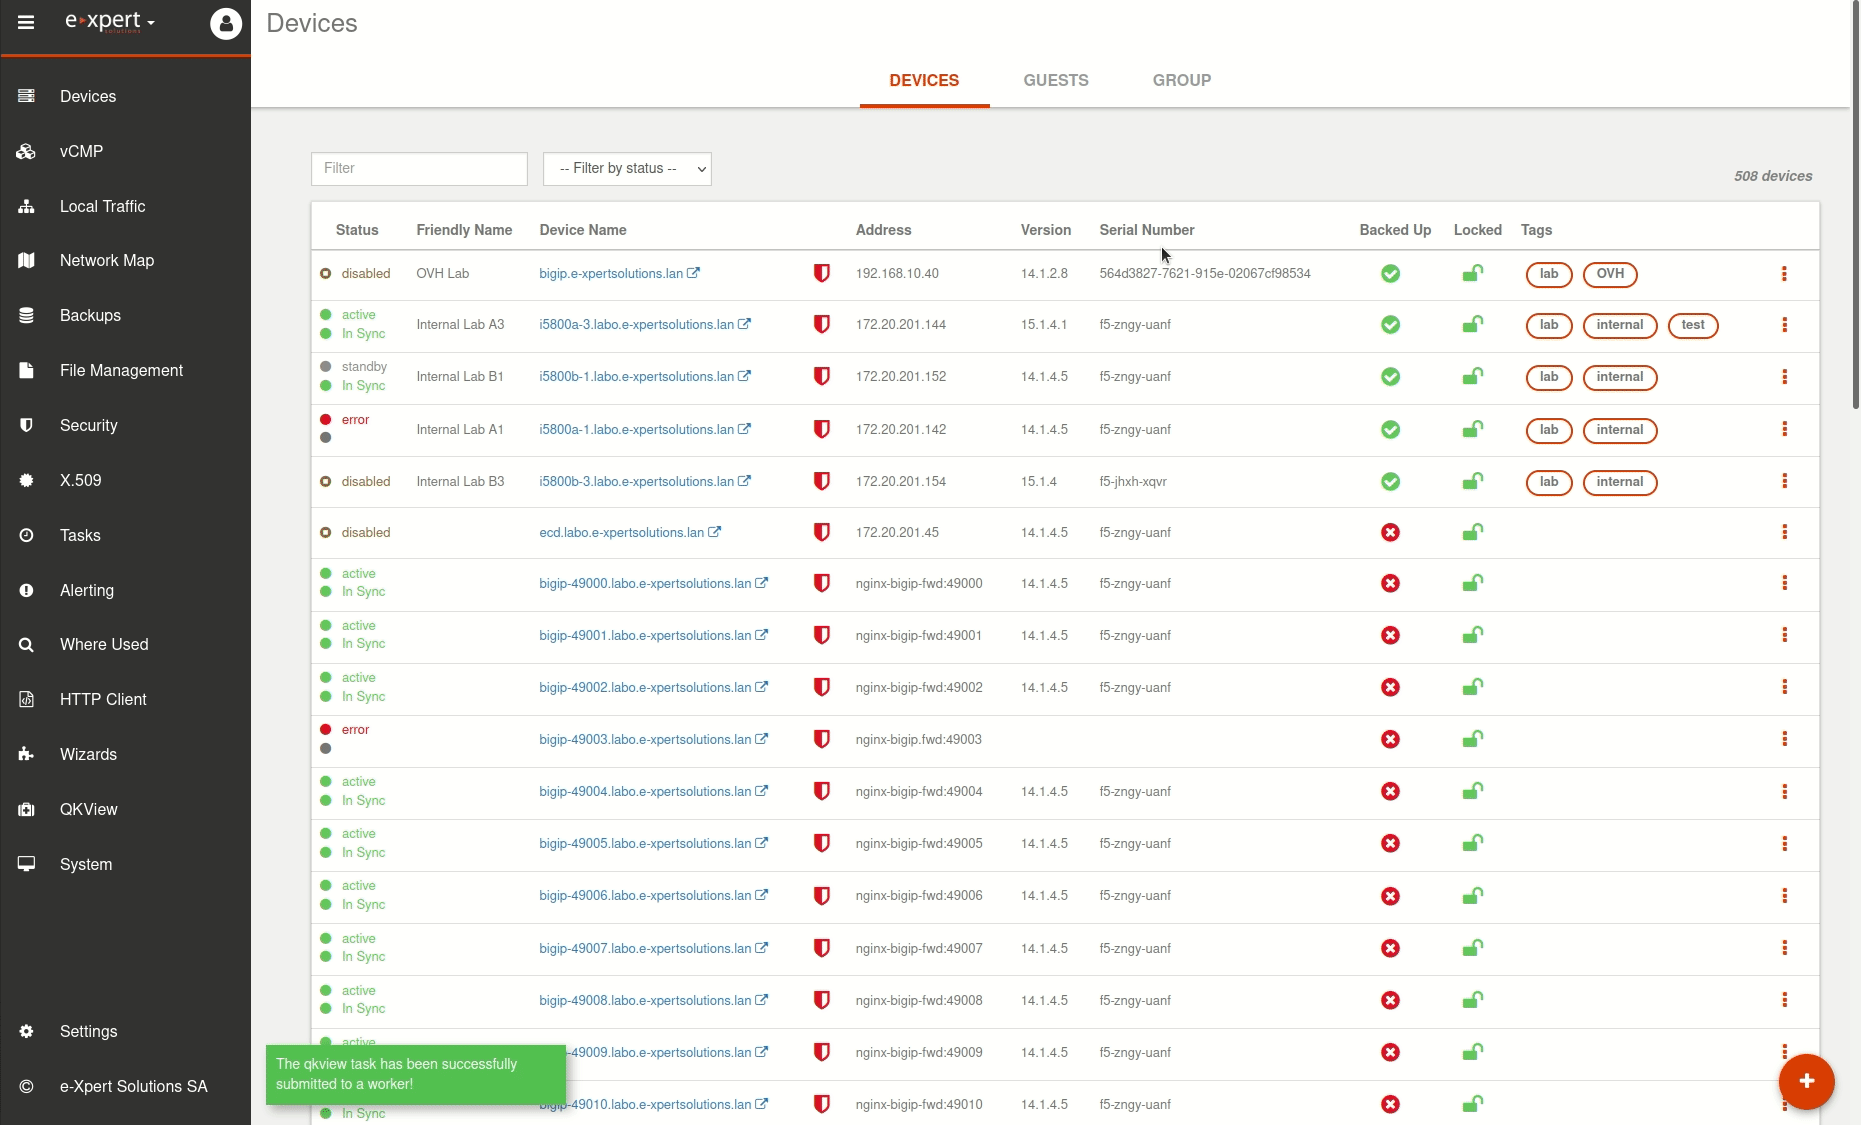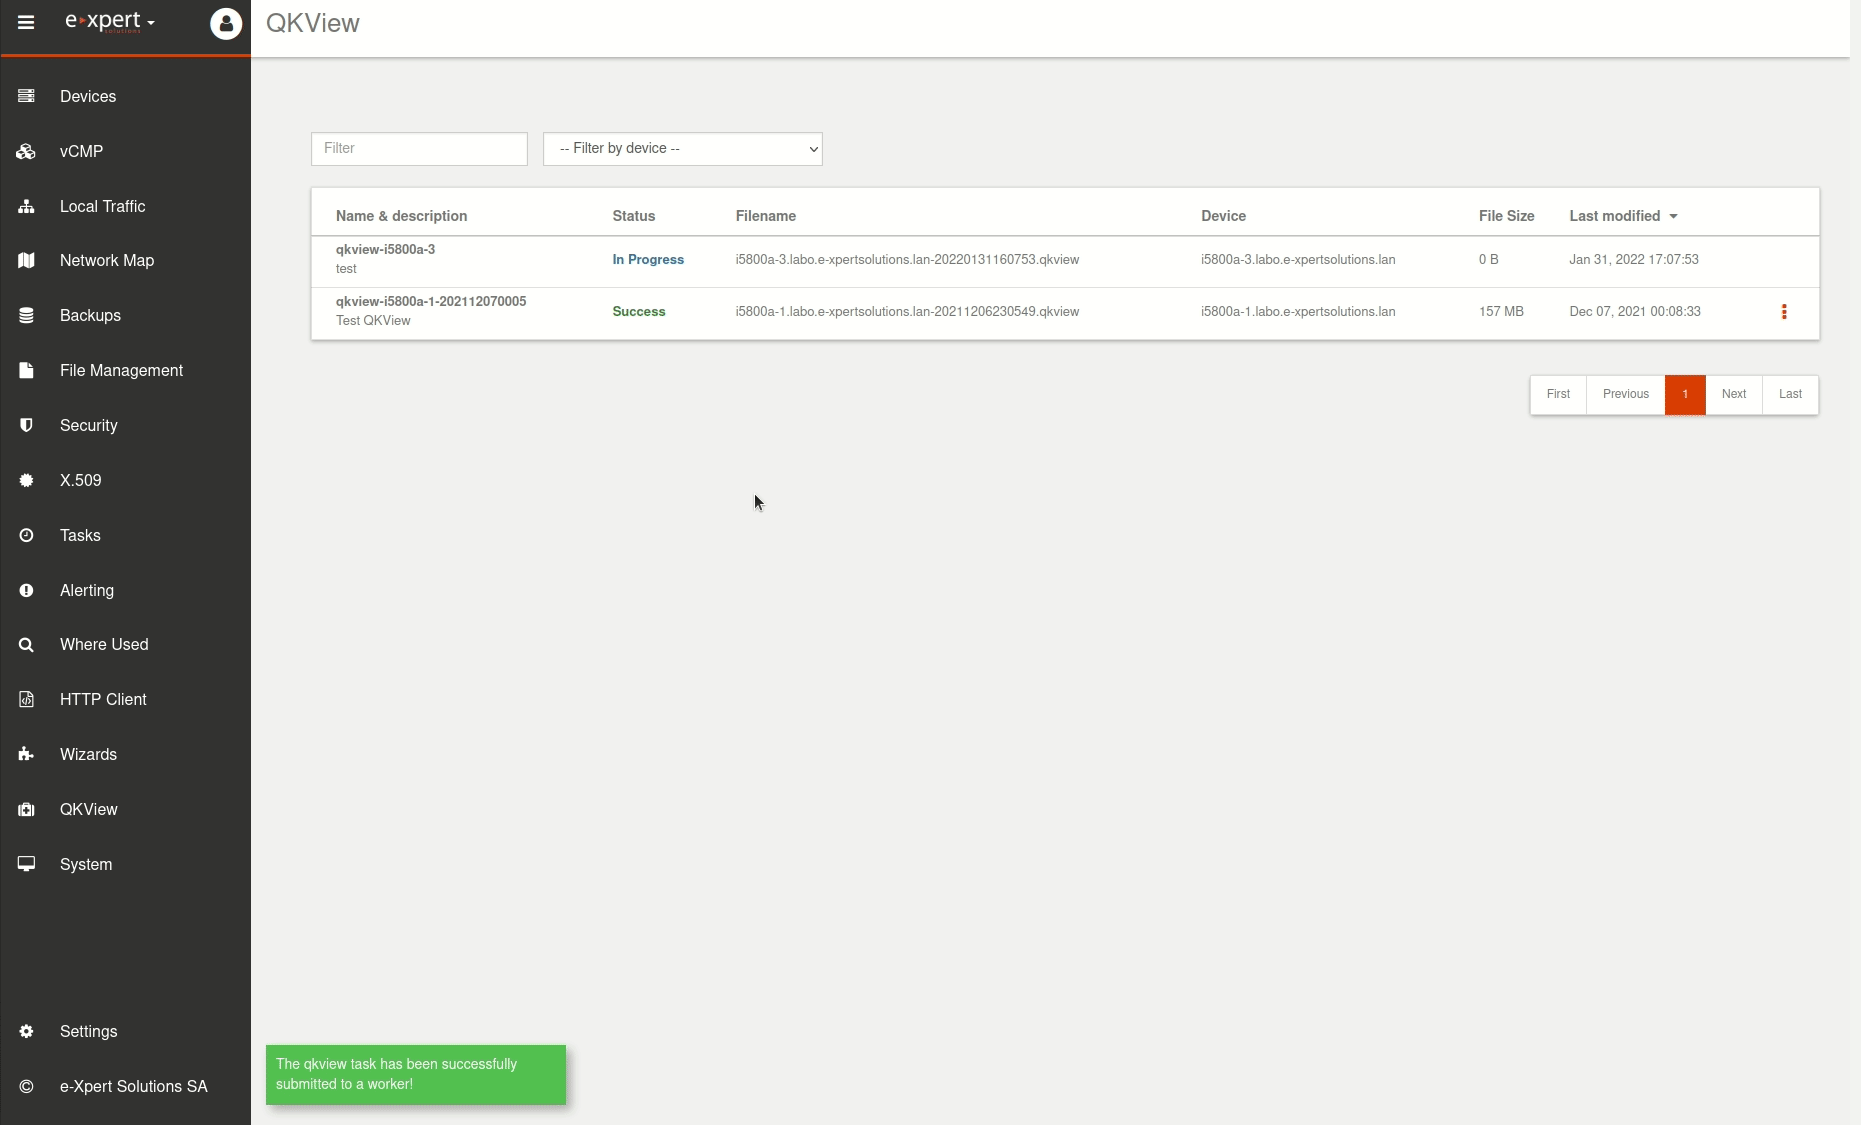
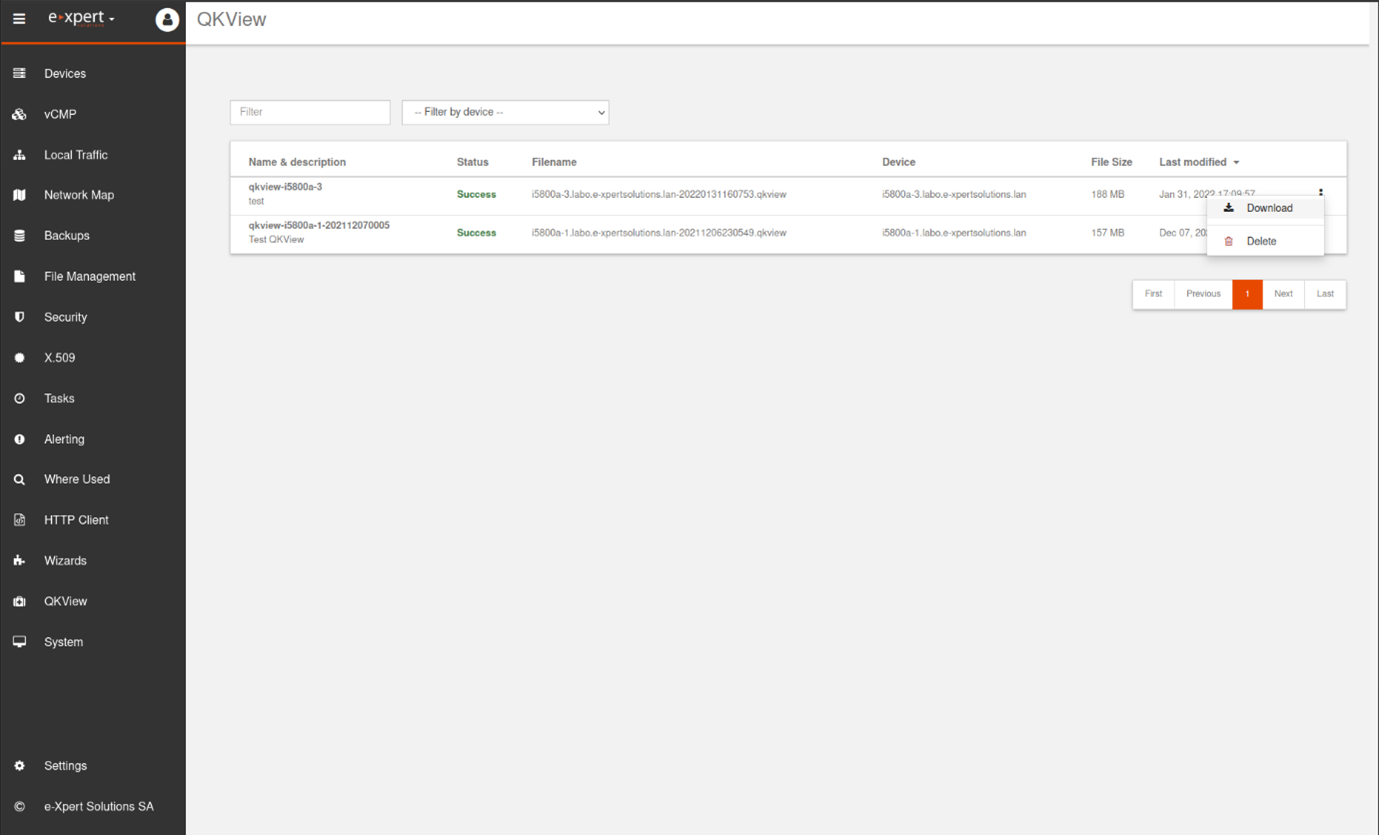
Les QKViews sont nécessaires lorsqu’il s’agit de résoudre un problème d’un device F5. C’est pourquoi, ils peuvent maintenant être facilement générés directement à partir de la vue « Devices ». Après avoir déclenché la création du qkview, il apparaîtra dans un tableau avec le statut, la taille et la date de création. Selon la taille, le processus de génération peut prendre quelques minutes. Lorsque l’état passe à “Success”, il est possible de télécharger le fichier qkview.
En arrière-plan, le fichier est d’abord créé sur un device F5, puis téléchargé sur le stockage local du « Device Manager » et enfin supprimé du device F5.

Data groups

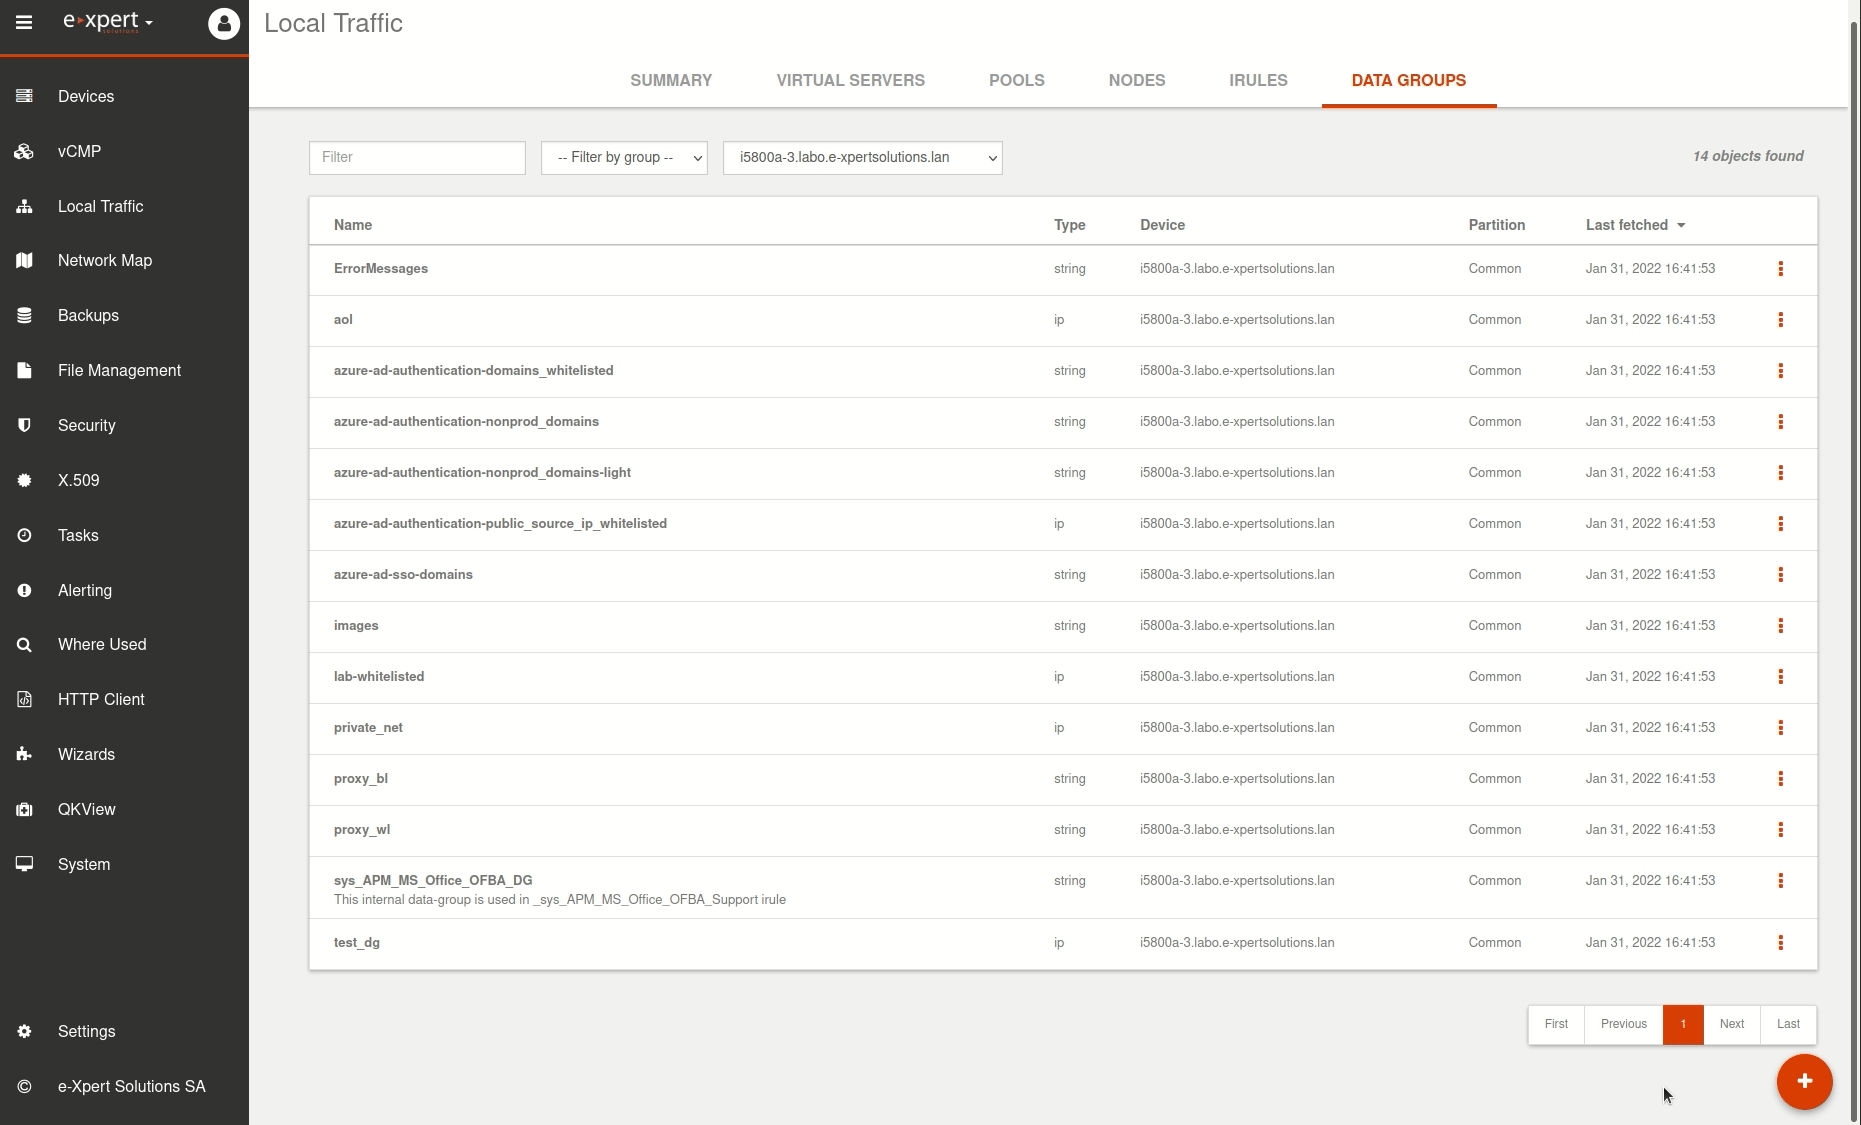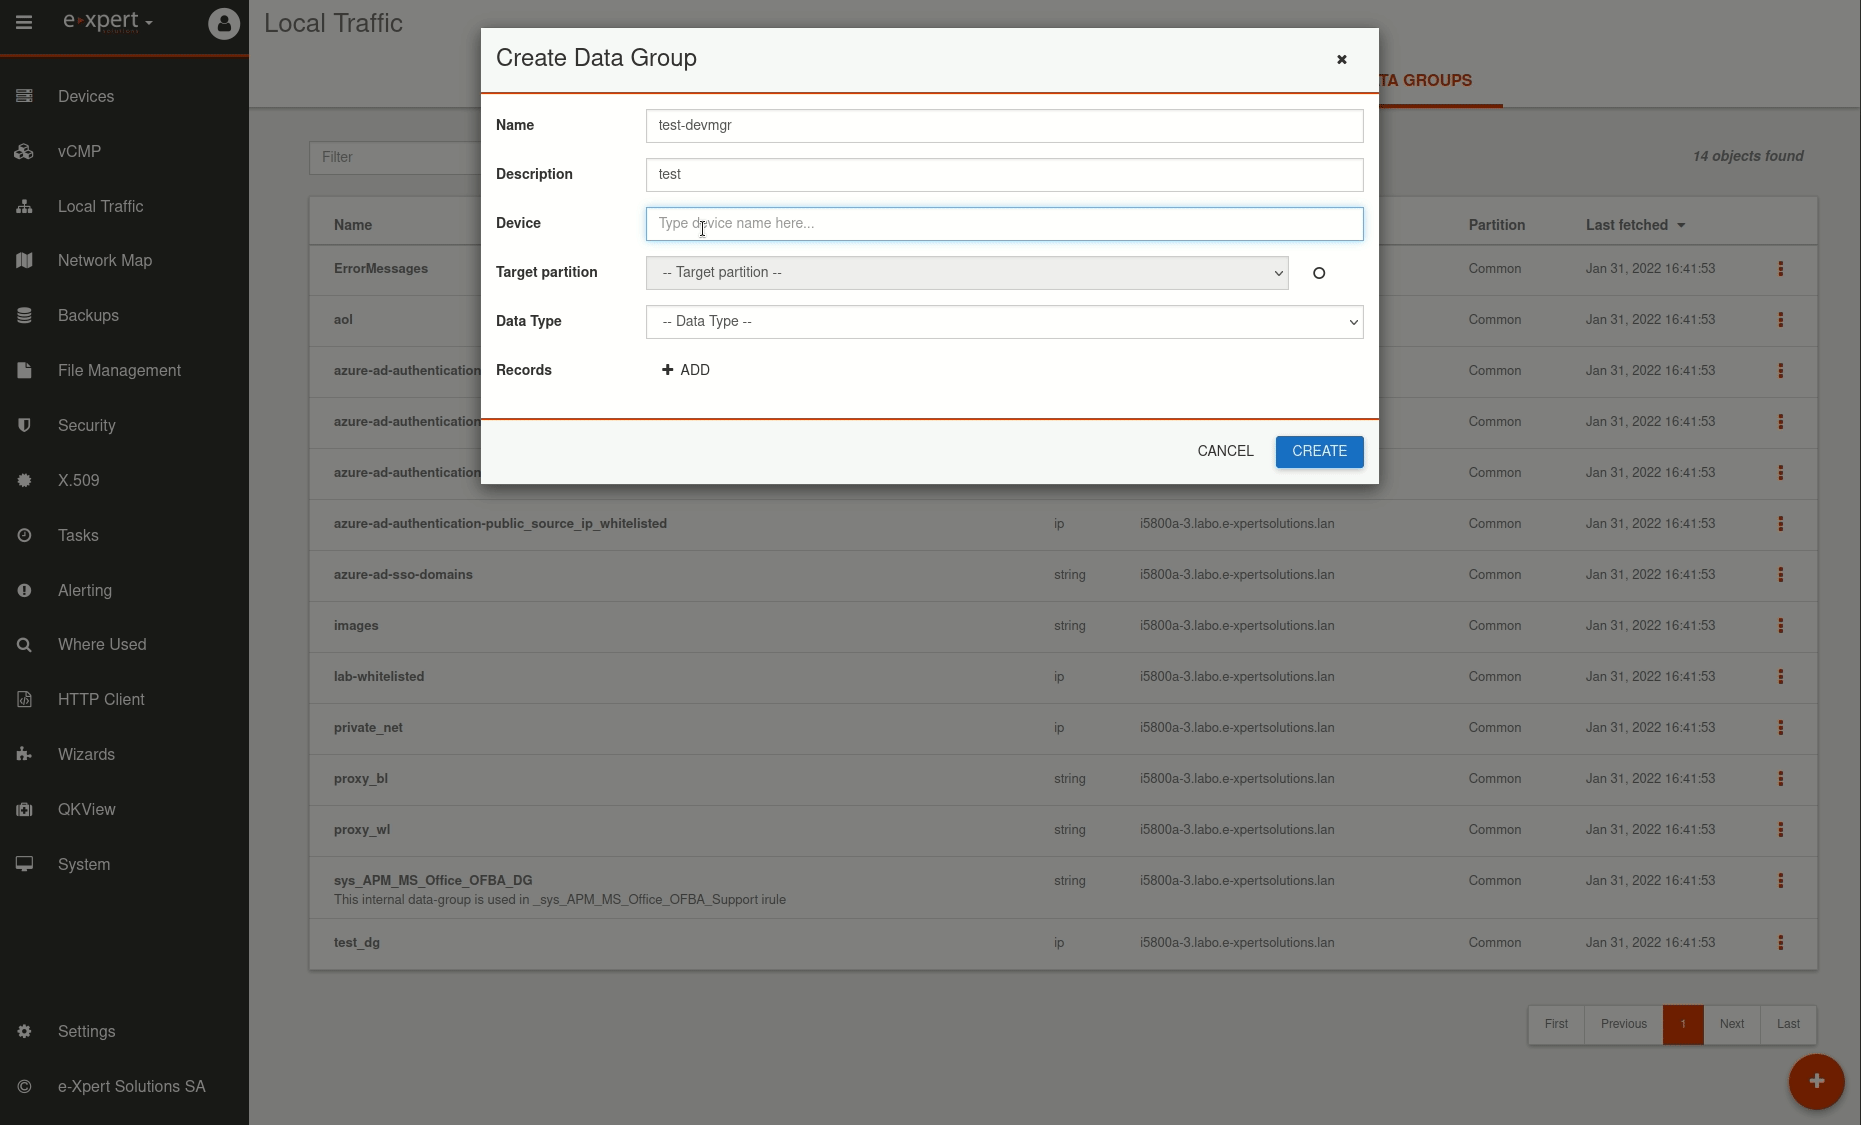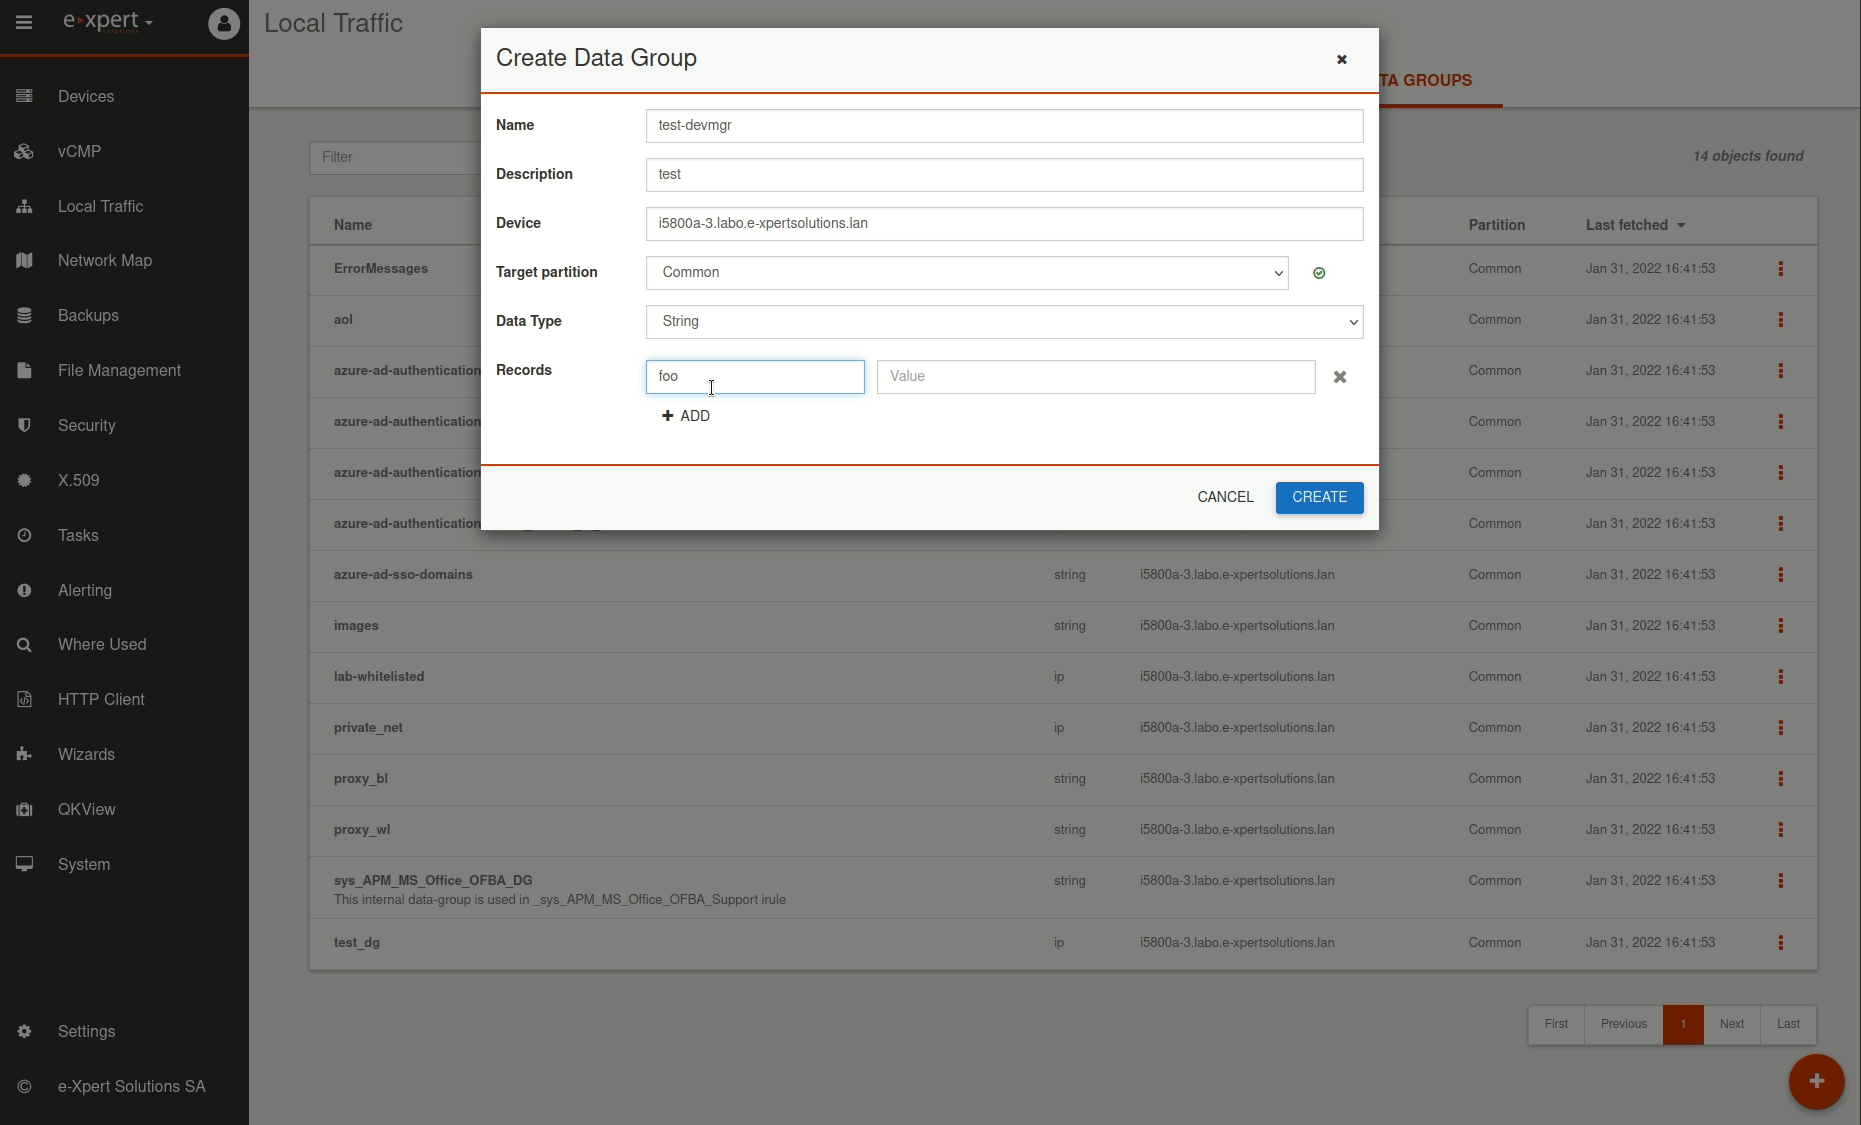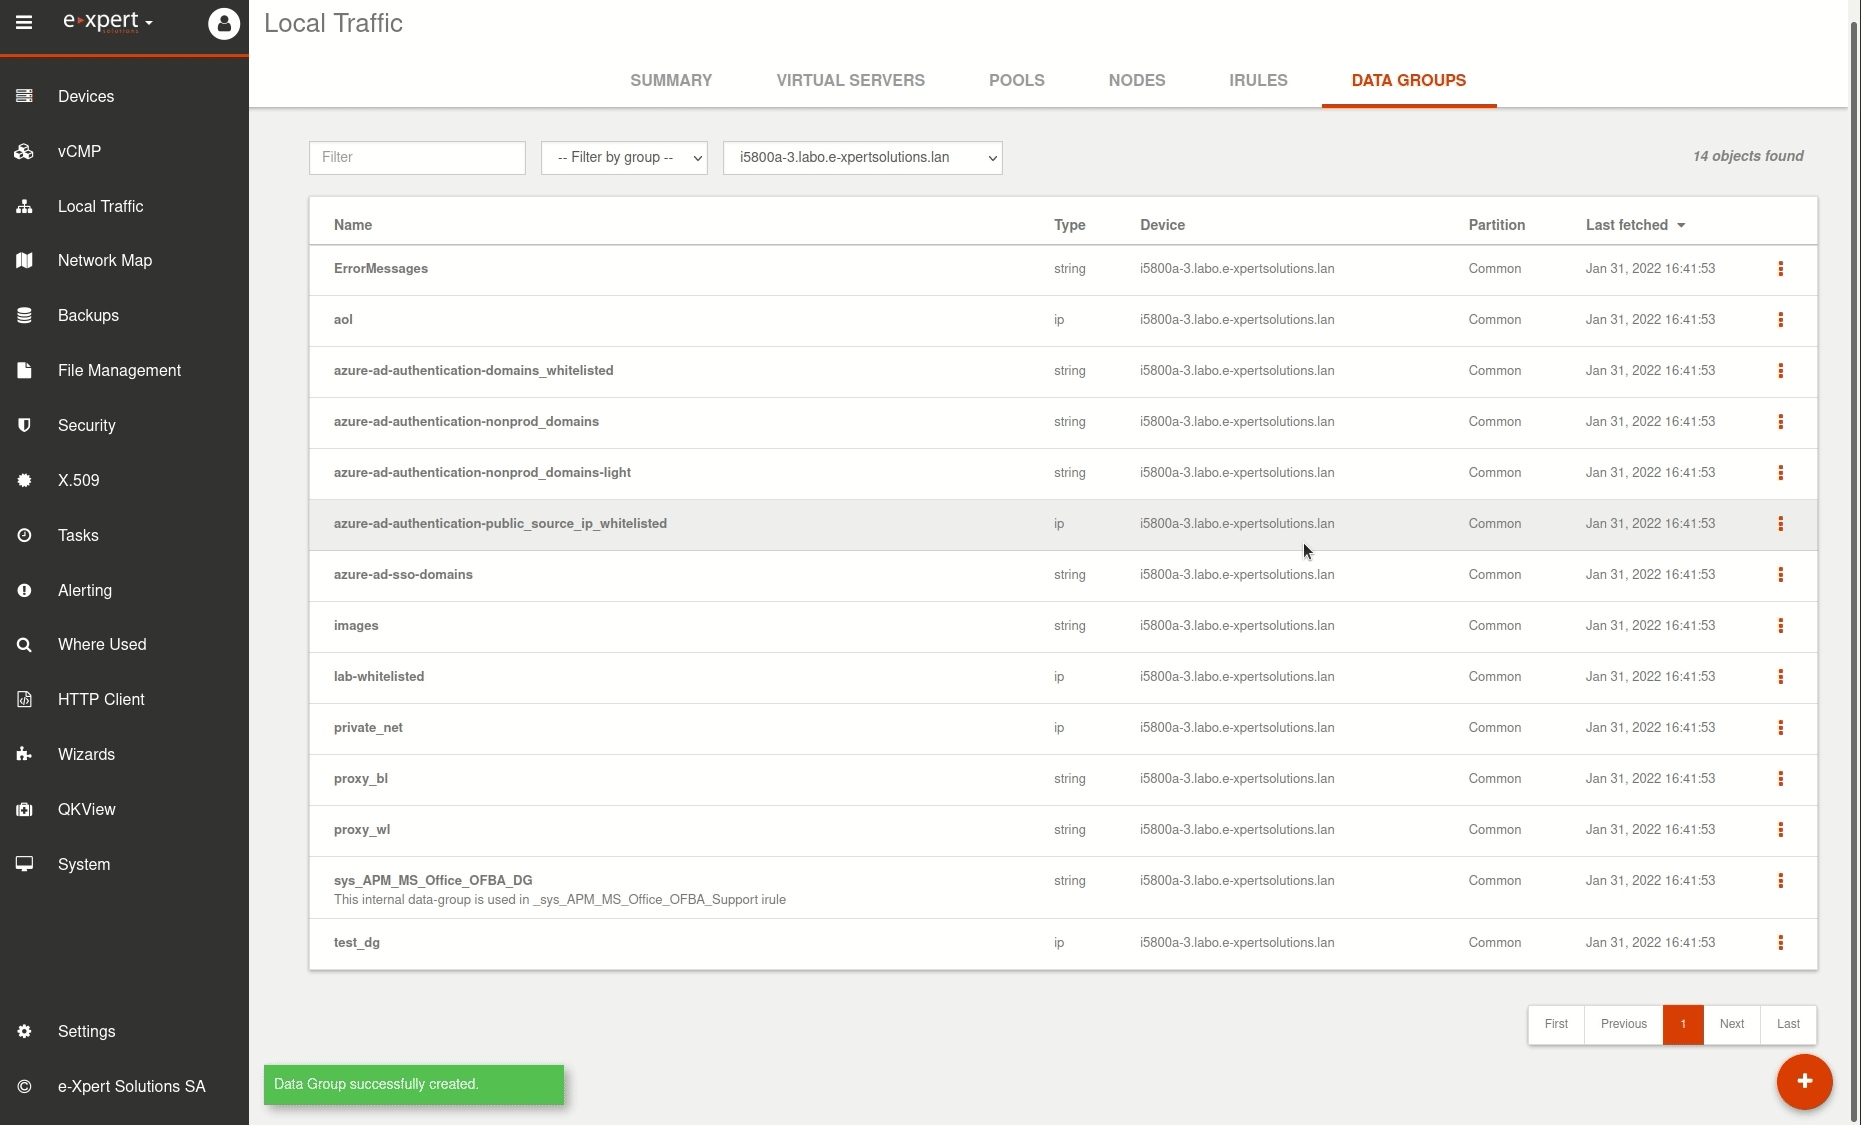
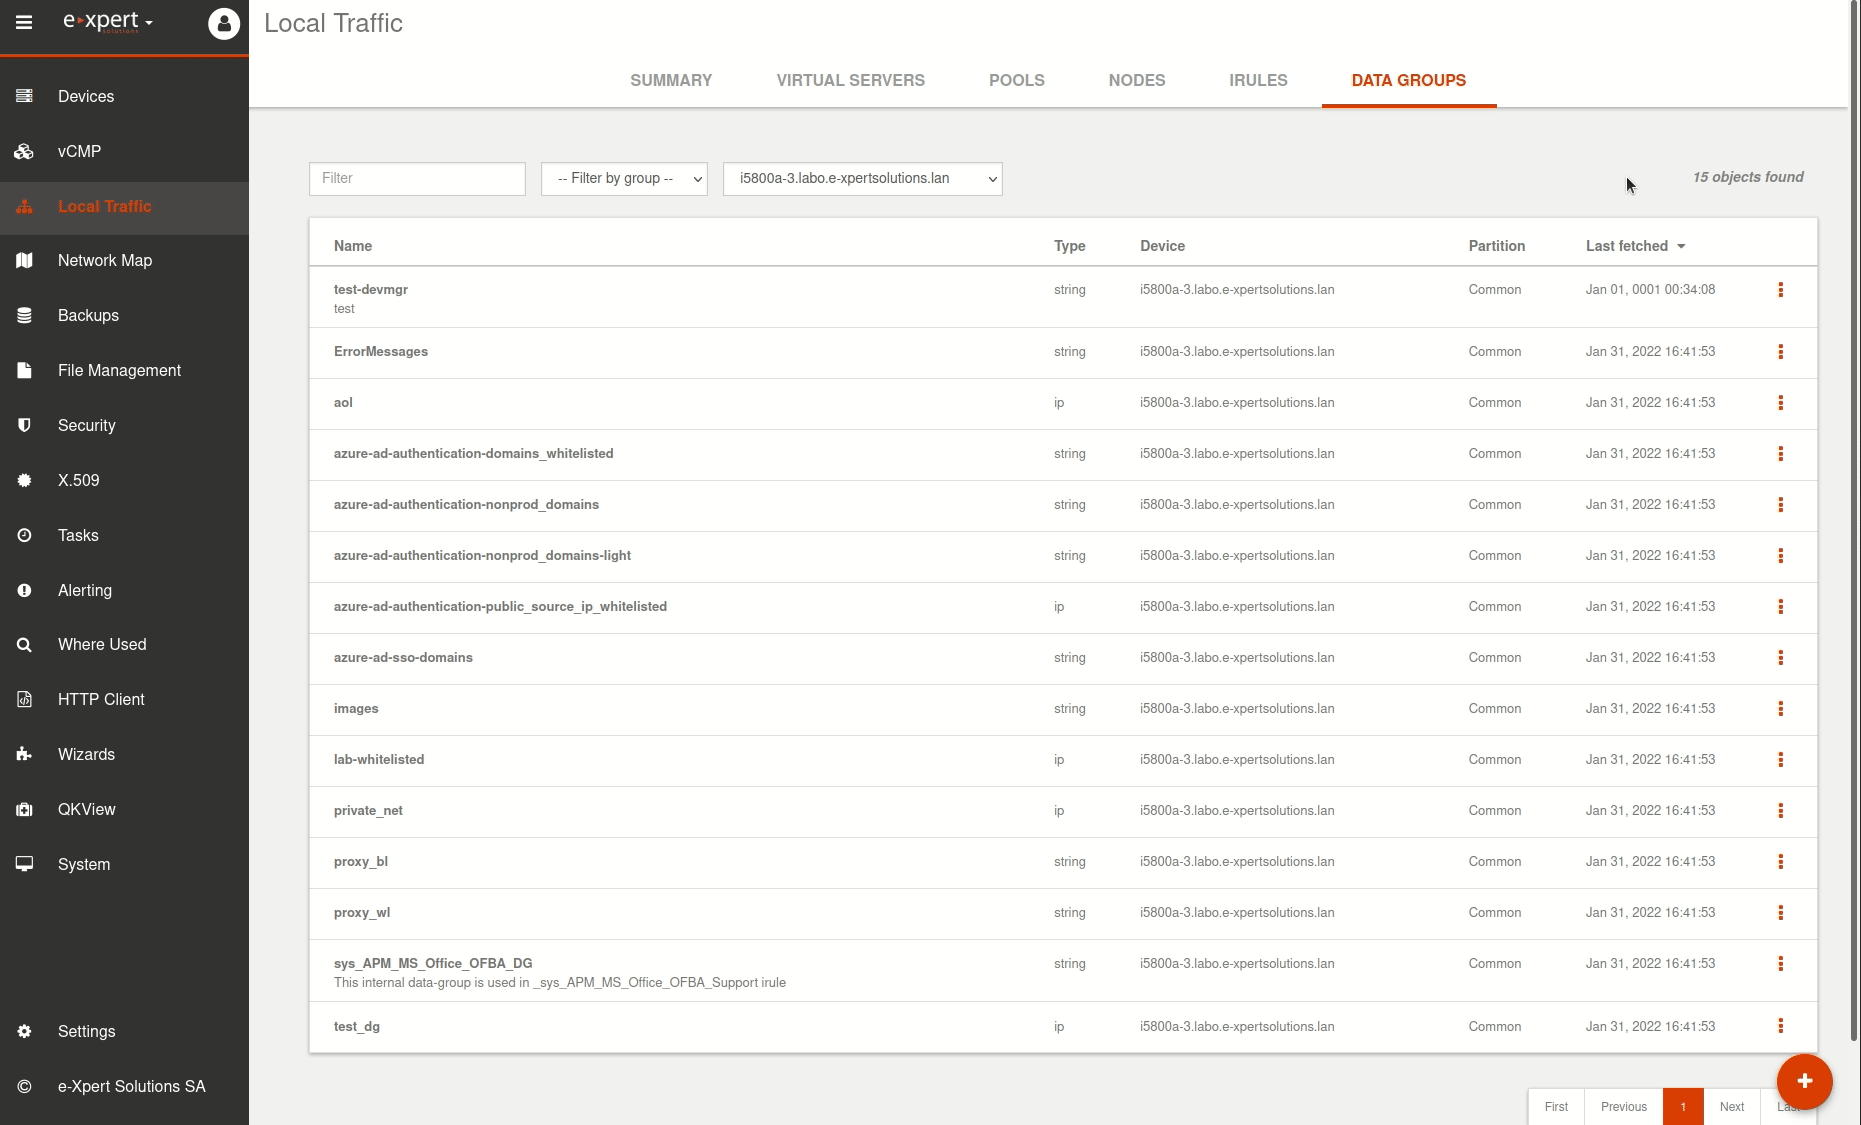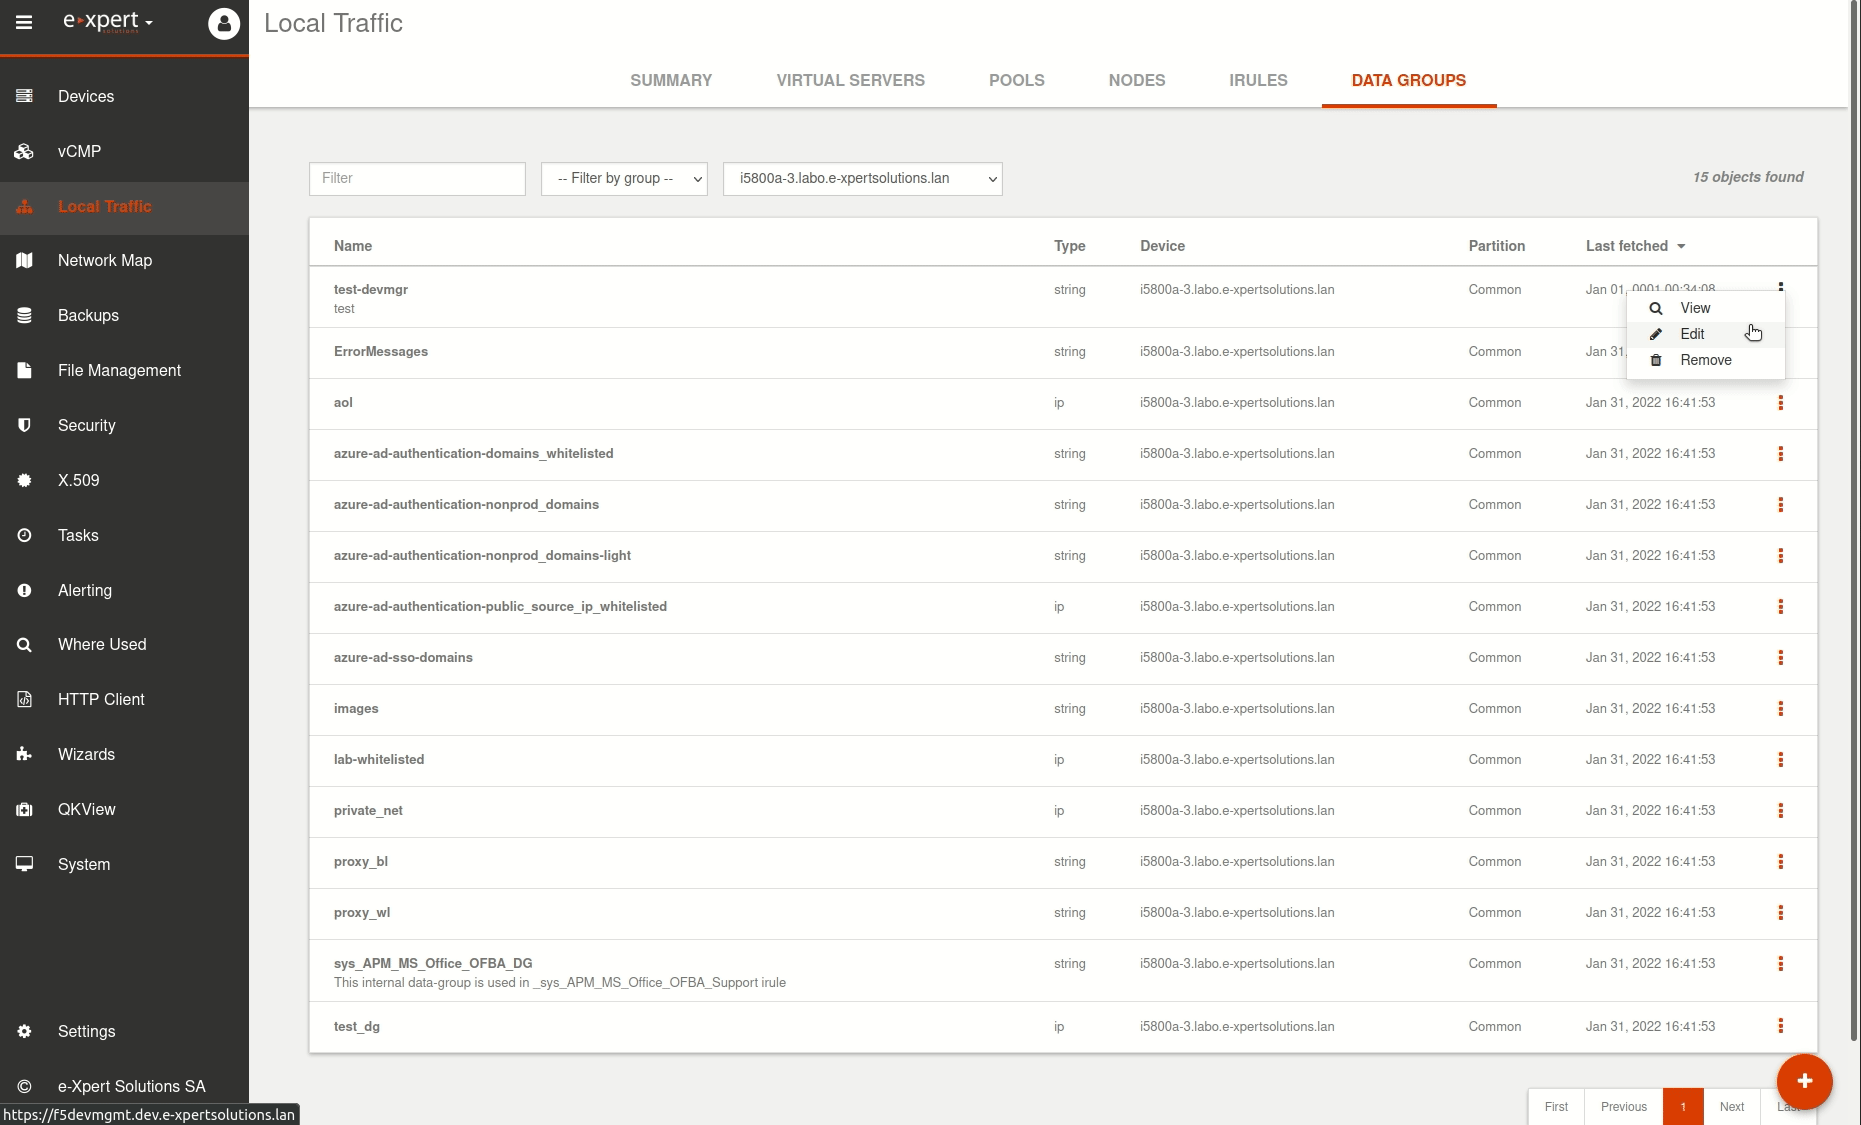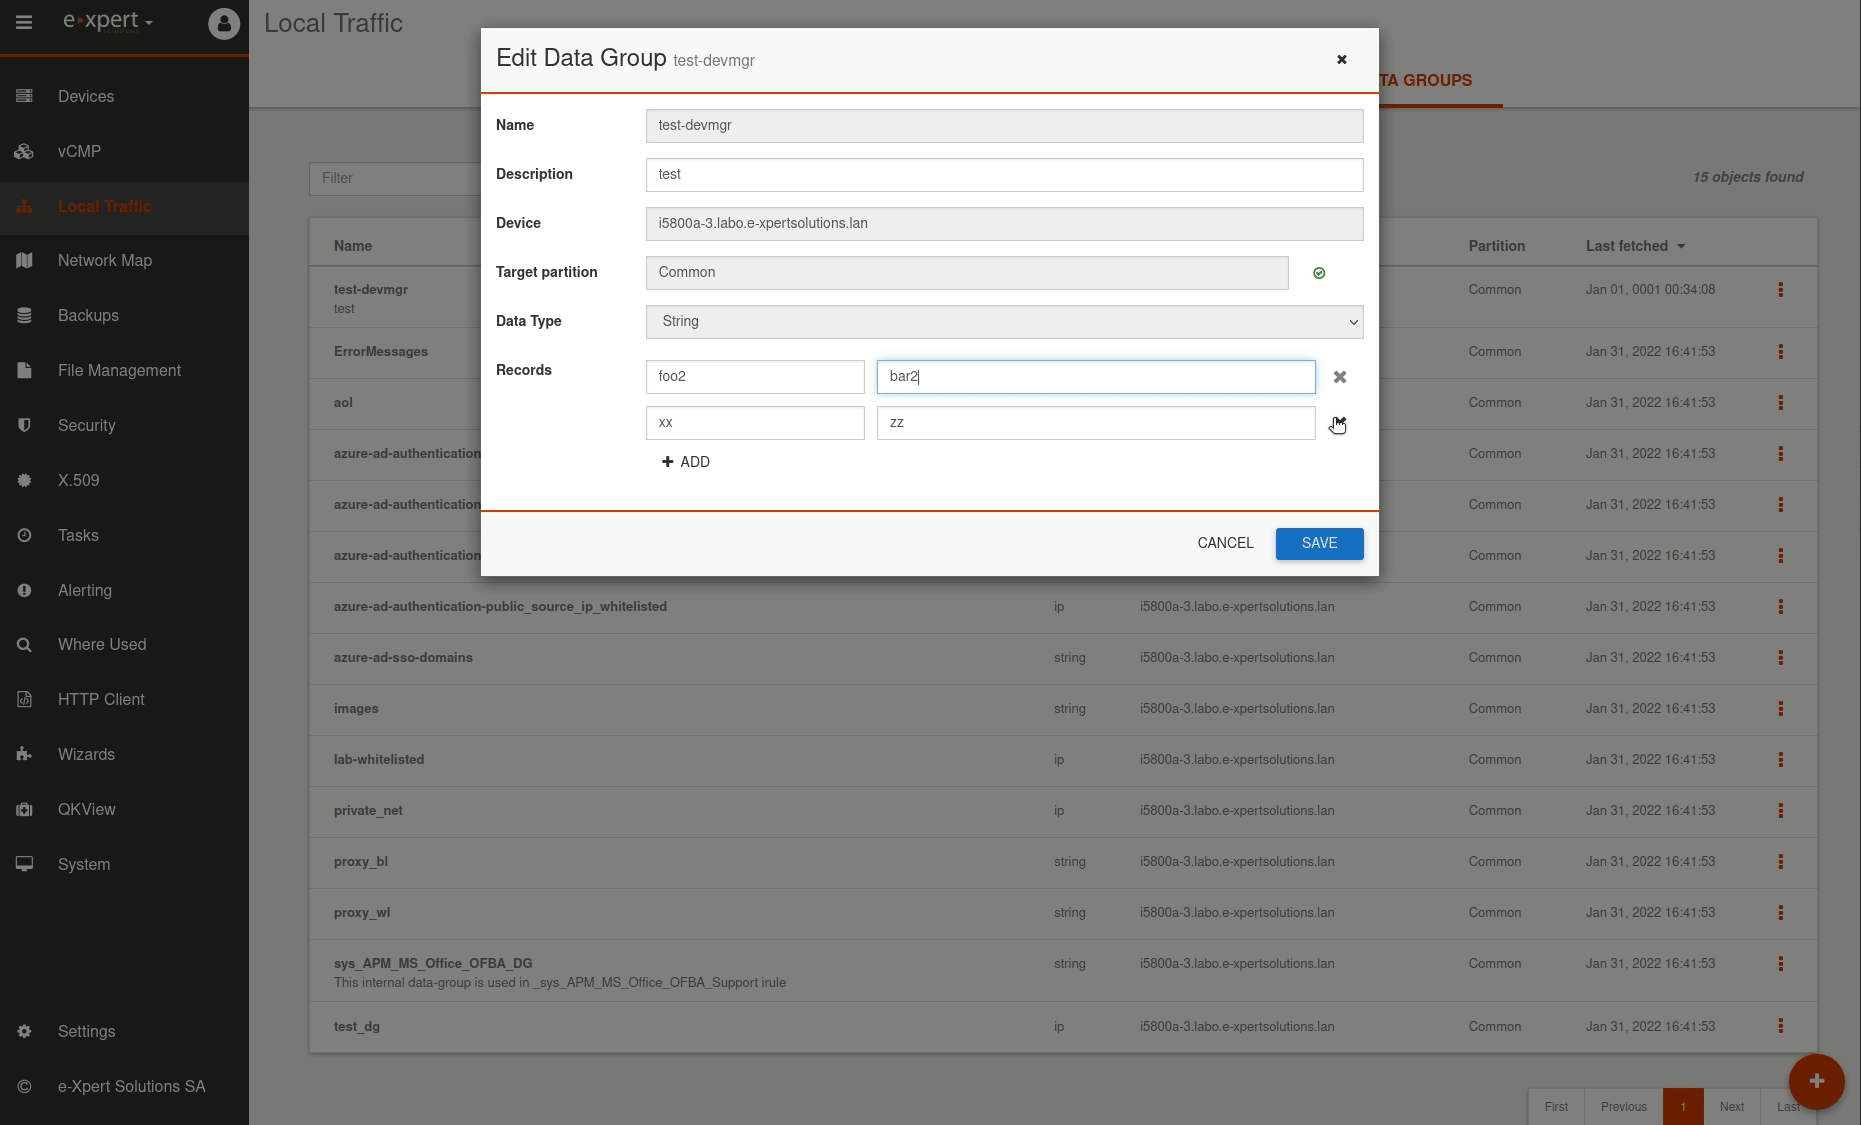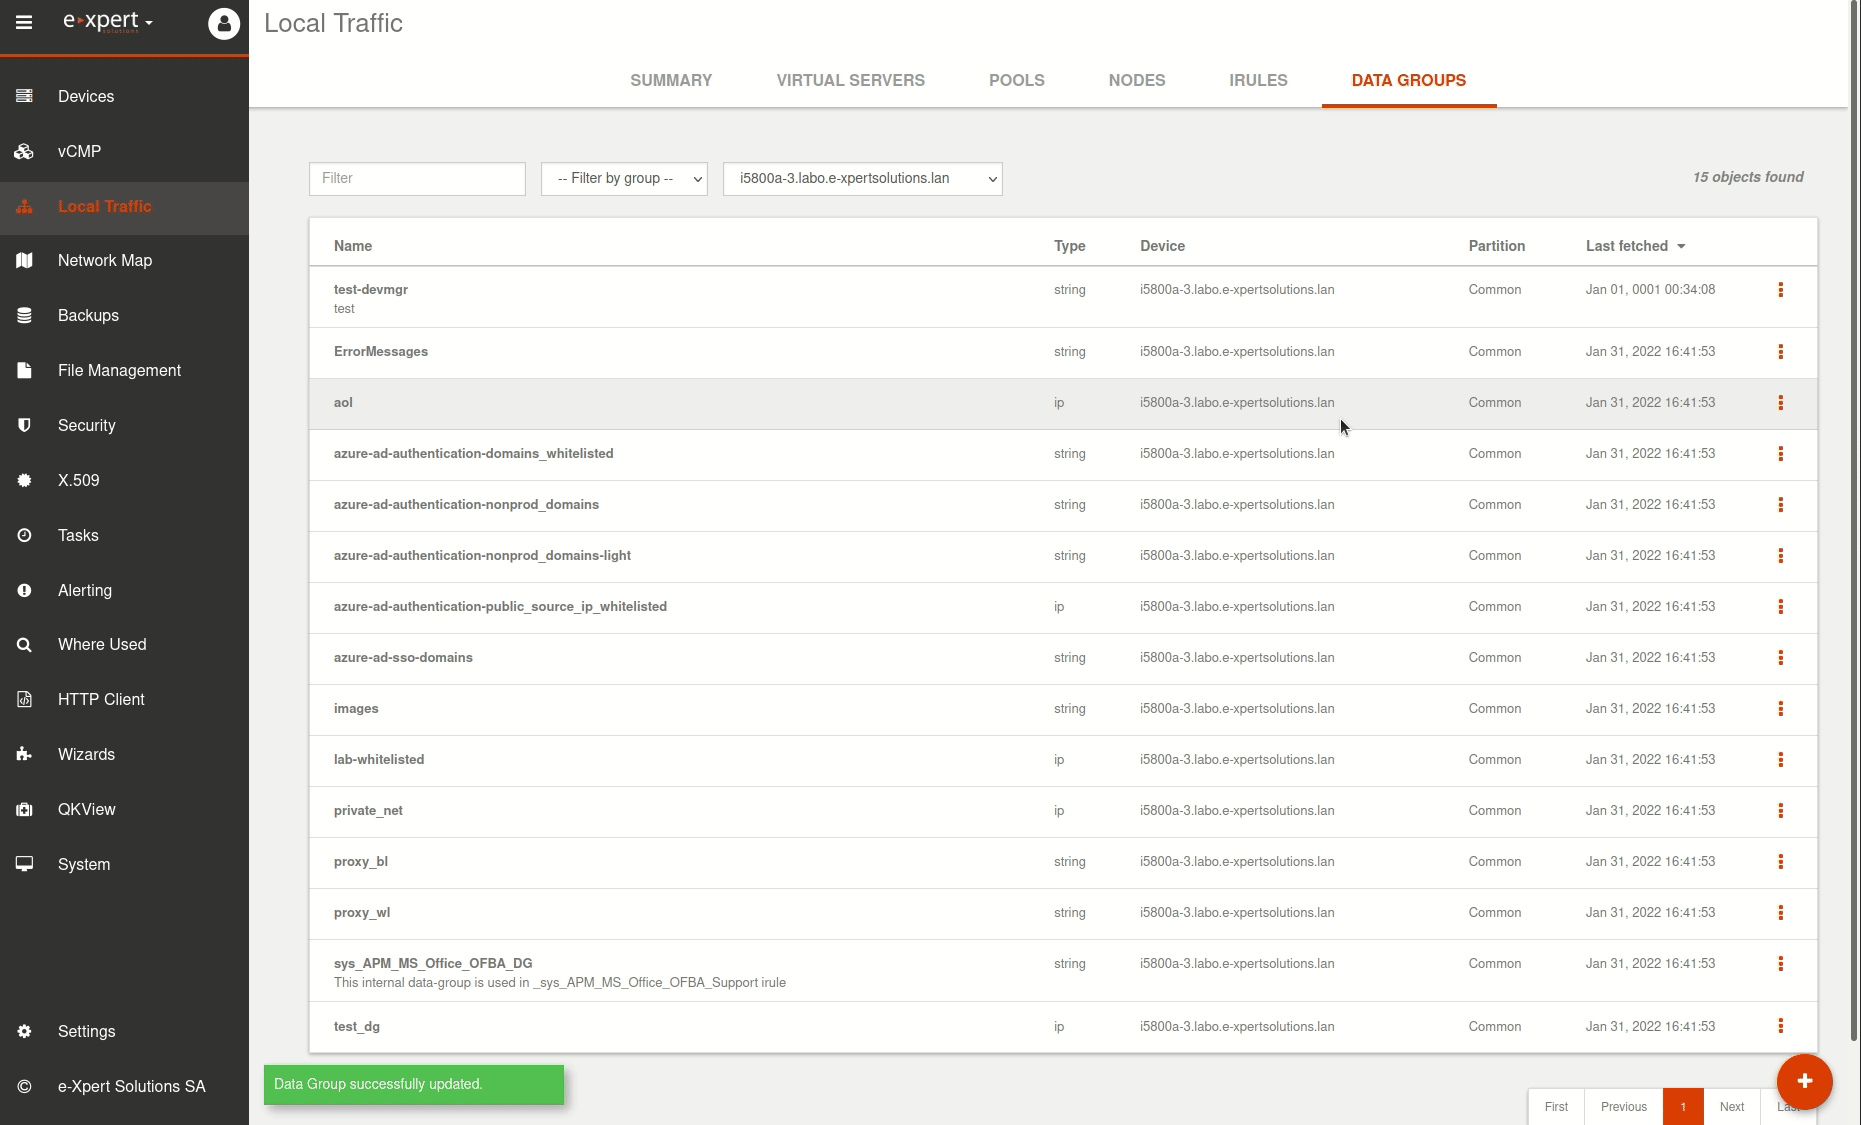
Les data groups sont situés dans le menu « Local Traffic » dans un nouvel onglet. À partir de cet onglet, nous pouvons facilement afficher et gérer les data groups. Pour l’instant, seuls les data groups « internes » sont pris en charge.
Comme les autres objets Local Traffic, ils sont organisés dans un tableau qui permet la recherche et le filtrage. Il est possible d’ajouter un nouvel objet data group ainsi que d’afficher, de modifier et de supprimer ceux qui existent déjà.

iRules

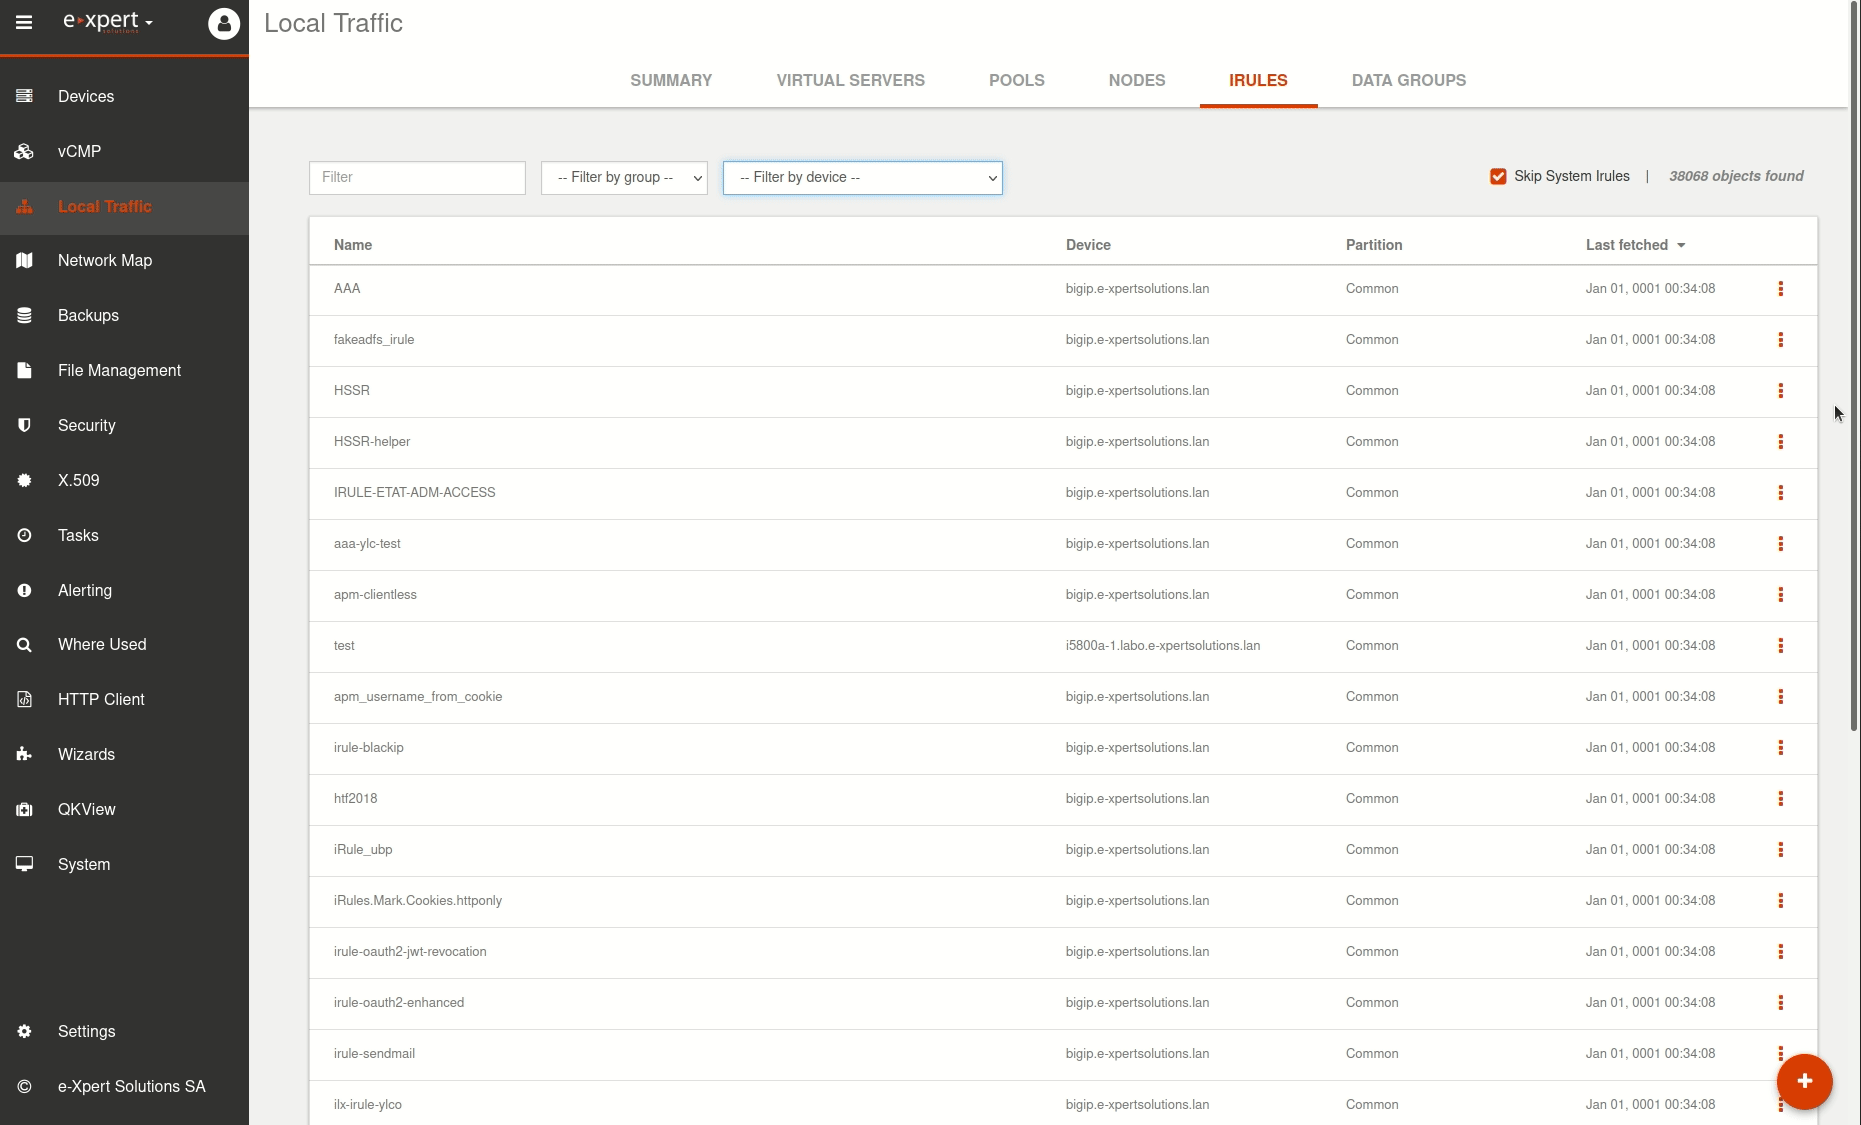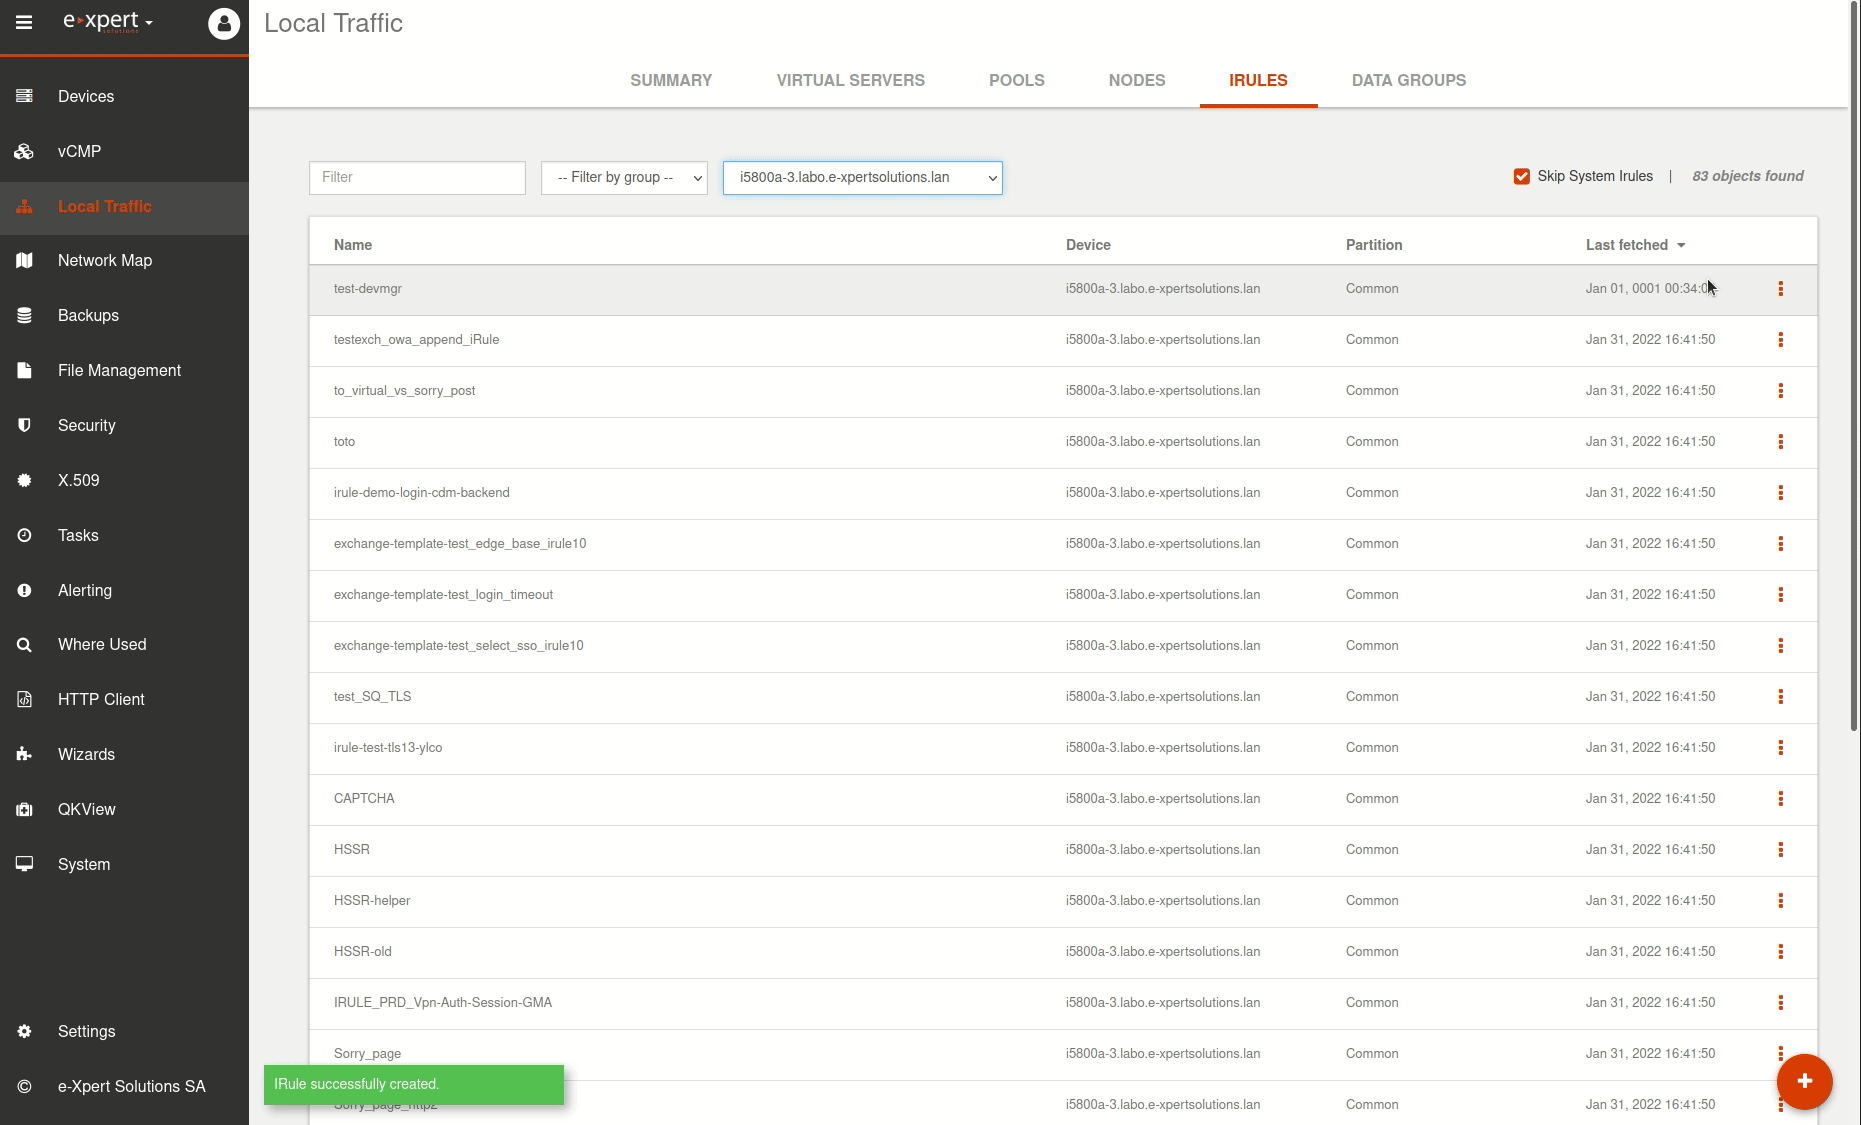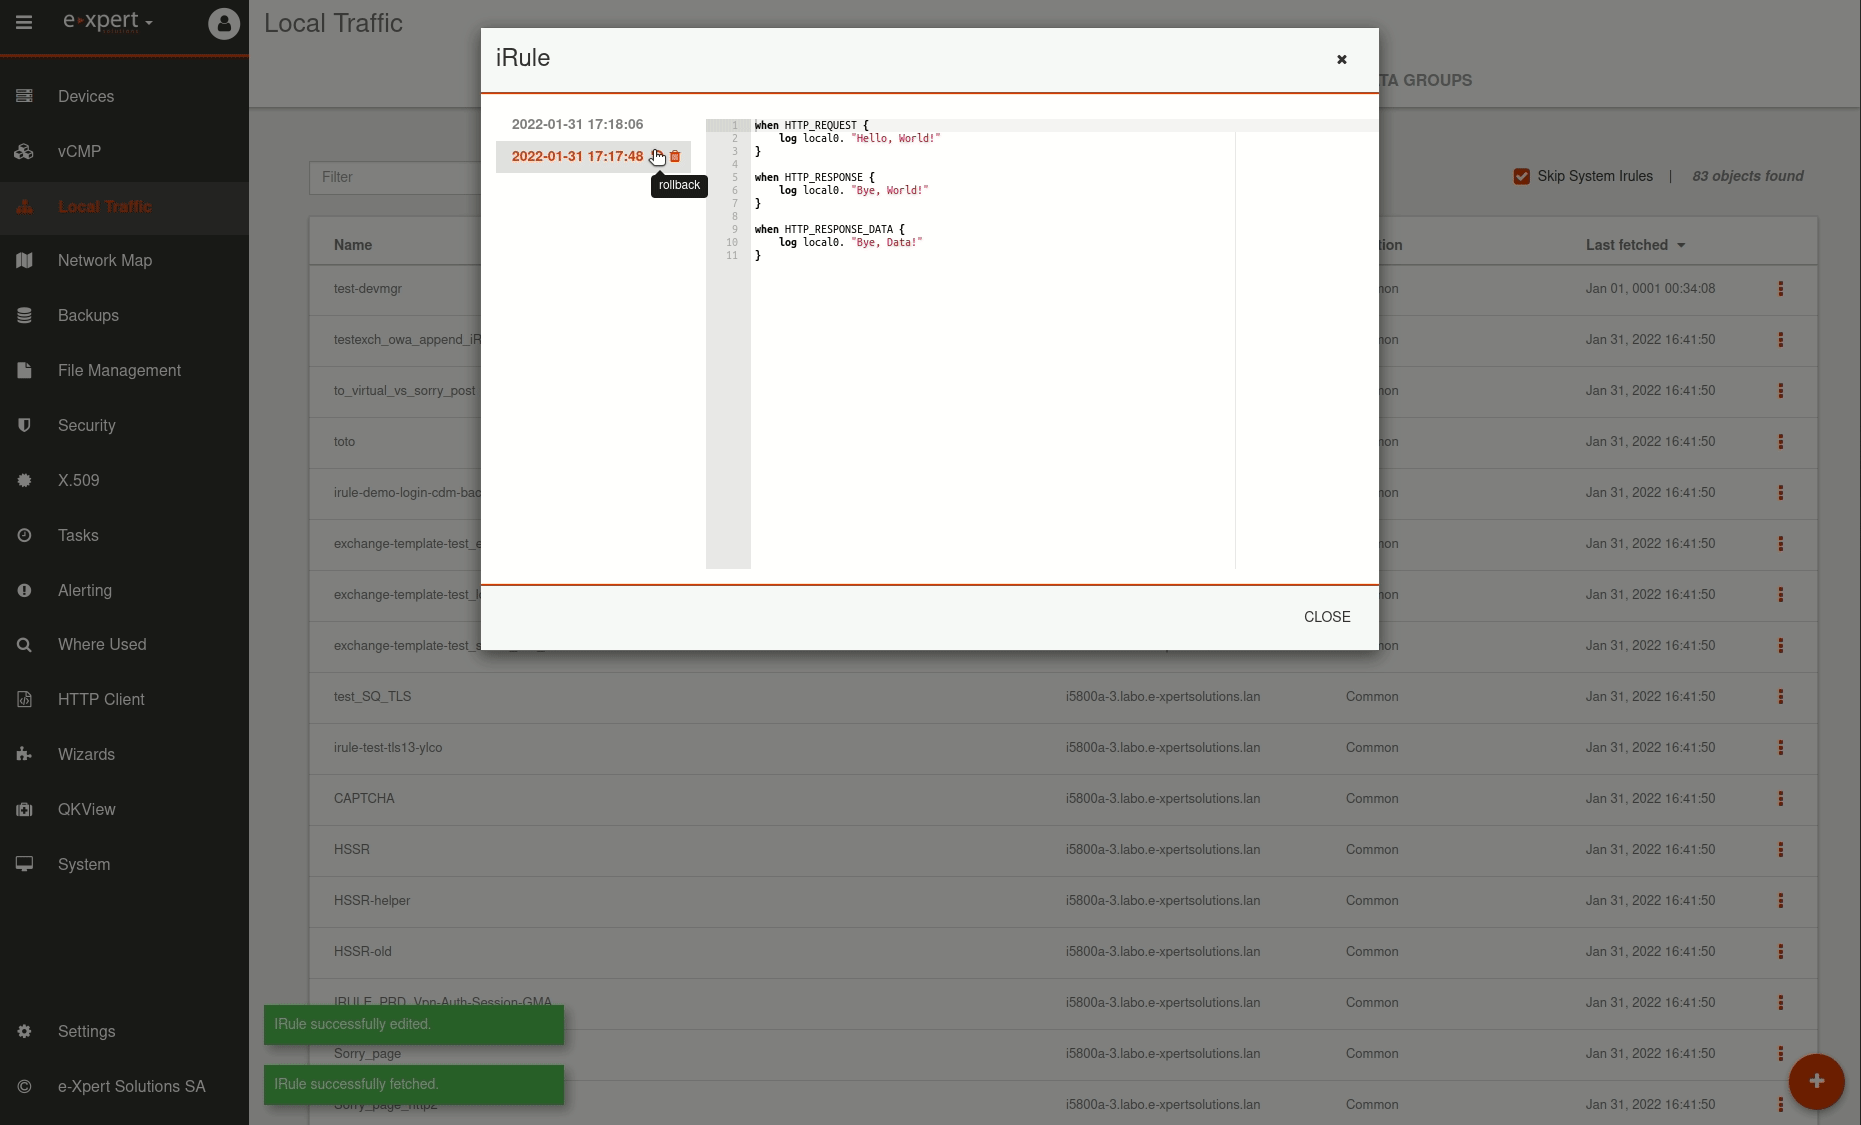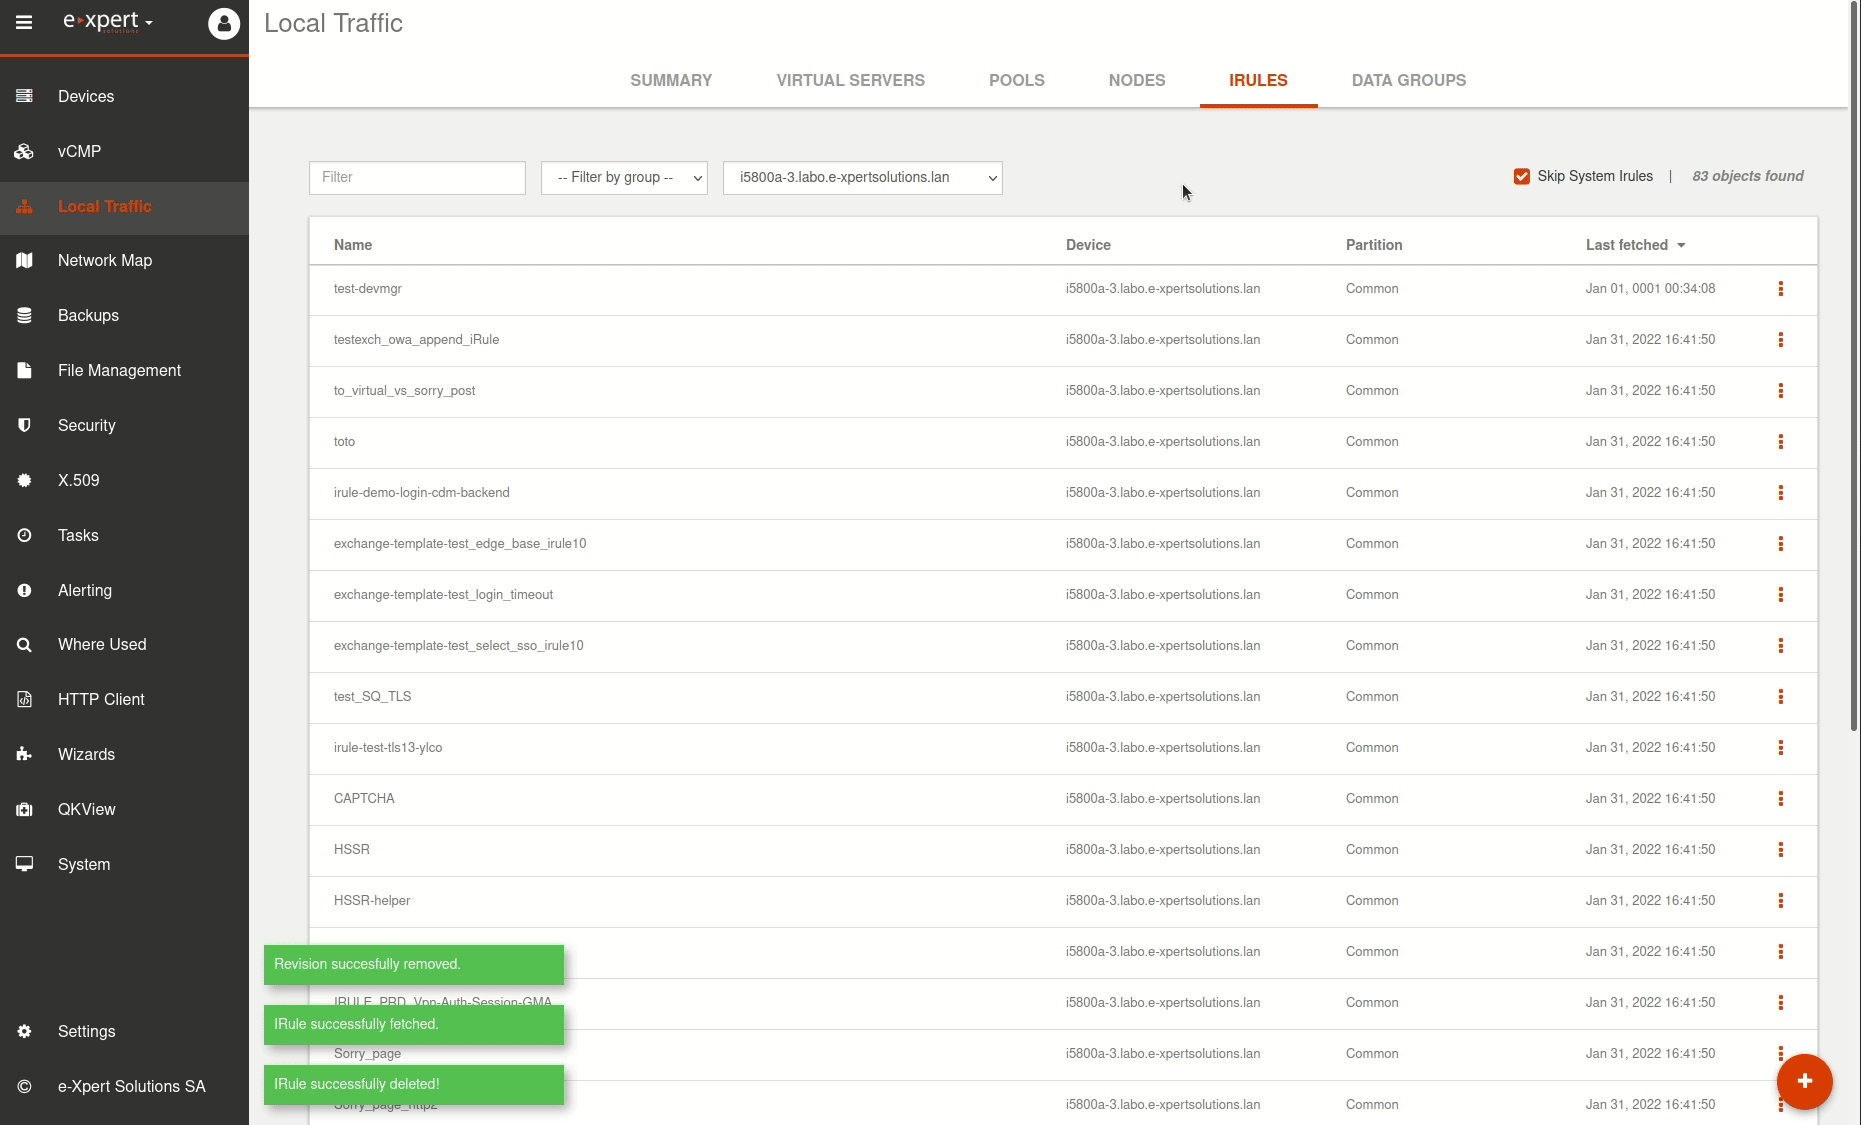
La vue iRules a été améliorée en permettant plus d’opérations sur les iRules existantes et la possibilité d’en créer de nouvelles. Désormais, vous pouvez également les modifier ou les supprimer facilement.
L’historique des modifications est conservé et, si nécessaire, l’iRule peut être restaurée à l’une des versions précédentes. Pour que tout reste propre et net, les anciennes versions qui ne sont plus nécessaires peuvent être supprimées. Il est important de noter que tous les changements qui se produisent à partir du Device Manager sont toujours conservés, mais cela n’est pas garanti avec des changements provenant d’ailleurs. Les iRules sont récupérées périodiquement et si plusieurs éditions se produisent entre cette période, seule la dernière sera visible dans l’historique.
La dernière amélioration sur les iRules est la prise en charge des tags dans l’action “Send to…” pour permettre l’envoi de l’iRule dans un ensemble de device F5.

Améliorations

Devices

Le menu « Devices » a reçu quelques améliorations :

  • Les alertes de sécurité peuvent être triées et filtrées,
  • La date dans la cellule “Backed up” est bien formatée,
  • Le petit bug qui provoquait l’affichage d’un statut erroné du device est maintenant corrigé.

Tâches

Lorsqu’un iscript est exécuté à partir d’une tâche, ses journaux sont désormais imprimés à la fois dans les logs d’exécution des tâches et dans les logs des applications. Avant, ils n’étaient imprimés que dans les logs applicatifs. Grâce à ce changement, il est maintenant plus facile de trouver le problème en cas d’échec de l’iscript.

Performance

Nous avons remarqué que pour de nombreux devices avec un grand nombre d’objets LTM, le menu Local Traffic peut devenir lent. Pour améliorer l’expérience utilisateur et économiser certaines ressources, nous avons amélioré la pagination et cessé de charger les données qui ne sont pas directement visibles dans les tableaux. Seule la visualisation des détails d’objets spécifiques récupère des informations complètes – par exemple, seule une liste d’iRules contenant des noms, des noms de devices et des partitions est récupérée et après avoir cliqué sur “afficher” ou “modifier”, son code et son historique sont récupérés.
Une autre amélioration des performances se trouve dans le menu « Where Used ». Ici, les requêtes sont déclenchées de manière asynchrone pour chaque appareil. Pour éviter de surcharger à la fois le côté serveur de l’application et un navigateur, en déclenchant trop de requêtes à la fois, elles sont mises en file d’attente et seules quelques-unes d’entre elles peuvent s’exécuter simultanément.


Correctifs

  • Dans le menu « Where used » les résultats sont parfois erronés
  • Les politiques ASM étaient parfois écrasées, ce qui faisait que seules celles du dernier device étaient visibles
  • Problème de navigation dans les onglets pour les utilisateurs sans autorisations complètes.
SOC AT-Defense en 2021

SOC AT-Defense en 2021

SOC AT-Defense en 2021

L’année 2021 a été marquée par la publication de nombreuses vulnérabilités. On peut citer entre autres les vulnérabilités liées au service Microsoft Exchange qui a connu à lui seul la publication de huit CVE réparties sur la période de Mars à Août 2021. Ces dernières portaient les noms de ProxyLogon (CVE-2021-26855, CVE-2021-26858, CVE-2021-26857, et CVE-2021-27065) et Proxy Shell (CVE-2021-34473, CV-2021-34523, CVE-2021-31207). Ces vulnérabilités permettent la prise de contrôle et l’exécution de codes arbitraires sur n’importe quel serveur Exchange exposé sur Internet, qui plus est : sans authentification.  Via l’architecture des serveurs Exchange, ces failles donnent la possibilité d’élever ses privilèges au niveau d’administrateur de domaine (niveau le plus élevé d’autorisation dans le domaine). Ces vulnérabilités ont été massivement exploitées par différents groupes d’attaquants aux motivations diverses : financières via le vol de données et le déploiement de Ransomware ou étatiques. Par ailleurs, cela constitue également une porte d’entrée formidable pour des attaquants du fait l’exposition quasi obligatoire de ces environnements et la défaillance des processus de gestion des vulnérabilités d’autre part. Dans le cas de ProxyLogon par exemple, Microsoft a publié un correctif le 2 Mars 2021. Dans notre SOC « at-Defense », nous avons constaté des attaques sur nos clients dès le 3 Mars 2021 alors qu’il n’existait pas encore de code d’exploitation officiellement publié. Cette observation démontre bien la complexité du processus de gestion des vulnérabilités et de leur suivi qui doivent être effectués en « temps réel » pour prévenir ces attaques dans des fenêtres de temps extrêmement courtes. Et oui : les attaquants n’attendent pas les réunions d’appréciation de risques et les Change Advisory Board pour lancer leurs méfaits ! Cette période a été extrêmement chargée pour nos équipes. Outre la charge de travail induite sur notre service de monitoring des menaces (MSS « At-Defense »), nous étions également contactés par des entreprises qui n’étaient pas sous notre surveillance. Déclenchant ainsi des opérations de réponses à incident en urgence absolue et des investigations post-mortem (aka forensique). Et cela, plusieurs semaines après la publication des failles ; les clients se rendant compte de la compromission en générale par la présence d’un ransomware. Sur l’ensemble des investigations effectuées, nous avons noté un nombre important d’attaquants avec des motivations diverses et variées qui se promenaient allègrement sur le parc des clients en prenant le contrôle du domaine, exfiltrant des données et une fois « terminé » déployaient un ransomware pour augmenter leur profit.

Microsoft a quelque peu semé le trouble … Après une communication bien fournie sur la faille de mars, un grand nombre d’entreprises, ont pris conscience de l’urgence, et ont pu se préparer afin d’éviter le pire. Cependant, celle-ci a laissé passer la faille publiée en août (presque identique en termes d’impact) comme quasiment « inaperçue », laissant de nombreuses entreprises vulnérables pendant une large fenêtre de temps. Lors de nos travaux de réponses aux incidents, nous demandions quand le patch Exchange avait été appliqué. La réponse était systématiquement : mars 2021. Ces mêmes entreprises étaient donc bien exposées à la nouvelle faille parue en août.

Notre équipe a eu l’opportunité de travailler avec des entreprises concernées par l’affaire des « Pandora papers » – 11.9 millions de documents fuités et communiqués à l’International Consortium of Investigative Journalists (ICIJ). Des investigations forensiques effectuées pour ces mêmes clients dans le cadre d’attaque par ransomware sur la période d’octobre, nous ont permis de constater que ces clients étaient également impactés par les failles Exchange. De même, nos équipes ont pu retrouver des traces d’exploitations et de vols de données avérées en août 2021 sur au moins trois clients. Dans ces conditions, dès lors que le consortium de journaliste (ICIJ) disposait des informations dès le mois de septembre le lien de la fuite de données à travers l’exploitation de cette faille ne peut être complètement écarté…

Réponse aux incidents et forensique

Au sein de nos opérations « at-Defense », le rôle de nos experts en réponse aux incidents et analyses forensiques est primordial. On constate souvent que lors d’incident de type ransomware, les services IT effectuent une restauration de l’environnement (lorsque les sauvegardes sont encore accessibles) à une date postérieure à l’ultérieure. Cette approche ne fonctionne pas. En effet, si pendant un cambriolage le voleur récupère le double des clés, vous pouvez changer la fenêtre, ce dernier aura toujours la capacité de revenir.

La réponse aux incidents est un métier qui demande des compétences d’analyses évoluées, tant sur les aspects offensifs que défensifs, ainsi qu’un maintien continu des connaissances des schémas d’attaque et de défense. Les « Incident Responders » interviennent après une constatation d’incident ou un doute. Ils assistent le client souvent pendant plusieurs jours dans la remédiation correcte de son incident tout en fournissant un rapport et des conseils sur les implémentations à effectuer pour se prémunir de ces attaques. Ce travail de fourmis démarre d’une machine compromise pour retrouver le « patient zéro », la méthode d’intrusion initiale, les mouvements internes qu’il y a pu avoir entre les machines, les persistances laissées par l’attaquant, les outils utilisés par l’attaquant, le niveau de privilèges et d’accès dont disposaient les attaquants, les données exfiltrées etc.

Chez e-Xpert Solutions, nous privilégions systématiquement un contrôle à quatre yeux, impliquant deux analystes. La communication interne avec le board de direction ou conseil d’administration est un autre élément sensible dans lequel le spécialiste forensique contribue en apportant de précieux conseils tant sur la bonne démarche de retour en production que sur la communication avec les tiers (clients externes, partenaires, NCSC, organes de police, etc.)

Sans cette investigation avancée, repartir en production à partir d’une simple sauvegarde est le chemin assuré vers un nouvel incident dans les jours qui suivent. À ce jour, nous n’avons jamais eu à revenir chez un client après une réponse aux incidents.

Dans la panique, et sans doute par méconnaissances, nous observons régulièrement des entreprises qui s’adressent à des éditeurs de solutions (tels que des vendeurs d’antivirus) de sécurité pour leurs réponses aux incidents. L’approche d’un éditeur diffère de manière significative de celle des analystes et consistera en général en un traitement symptômatique plutôt que d’identifier la « root cause » de l’attaque. Vulgairement dit, ils appliqueront un sparadrap sur la blessure plutôt que d’en soigner la cause, en déployant un produit « miracle », qui au passage, détruit régulièrement les preuves primordiales à une investigation policière ou permettant simplement de remonter à la source de l’attaque.

Un SOC peut-il aider les entreprises à se prémunir de ces problèmes ?

Un Security Operations Center (ou SOC) tient un rôle fondamental : il a la charge de prévenir, détecter et répondre aux incidents de sécurité. Si votre SOC effectue son travail correctement, la partie analyse forensique approfondie (analyse disque, mémoire, etc) ne devrait jamais avoir lieu puisque la menace sera détectée suffisamment tôt et, ainsi, le risque prévenu.

Très concrètement le SOC repose sur plusieurs principes simples :

  • Être à jour sur les menaces
  • Collecter des informations venant de tous vos équipements liés à la sécurité
  • Normaliser ces informations pour être capable de croiser des données entre elles
  • Enrichir ces évènements collectés avec des informations de contexte (informations sur les utilisateurs, les systèmes, réputation d’IP, de domaines, infos géographiques etc.)
  • Centraliser ces informations (dans une solution appelée SIEM)
  • Corréler ces informations avec des indices de compromission connus (IOC) et appliquer des modèles de détection de menaces
  • Générer des alertes qui seront revus par les analystes
  • Répondre aux incidents
  • Fournir des rapports au management

Dans le cadre de nos activités, nous sommes aussi amenés à auditer d’autres SOC. Là encore, nous régulièrement les mêmes lacunes : sources de données manquantes, scope de collecte trop restreint, ou à l’inverse trop volumineuse et sans intérêt pour la corrélation et entrainant des coûts importants pour le client sans gain réel en terme de sécurité. Parfois les modèles de détection sont désuets et ne prennent pas en compte les indicateurs de compromission fournis par les organismes gouvernementaux pourtant facilement exploitables et gratuitement dans un nombre de cas. Ces lacunes se traduisent dans tous les cas en une capacité limitée à détecter des attaques même basiques.

Le conseil que nous pourrions donner est de choisir son prestataire sur des critères tangibles et mesurables dans son propre environnement. L’accompagnement par un conseil spécialisé du domaine peut être judicieux et permettra de mitiger l’ascendant psychologique de certains éditeurs ou autres « acteurs incontournables » du secteur. Concrètement, on demandera des évidences démontrant concrètement comment la technologie utilisée permet des détections avancées (analyses statistique, fréquence, anomalies, mouvements latéraux, etc) ? Quels sont les temps de réponse définis ? Le déploiement de la solution couvre-t-il l’ensemble de l’infrastructure du endpoint aux équipements réseau ? Y a-t-il des possibilités d’optimiser les coûts, notamment en filtrant du volume inutile à corréler en termes de sécurité ? Les exemples de reporting présentés sont-ils suffisamment clairs et utiles au-delà de l’esthétique graphique ou du nombre de pages ?  Le service dispose-t-il d’une certification garantissant des processus formels et établis telle que ISO  27001? Après avoir sélectionné un prestataire-candidat convaincant, le test ultime demeurera un « Proof Of Value » en couplant la solution proposée avec à un test d’intrusion effectué par un prestataire différent basé sur le framework MITRE ATT&CK. Cet exercice doit aboutir à des alarmes quasiment immédiates côté SOC. Dans le cas contraire : passer votre chemin.

Chez e-Xpert Solutions, nous mettons en œuvre l’ensemble des bonnes pratiques en termes de détection permettant de détecter des attaques connues mais également inconnues. En effet, sans disposer d’indicateurs ou de règles supplémentaires notre service était capable de détecter les attaques évoquées précédemment dès leur arrivée (avant le 2 mars). La technique utilisée est finalement assez simple : nous surveillons les exécutions de commandes ayant comme parent le service IIS (utilisé par MS Exchange). Si un des processus « fils » ne correspond pas à un modèle d’exécution vu sur les deux mois précédents, cela devient une anomalie. Cette approche nous a permis de détecter aisément les tentatives d’exploitations de ces vulnérabilités pour des clients non patchés. Nous surveillons également les vulnérabilités dites sensibles (exploitables publiquement sur des produits connus sans authentification) et prévenons nos clients sous forme de bulletin d’information important en avance de phase.

Comment se préparer à de telles attaques ?

Comme dans bien des domaines, l’anticipation est un enjeu majeur. Dans le cadre de nos activités de réponses aux incidents (clients non-SOC), nous constatons 9 fois sur 10 les mêmes lacunes liées à l’architecture du réseau ou aux systèmes :

Manque de suivi des patchs. Il convient de mettre en place une surveillance accrue des vulnérabilités et d’établir un processus de changements rapides (< 24h pour les vulnérabilités critiques sur les systèmes exposés)
Des réseaux dits « plats » ou chaque machine peut accéder à n’importe quelle autre machine sans couche « d’isolation », au niveau du réseau, entre les zones critiques. Un serveur Web compromis peut donc servir de rebond pour attaquer les autres machines du réseau.
Pas de filtrage des flux sortants vers Internet. Un attaquant peut aisément créer un canal de communication vers son environnement pour faciliter la prise de contrôle ou l’exfiltration de données.
Des problèmes au niveau de la sécurité liée aux authentifications notamment avec des mots de passe d’Administrateur local identique entre toutes les machines. On observe souvent ce cas quand le processus de déploiement de nouvelle machine est basé sur une « Gold Image ». Une solution gratuite est la mise en place de la technologie LAPS de Microsoft permettant de remédier efficacement à ce problème.
Des problèmes de sécurité au niveau Active Directory. Une solution simple consiste à utiliser l’outil PingCastle (gratuit) pour avoir un diagnostic rapide des problèmes de sécurité afin de pouvoir y remédier.
Absence de technologie de sécurité endpoint de type Endpoint Detection & Response (EDR). Celles-ci vont effectivement au-delà des capacités offertes par un antivirus classique. Il permet notamment de remonter des anomalies à un SOC qui pourra ainsi les analyser et les corréler.
Pas de centralisation des logs. Ce problème est malheureusement récurrent et met à risque l’ensemble de l’entreprise. Si une technologie de centralisation est mise en place en amont, l’intervention sera rapide, en moins d’une heure. Si ce n’est pas le cas, nous avons eu à faire des investigations pouvant durer 4 jours/nuits, avec des analyses lourdes et approfondies au niveau disque et mémoire.
Pas de service de Security Operations Center permettant de gérer, corréler les éléments remontés afin de détecter des menaces ou des anomalies.
Et bien sûr… la sensibilisation des utilisateurs aux risques de sécurité qui devrait être effectuée à minima une fois par an et surtout évaluée via des campagnes de phishing par exemple.

Ces éléments ne sont aujourd’hui plus des « Nice to have » mais bien des « Must have » pour faire face aux menaces qui ciblent les entreprises de petites ou de grandes tailles. Les attaquants ne faisant pas la différence.

de_DE